Category: Sécurité

Plus de $250B d’actifs protégés. Nous sommes la meilleure compagnie de sécurité et c’est la raison pour laquelle autant de clients nous font confiance.

  • Supervision des agents de sécurité au Québec : guide complet

    Supervision des agents de sécurité au Québec : guide complet

    Un superviseur d’agents de sécurité au Québec est la personne qui planifie les opérations sur le terrain, gère le personnel, coordonne les interventions et veille à la conformité aux procédures du Bureau de la sécurité privée (BSP). Pour accéder à ce poste, le permis BSP est obligatoire, et la plupart des employeurs exigent également une certification RCR/DEA ainsi que plusieurs années d’expérience comme agent.

    Voici ce que vous devez retenir dès maintenant :

    • Rôle principal : planifier les quarts, assigner les agents, superviser les rondes et rédiger les rapports d’incidents.
    • Exigences minimales : permis BSP valide, formation secourisme (RCR/DEA), et généralement deux à cinq ans d’expérience terrain.
    • Pour trouver un emploi ou une formation : consultez Job Bank pour les offres et les tendances salariales, et l’Académie XGuard pour les formations certifiées BSP.

    Conseil de pro : Avant de postuler, vérifiez que votre permis BSP est à jour sur le site du Ministère de la sécurité publique (MSP) du Québec. Un permis expiré disqualifie automatiquement votre candidature.


    Points clés

    La supervision des agents de sécurité au Québec exige un permis BSP valide, des certifications à jour et une capacité démontrée à gérer une équipe sur le terrain.

    Point Détails
    Permis BSP obligatoire Aucun superviseur ne peut exercer légalement au Québec sans ce permis délivré par le MSP.
    Certifications complémentaires RCR/DEA (CNESST) et formation extincteur sont demandées dans la majorité des offres.
    Expérience terrain requise La plupart des postes exigent deux à cinq ans d’expérience comme agent avant d’accéder à la supervision.
    Signaux d’alerte à l’embauche Absence de procédures écrites, pas de main courante numérique et horaires non contractualisés sont des drapeaux rouges concrets.
    Sécurité XGuard Offre formation BSP, secourisme CNESST et postes de supervision au Québec pour candidats et recruteurs.

    Table des matières

    Que fait un superviseur dans la supervision des agents de sécurité ?

    La description de poste varie selon le secteur, mais le cœur du rôle reste constant : planifier les opérations, gérer le personnel, coordonner les interventions en situation d’urgence et s’assurer de la consignation des événements et rapports.

    Au quotidien, cela se traduit par des tâches concrètes et variées :

    • Planification des quarts : construire le calendrier hebdomadaire en tenant compte des sites, des habilitations de chaque agent et des contraintes légales.
    • Assignation des tâches : briefer les agents en début de quart, définir les priorités et s’assurer que chacun connaît son périmètre.
    • Suivi des rondes : vérifier que les rondes sont effectuées aux heures prévues et consignées dans la main courante numérique, qui devient un véritable tableau de bord opérationnel plutôt qu’une simple formalité administrative.
    • Gestion des incidents : coordonner la réponse sur le terrain, contacter les autorités si nécessaire et rédiger le rapport d’incident dans les délais requis.
    • Évaluation du rendement : observer les agents sur le terrain, fournir du rétroaction constructive et identifier les besoins de formation.

    La gestion des alarmes mérite une attention particulière. Un superviseur efficace sait distinguer une fausse alarme d’une situation réelle en quelques minutes, ce qui exige une connaissance approfondie des procédures d’intervention sur alarme propres à chaque site.

    Conseil de pro : Utilisez la main courante numérique non seulement pour la traçabilité légale, mais aussi pour générer des indicateurs de performance hebdomadaires. Ces données vous permettent de justifier vos décisions de rotation et d’évaluation auprès de la direction.


    Quels permis et certifications sont obligatoires au Québec ?

    Le cadre réglementaire québécois est clair : aucun superviseur ne peut exercer sans un permis BSP valide, délivré sous l’autorité du Ministère de la sécurité publique (MSP). Ce permis atteste que le titulaire a complété la formation de gardiennage reconnue et satisfait aux vérifications d’antécédents judiciaires.

    Au-delà du permis BSP, les offres d’emploi au Québec demandent fréquemment :

    • Certification RCR/DEA conforme aux normes de la CNESST, renouvelable tous les deux ans.
    • Formation extincteur, particulièrement exigée dans les secteurs industriel et événementiel.
    • Vérification du casier judiciaire (contrôle d’antécédents complet, parfois avec empreintes digitales pour les sites aéroportuaires ou gouvernementaux).
    • Habilitations sectorielles : certains sites exigent des formations supplémentaires liées à la manutention de matières dangereuses ou à la sécurité aéroportuaire.

    Un superviseur en sécurité événementielle aura des besoins différents de celui qui supervise une équipe dans un immeuble commercial ou sur un chantier de construction. Consultez les différents secteurs d’activité pour adapter votre profil à votre cible.

    Le rapport métier de Job Bank pour la profession 25548 fournit les tendances actuelles sur les compétences demandées et les perspectives d’emploi au Canada, utile pour calibrer vos attentes salariales selon la région et le secteur.

    Conseil de pro : Gardez une copie numérique de toutes vos certifications dans un dossier partagé accessible depuis votre téléphone. Lors d’une inspection ou d’un audit BSP, pouvoir présenter vos documents en quelques secondes fait toute la différence.


    Quelles compétences distinguent un bon chef d’équipe sécurité ?

    Les compétences attendues se répartissent en trois catégories distinctes, et les recruteurs évaluent les trois lors des entretiens.

    Compétences techniques :

    1. Maîtrise des systèmes de contrôle d’accès et des caméras de surveillance (CCTV).
    2. Utilisation d’une main courante numérique et des logiciels de gestion de planning.
    3. Connaissance des procédures d’urgence (évacuation, confinement, intervention médicale).
    4. Lecture et application des plans de sécurité propres à chaque site.

    Compétences managériales :

    • Planification des horaires en tenant compte de la rotation des agents pour maintenir la vigilance et réduire la fatigue opérationnelle.
    • Coaching individuel et évaluation formelle du rendement.
    • Gestion des remplacements de dernière minute grâce à un vivier de remplaçants préétabli.
    • Rédaction de rapports clairs et exploitables par la direction.

    Soft skills essentielles au contexte québécois :

    Le Québec présente une réalité particulière : les équipes de sécurité sont souvent composées d’agents issus de nombreuses communautés culturelles, et les sites peuvent accueillir une clientèle francophone, anglophone ou allophone. La communication bilingue (français-anglais) est un atout réel, et la capacité à désamorcer un conflit en tenant compte des différences culturelles distingue les superviseurs qui progressent de ceux qui stagnent.
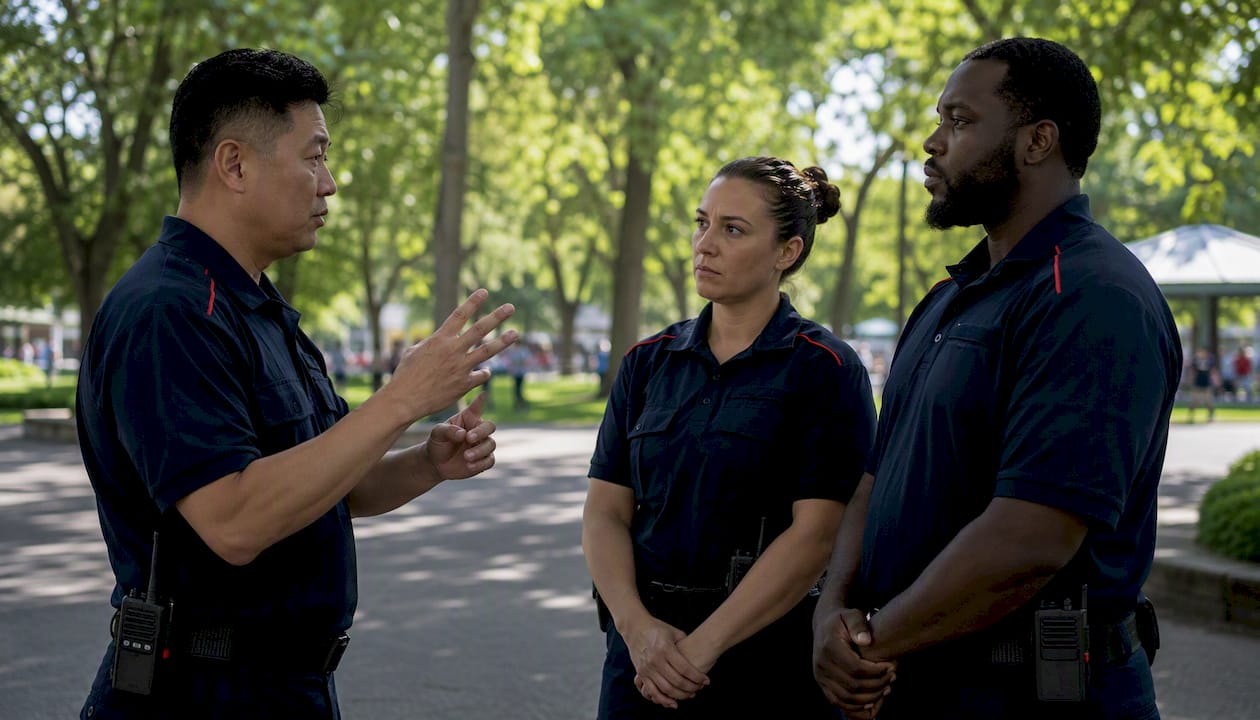
    Un chef de la sécurité coordonne une équipe d’agents aux profils variés sur le terrain.

    La fiche professionnelle de Guichet-Emplois décrit précisément le profil recherché et peut servir de référence pour construire votre CV ou rédiger une offre d’emploi.

    Conseil de pro : Lors d’un entretien, préparez un exemple concret de situation de désescalade que vous avez gérée. Les recruteurs en sécurité valorisent les faits mesurables : nombre d’agents impliqués, durée de l’incident, résultat obtenu.


    Comment rédiger une offre d’emploi de superviseur qui attire les bons candidats ?

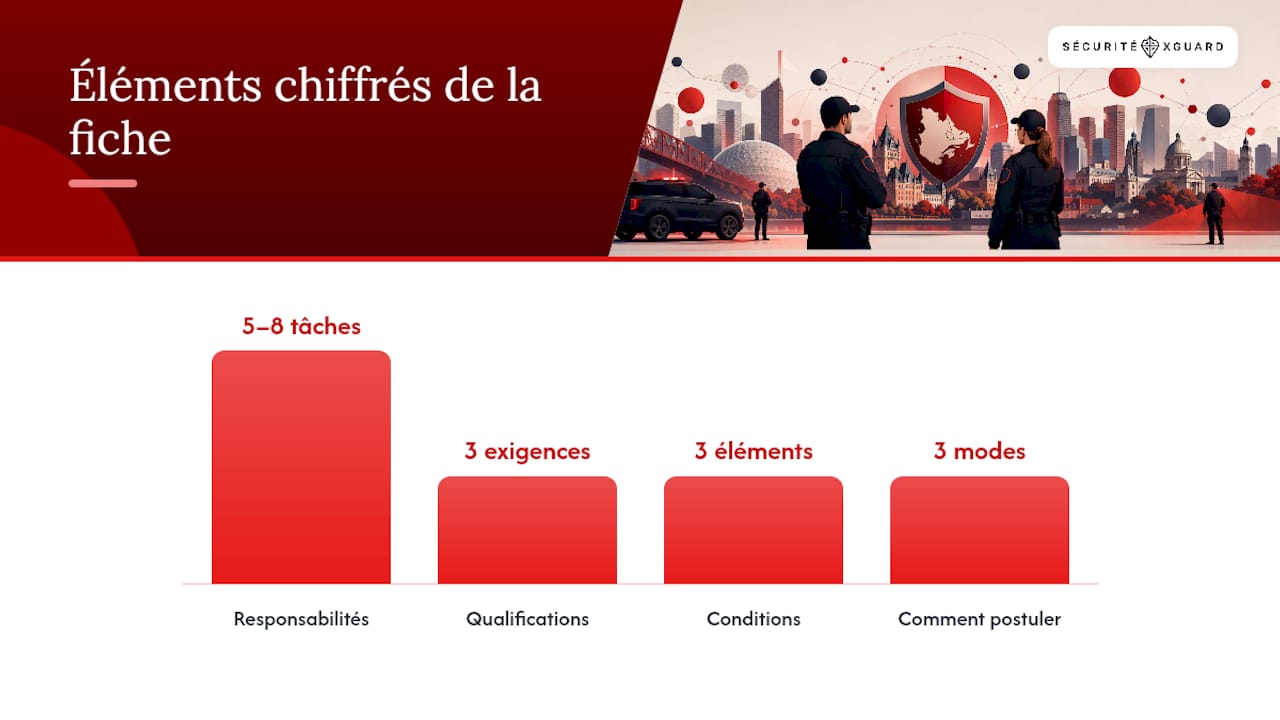
    Une fiche de poste bien structurée réduit le temps de recrutement et filtre naturellement les candidatures non conformes au BSP. Voici les éléments à inclure systématiquement :

    • Titre du poste : « Superviseur/superviseure d’agents de sécurité » (code NOC 62029 ou 62010 selon la classification).
    • Mission : une phrase résumant l’objectif principal du rôle.
    • Responsabilités : liste de cinq à huit tâches concrètes (planification, rondes, rapports, évaluation).
    • Qualifications requises : permis BSP valide, RCR/DEA à jour, expérience minimale précisée.
    • Conditions : horaires (jour/soir/nuit), lieu(x) de travail, type de contrat.
    • Rémunération indicative : les fourchettes salariales varient selon le secteur et la région au Québec ; indiquer une fourchette réaliste améliore le taux de candidature.
    • Comment postuler : courriel, portail ou lien direct.
    Champ de la fiche Exemple de contenu
    Titre Superviseur d’agents de sécurité — site industriel
    Mission Assurer la supervision opérationnelle d’une équipe de 8 agents sur un site de production
    Responsabilités clés Planification des quarts, suivi des rondes, gestion des incidents, rapports quotidiens
    Qualifications Permis BSP valide, RCR/DEA CNESST, 3 ans d’expérience en sécurité dont 1 en supervision
    Conditions Horaires rotatifs (jour/soir), site à Montréal
    Rémunération Selon expérience et convention collective applicable

    Les ressources de classification NOC vous aident à choisir le bon code de profession et à utiliser les mots-clés que les candidats recherchent sur les portails d’emploi.

    Conseil de pro : Mentionnez explicitement « permis BSP obligatoire » dès les deux premières lignes de l’offre. Les candidats non habilités se filtrent d’eux-mêmes, et vous évitez de traiter des dossiers incomplets.

    Comment rédiger une offre d'emploi de superviseur qui attire les bons candidats ? — overview diagram

    Comment devenir superviseur d’agents de sécurité au Québec ?

    Le parcours est accessible, mais il demande de la méthode. Voici les étapes dans l’ordre recommandé :

    1. Compléter la formation initiale d’agent de sécurité reconnue par le BSP. Cette formation d’agent de sécurité couvre les bases légales, les procédures d’intervention et la rédaction de rapports. Durée typique : quelques semaines.
    2. Obtenir le permis BSP auprès du Ministère de la sécurité publique. La demande inclut la vérification des antécédents judiciaires. Comptez quelques semaines de traitement après la formation.
    3. Accumuler de l’expérience terrain comme agent. La plupart des offres de supervision exigent deux à cinq ans d’expérience pratique avant d’accéder au rôle de chef d’équipe.
    4. Obtenir les certifications complémentaires : formation secourisme CNESST (RCR/DEA), formation extincteur, et toute habilitation sectorielle pertinente.
    5. Développer des compétences managériales : demandez à prendre en charge des briefings, à gérer les plannings en l’absence du superviseur, ou à mentorer de nouveaux agents. Ces expériences documentées renforcent votre dossier.
    6. Postuler avec un CV orienté supervision : mettez en avant les situations où vous avez coordonné une équipe, géré un incident ou formé un collègue. Les chiffres parlent : « coordonné une équipe de 6 agents sur 3 sites simultanément » vaut mieux qu’une description générique.

    Un planning co-construit avec les agents réduit le turnover et améliore la disponibilité de l’équipe. Dès que vous accédez à un rôle de supervision, publiez les horaires à l’avance et intégrez les préférences de vos agents quand c’est possible.

    Conseil de pro : Documentez chaque incident que vous gérez, même mineur. Un journal personnel de vos interventions devient votre meilleure preuve de leadership lors d’un entretien de promotion.


    Quels signaux d’alerte surveiller avant d’accepter un poste ?

    Toutes les offres de supervision ne se valent pas. Avant de signer, posez ces questions et repérez les drapeaux rouges.

    Questions à poser au recruteur :

    1. Quel est le ratio agents/superviseur sur ce site ?
    2. Existe-t-il un vivier de remplaçants pour les absences imprévues ?
    3. Quels outils de main courante numérique sont utilisés ?
    4. Comment les habilitations des agents sont-elles suivies et renouvelées ?
    5. Quelle est la politique de formation continue pour les superviseurs ?

    Signaux d’alerte à ne pas ignorer :

    • Promesses d’heures supplémentaires non contractualisées ou horaires flottants sans planning formalisé.
    • Absence de procédures d’urgence écrites pour le site.
    • Aucun outil de main courante numérique, ce qui rend la traçabilité impossible.
    • Exigences d’affectation sur des sites sans habilitation correspondante (ex. : site aéroportuaire sans vérification approfondie des antécédents).
    • Refus de fournir une copie de la politique d’affectation ou du calendrier de formation.

    Les bonnes pratiques de planning recommandent de cartographier les besoins par site, d’intégrer les contraintes de la convention collective et de maintenir un vivier de remplaçants actif. Un employeur qui ne peut pas vous décrire ces mécanismes mérite d’être questionné.

    Conseil de pro : Demandez à voir un exemple de rapport d’incident réel (anonymisé). La qualité de ce document vous dit tout sur le niveau de professionnalisme de l’équipe que vous allez superviser.


    Ce que Sécurité XGuard cherche chez un superviseur

    Chez Sécurité XGuard, un superviseur n’est pas simplement quelqu’un qui distribue les quarts. C’est la personne qui maintient la qualité opérationnelle sur le terrain quand la direction n’est pas présente. Ce que nous valorisons avant tout : la rigueur dans la documentation, la capacité à prendre des décisions rapides sous pression et la faculté à faire progresser les agents de l’équipe.

    La conformité BSP n’est pas négociable. Chaque superviseur qui rejoint nos équipes doit avoir son permis à jour et ses certifications en ordre. En contrepartie, nous accompagnons nos superviseurs avec des formations internes, un accès aux ressources de l’Académie XGuard et un parcours de carrière clair vers des rôles de coordination ou de gestion de compte.

    Ce que j’observe régulièrement dans le secteur : les candidats qui progressent le plus vite sont ceux qui traitent la main courante numérique comme un outil de management, pas comme une contrainte. Ils utilisent les données pour anticiper les problèmes, pas seulement pour les documenter après coup. C’est cette posture proactive qui distingue un bon agent d’un excellent superviseur.


    Sécurité XGuard vous accompagne vers la supervision

    Vous visez un poste de superviseur ou vous cherchez à recruter un chef d’équipe qualifié au Québec ? Sécurité XGuard propose les formations et les ressources dont vous avez besoin, sans détour.

    Sécurité XGuard

    Pour les candidats : l’Académie XGuard offre la formation pour obtenir le permis BSP, la formation secourisme CNESST et la formation extincteur, avec un accompagnement jusqu’à la carte professionnelle. Nos instructeurs connaissent les exigences du marché québécois et vous préparent aux situations réelles que vous rencontrerez sur le terrain.

    Pour les recruteurs : nos équipes déploient des agents et superviseurs qualifiés, permis BSP en règle, sur des sites commerciaux, industriels et événementiels à travers le Grand Montréal et le Québec. Consultez nos services de sécurité au Québec pour discuter de vos besoins en personnel supervisé.

    Prenez contact avec Sécurité XGuard dès aujourd’hui pour démarrer votre formation ou obtenir un devis pour votre site.


    Sources

    Pour valider les exigences, trouver des offres et démarrer votre parcours au Québec, voici les ressources à consulter en priorité :

    Recommandation

  • Prévention des pertes en commerce : plan d’action pour responsables

    Prévention des pertes en commerce : plan d’action pour responsables

    Lancez ces six actions cette semaine pour réduire votre démarque : un audit des écarts d’inventaire, un contrôle ciblé de vos caisses, le marquage EAS ou RFID de vos articles sensibles, un repositionnement des rayons à risque, le renforcement de vos protocoles de réception et un briefing sécurité avec votre équipe. Ensemble, ces leviers forment la combinaison la plus efficace pour stopper les pertes évitables avant qu’elles ne s’accumulent.

    Actions à lancer immédiatement :

    • Audit des écarts d’inventaire : comparez les stocks théoriques et réels sur vos 20 références les plus vendues. Responsable : magasinier ou responsable de rayon.
    • Contrôle ciblé des caisses : analysez les annulations, remises manuelles et passages sans scan sur les 7 derniers jours. Responsable : directeur de magasin.
    • Marquage EAS/RFID des gammes sensibles : identifiez les 10 à 15 articles les plus volés et équipez-les en priorité. Responsable : responsable sécurité.
    • Repositionnement des rayons : déplacez les articles à forte valeur vers des zones visibles depuis la caisse ou le poste de surveillance. Responsable : chef de rayon.
    • Renforcement des protocoles de réception : exigez un bon de livraison signé et un comptage contradictoire à chaque réception. Responsable : magasinier.
    • Briefing sécurité pour l’équipe : 30 minutes pour rappeler les procédures, les signaux d’alerte et les bons réflexes. Responsable : direction.

    Calendrier court :

    1. 72 heures : audit des écarts et analyse des journaux de caisse terminés ; liste des articles prioritaires à équiper établie.
    2. 2 semaines : marquage EAS/RFID déployé sur les gammes sensibles ; protocoles de réception mis à jour et signés par l’équipe logistique.
    3. 3 mois : premier bilan KPI (taux de démarque, incidents signalés, écarts d’inventaire) ; décision sur l’extension du dispositif ou ajustement du pilote.

    Points clés

    La prévention des pertes en commerce repose sur une combinaison audit, technologie et formation, avec un ROI atteignable en 12 à 24 mois pour un magasin de taille moyenne.

    Point Détails
    Agir cette semaine Lancez l’audit des écarts et le contrôle des caisses avant tout autre investissement.
    Dispositif combiné EAS + vidéosurveillance IA + formation réduit la démarque de 40 à 60 % selon les études sur le terrain.
    ROI mesurable Un dispositif à 22 000 € sur un CA de 2 M€ s’amortit en moins de 15 mois avec 50 % de réduction.
    Conformité CNIL Conservation des images limitée à 30 jours ; informer les personnes filmées est obligatoire.
    Sécurité XGuard Des agents formés et un dispositif de gardiennage sur site complètent efficacement les solutions techniques.

    Table des matières

    Qu’est-ce que la prévention des pertes en commerce de détail ?

    La prévention des pertes désigne l’ensemble des stratégies, processus et technologies mis en place pour réduire les disparitions de stocks et les fraudes dans un point de vente. Microsoft Dynamics 365 la définit précisément comme une approche combinant données de caisse, stocks et vidéosurveillance pour détecter et prévenir les pertes évitables.

    La distinction fondamentale à retenir est celle entre démarque connue et démarque inconnue :

    • Démarque connue : pertes identifiées et documentées, comme les invendus, la casse, les produits périmés ou les retours clients. On sait pourquoi le stock a diminué.
    • Démarque inconnue : pertes dont l’origine reste non identifiée après inventaire. Vols à l’étalage, fraudes internes, erreurs de caisse, fraudes fournisseurs : tout ce qui disparaît sans explication traçable.

    Chiffre clé : selon les enquêtes sectorielles, la démarque inconnue regroupe vols externes et internes, erreurs administratives et fraudes fournisseurs, et ces pertes représentent une part économique importante du secteur en Europe. Pour un commerce de détail, un taux de démarque inconnue notable par rapport au chiffre d’affaires représente un signal d’alerte sérieux.

    Un hypermarché avec des milliers de références et des flux importants fait face à des risques très différents d’une boutique spécialisée de 80 m². Pourtant, la méthode reste la même : mesurer, prioriser, agir. Les PME du commerce de détail sont souvent les plus exposées, précisément parce qu’elles n’ont pas encore structuré leur démarche de lutte contre la démarque inconnue.


    Quelles sont les vraies causes de la démarque inconnue ?

    Comprendre d’où viennent les pertes, c’est déjà choisir les bons outils pour les réduire. Les causes se répartissent en quatre grandes catégories, dont l’importance relative est bien documentée :

    • Vol à l’étalage : première source de démarque dans la grande majorité des commerces. Les articles de petite taille, à forte valeur ou facilement dissimulables sont les plus ciblés.
    • Fraude interne : vols commis par des employés, remises non autorisées, « sweethearting » (passage gratuit d’articles pour des proches), échanges d’étiquettes. Souvent sous-estimée, cette cause représente pourtant une part significative des pertes selon les enquêtes sectorielles.
    • Erreurs de caisse et d’inventaire : saisies incorrectes, scans manqués, erreurs de comptage lors des inventaires. Ces erreurs s’accumulent silencieusement.
    • Fraudes fournisseurs et erreurs de réception : livraisons incomplètes non détectées, substitutions de produits, bons de livraison non vérifiés.
    • Casse et péremption : pertes physiques liées à la manipulation ou à la gestion des dates limites, souvent classées en démarque connue mais parfois mal documentées.

    Les vols, qu’ils soient externes ou internes, représentent la part majeure des pertes selon les enquêtes sectorielles disponibles. Les erreurs de process et les fraudes fournisseurs complètent le tableau, mais avec un poids moindre.

    Conseil de pro : les indicateurs faibles les plus souvent négligés sont les créneaux horaires à risque (ouverture, fermeture, heures creuses), les caisses présentant systématiquement plus d’annulations que les autres, et les réceptions effectuées sans comptage contradictoire. Un simple tableau de bord hebdomadaire sur ces trois points révèle souvent des schémas que l’œil nu ne voit pas.


    10 stratégies éprouvées pour réduire vos pertes en magasin

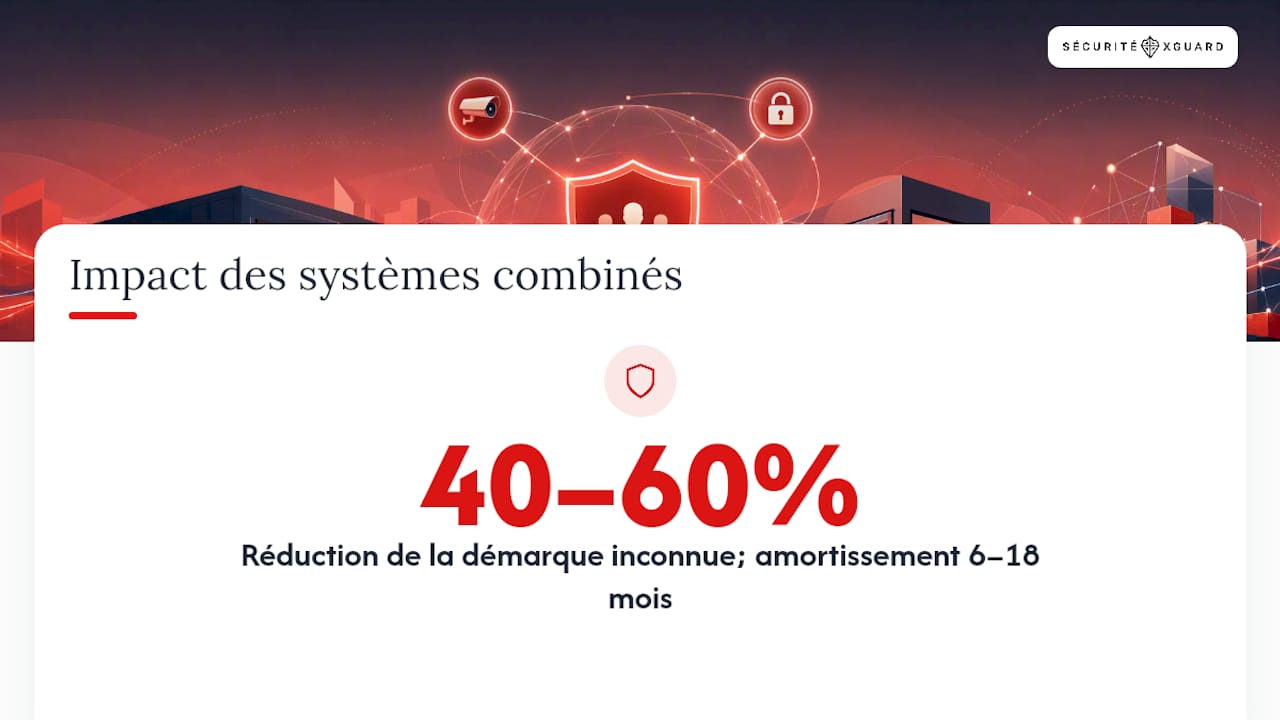
    Un dispositif efficace ne repose jamais sur un seul levier. Les systèmes combinant antennes EAS, vidéosurveillance et formation peuvent réduire la démarque inconnue de 40 à 60 % et s’amortir en 6 à 18 mois.

    Schéma récapitulatif des différentes approches de sécurité et de leurs effets

    1. Audit systématique des pertes

    Avant d’investir, mesurez. Un audit compare stocks théoriques et réels, identifie les zones et références à risque, et fournit la base de calcul du ROI futur. Cible : tous formats. Impact : fondamental pour prioriser. Investissement : faible.

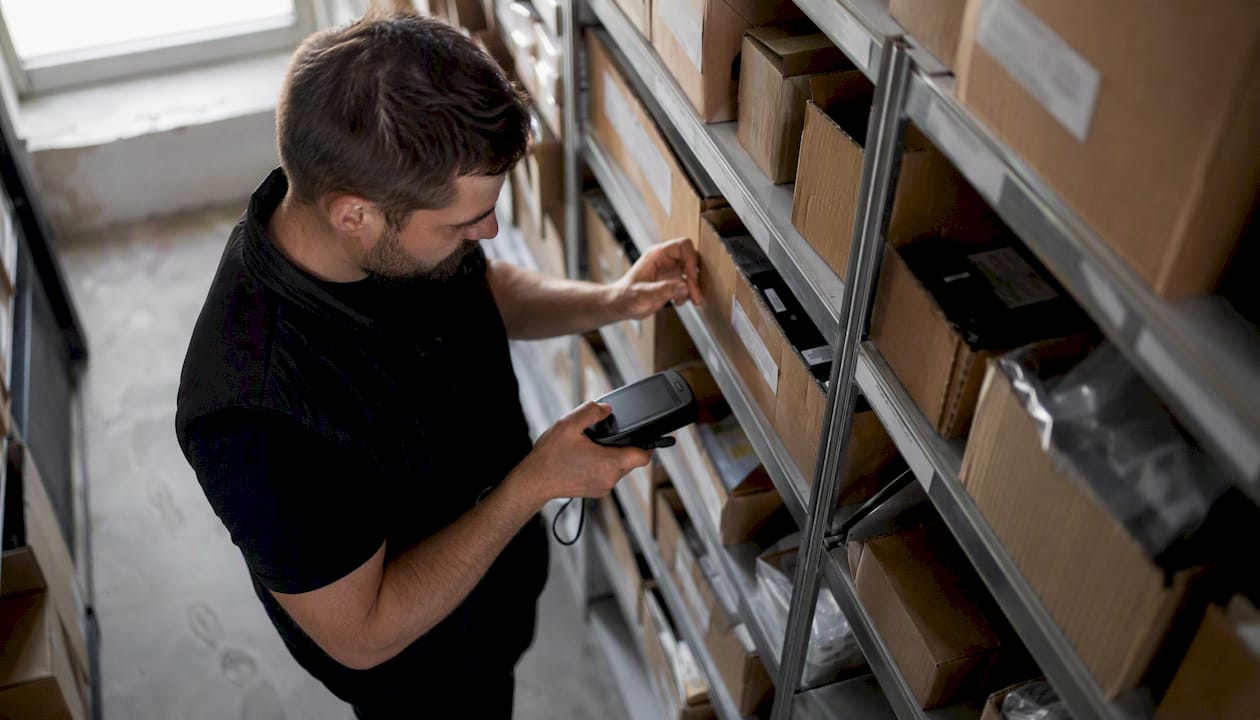
    Contrôle de sécurité dans la réserve d’un magasin

    2. Antennes EAS sur les gammes sensibles

    Les systèmes de surveillance électronique des articles (EAS) en technologie AM, RF ou EM constituent le premier rempart physique contre le vol à l’étalage. Leur efficacité dépend directement de la couverture et de la rigueur d’utilisation : une installation incomplète perd rapidement son effet dissuasif. Cible : prêt-à-porter, électronique, cosmétiques. Impact : réduction directe du vol à l’étalage. Investissement : moyen.

    3. RFID pour des inventaires fiables et rapides

    La technologie RFID permet d’inventorier l’intégralité d’un stock en quelques heures, contre plusieurs jours en comptage manuel. Elle réduit les erreurs de comptage et peut abaisser la démarque inconnue de manière significative, avec des retours particulièrement documentés dans le prêt-à-porter et l’électronique. Cible : commerces avec stock important. Investissement : élevé, mais ROI rapide sur les grandes surfaces.

    4. Vidéosurveillance avec analyse par intelligence artificielle

    Les caméras 4K couplées à des algorithmes d’analyse détectent des schémas récurrents : périodes à risque, comportements suspects, zones d’angle mort. L’IA priorise les alertes réellement pertinentes et réduit la charge humaine, mais elle nécessite un audit préalable du flux vidéo pour éviter les faux positifs. Cible : tous formats avec flux clients importants. Investissement : moyen à élevé.

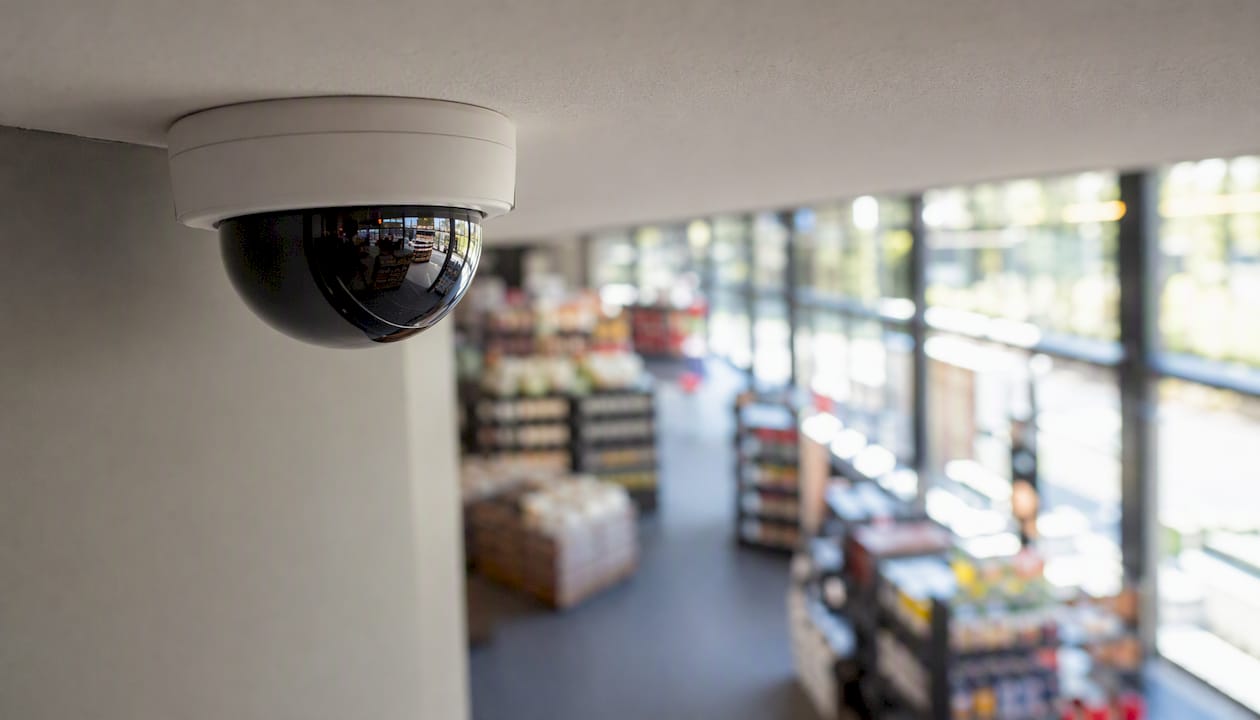
    Gros plan sur une caméra de surveillance installée dans un magasin

    Conseil de pro : paramétrez votre système IA pour détecter les « coupures de scan » (articles passés sous le scanner sans être enregistrés) et les séquences d’annulation répétées sur une même caisse. Ces deux patterns sont parmi les signaux les plus fiables de fraude interne.

    5. Contrôles en caisse et procédures anti-fraude

    Les audits aléatoires et la détection du sweethearting ou du ticket switching réduisent une part importante de la démarque liée aux fraudes de passage en caisse. Concrètement : revue hebdomadaire des annulations, plafonnement des remises manuelles, double validation pour les retours. Cible : tous formats. Impact : direct sur la fraude interne. Investissement : faible.

    6. Formation du personnel et culture de prévention

    La formation couvre les procédures de signalement, les réflexes face à un vol en cours et la posture d’accueil dissuasive. Un agent de sécurité bien formé fait une différence mesurable. Cible : tous formats. Investissement : faible à moyen.

    7. Aménagement du magasin et merchandising dissuasif

    La disposition des rayons influence directement le risque. Les articles à forte valeur placés en fond de magasin, loin des caisses et des zones de surveillance, sont les plus vulnérables. Réduire les angles morts, ouvrir les lignes de vue et positionner les articles sensibles près des postes tenus sont des mesures sans coût matériel. Cible : boutiques et surfaces moyennes. Investissement : nul à faible.

    8. Contrôle d’accès et sécurisation des réserves

    Les réserves et zones de stockage sont des points d’entrée critiques pour la fraude interne. Un contrôle d’accès électronique avec badges nominatifs, journaux d’accès horodatés et séparation des droits par fonction limite les opportunités et fournit des preuves en cas d’enquête. Cible : tous formats avec réserves. Investissement : moyen.

    9. Gestion des fournisseurs et procédures de réception

    Chaque livraison non contrôlée est une perte potentielle non détectée. Le protocole minimal comprend : bon de livraison signé, comptage contradictoire, signalement immédiat de tout écart et traçabilité des anomalies par fournisseur. Sur le long terme, un tableau de bord fournisseur révèle les partenaires à risque. Cible : tous formats avec approvisionnements réguliers. Investissement : faible.

    10. Plan d’intervention et collaboration avec les forces de l’ordre

    Savoir quoi faire quand un vol est détecté est aussi important que de le prévenir. Un plan d’intervention écrit précise les rôles (qui interpelle, qui appelle la police, qui sécurise les preuves vidéo), les seuils de déclenchement et les procédures de signalement. En France, la collaboration avec les services de police locaux et le dépôt de plainte systématique renforcent l’effet dissuasif sur le long terme. Cible : tous formats. Investissement : faible.


    Comment passer de l’audit au déploiement : plan étape par étape

    Un plan efficace commence par l’engagement de la direction, la collecte de données quantitatives et la construction d’un plan d’action mesurable. Voici la méthode en cinq phases.

    Phase 1 : audit des pertes et cartographie des risques

    Collectez les données d’inventaire sur les 6 à 12 derniers mois. Identifiez les zones, créneaux horaires et références à risque. Produisez une carte des risques par rayon et par process (caisse, réception, réserve).

    Phase 2 : priorisation par ROI estimé

    Les mesures à faible investissement et fort impact (contrôles caisse, formation, aménagement) passent en premier.

    Phase 3 : pilote sur un ou deux magasins

    Un pilote sur un petit nombre de points de vente permet de mesurer l’impact réel et d’ajuster les paramètres avant un déploiement à large échelle. Définissez un échantillon d’articles tracés, des KPI de départ et une durée de test de 4 à 8 semaines.

    Checklist pour un pilote réussi :

    • Sélectionner 3 à 5 références à fort risque comme articles témoins
    • Mesurer le taux de démarque initial sur ces références avant déploiement
    • Documenter chaque incident (vol constaté, alarme EAS, écart d’inventaire)
    • Comparer les résultats semaine par semaine avec la période de référence
    • Recueillir les retours de l’équipe sur les faux positifs et les frictions opérationnelles

    Phase 4 : formation et documentation

    Formez l’ensemble du personnel aux nouvelles procédures avant le déploiement général. Rédigez des fiches de procédure courtes (une page par process) et intégrez-les à l’onboarding des nouveaux collaborateurs.

    Phase 5 : déploiement et maintenance

    Déployez progressivement par zone ou par magasin. Planifiez une revue trimestrielle des KPI et une maintenance préventive des équipements (vérification des antennes EAS, mise à jour des algorithmes IA, test des contrôles d’accès).

    Rôles recommandés : le responsable de magasin pilote l’audit et les KPI ; le responsable IT ou RSSI gère l’intégration des systèmes avec le POS et l’ERP ; les RH coordonnent la formation et les procédures disciplinaires ; le prestataire de sécurité assure la maintenance et les interventions.


    Comment choisir votre technologie et votre prestataire en France ?

    Le marché des solutions de prévention des pertes est dense. Pour éviter les pièges techniques et contractuels, voici les critères à vérifier avant de signer.

    Checklist de sélection :

    • Taux de détection en situation réelle : demandez des chiffres mesurés chez des clients comparables, pas des performances en laboratoire.
    • Taux de fausses alarmes : un système qui déclenche trop d’alertes non fondées démotive rapidement les équipes.
    • Compatibilité avec votre POS et votre ERP : l’intégration native évite les ressaisies et permet le croisement des données.
    • Scalabilité : la solution doit pouvoir couvrir plusieurs points de vente si vous vous développez.
    • SLA et délai d’intervention : quel est le temps de réponse garanti en cas de panne ? Qui assure la maintenance sur site en France ?
    • Protection des données : le prestataire est-il conforme au RGPD ? Les données vidéo sont-elles hébergées en Europe ?
    • Coût total de possession : incluez le matériel, l’installation, la maintenance annuelle et les mises à jour logicielles.

    Questions à poser en entretien fournisseur :

    1. Quel est votre taux de détection réel sur des déploiements en commerce de détail français ?
    2. Quel est le délai moyen d’intervention en cas de panne d’antenne EAS ou de caméra ?
    3. Vos étiquettes RFID sont-elles compatibles avec nos emballages actuels ?
    4. Comment votre solution s’intègre-t-elle avec notre logiciel de caisse ?
    5. Quelles clauses de performance figurent dans votre contrat type ?

    Conseils contractuels : exigez des clauses de performance mesurables (taux de détection minimum garanti), une garantie pièces et main-d’œuvre d’au moins 24 mois, et une preuve d’intégration avec votre environnement technique avant la signature. Méfiez-vous des contrats qui lient maintenance et matériel sur des durées supérieures à 3 ans sans clause de sortie.


    Quels KPIs suivre et comment calculer le ROI de votre dispositif ?

    Mesurer, c’est piloter. Sans indicateurs clairs, vous ne saurez pas si votre investissement fonctionne.

    Les six KPIs essentiels :

    1. Taux de démarque inconnue (% du CA) : principal indicateur de performance globale.
    2. Écart d’inventaire absolu (en euros) : valeur totale des pertes non expliquées sur la période.
    3. Incidents signalés par période : nombre de vols constatés, alarmes EAS déclenchées, anomalies de caisse.
    4. Pourcentage d’articles protégés : part du stock sensible couvert par EAS ou RFID.
    5. Taux d’alarmes réelles vs fausses : qualité du système de détection.
    6. Taux d’erreurs de caisse : annulations, remises manuelles et écarts par caissier.

    Formules de calcul :

    • Taux de démarque = (Valeur des pertes / Chiffre d’affaires) × 100
    • Gain annuel estimé = Valeur des pertes actuelles × Taux de réduction attendu
    • Horizon d’amortissement = Coût total du dispositif / Gain annuel estimé

    Des exemples terrain montrent un retour sur investissement en 12 à 24 mois pour des magasins de taille moyenne, selon l’ampleur de l’installation et le taux de démarque initial.

    Exemple de tableau de suivi mensuel :


    Vidéosurveillance et contrôle des salariés : ce que dit la loi en France

    La conformité n’est pas optionnelle. En France, la mise en place d’un dispositif de prévention des pertes touche à deux cadres réglementaires : la protection des données personnelles (CNIL) et le droit du travail.

    Obligations CNIL pour la vidéosurveillance :

    • Informer les personnes filmées par affichage visible à l’entrée du magasin et dans les zones surveillées.
    • Limiter la durée de conservation des images à 30 jours maximum dans la grande majorité des cas (sauf réquisition judiciaire).
    • Déclarer le traitement dans votre registre des activités de traitement (RGPD).
    • Ne pas filmer les zones privées (vestiaires, toilettes) ni les postes de travail de manière permanente et disproportionnée.
    • Désigner un délégué à la protection des données (DPO) si votre traitement est à grande échelle.

    La CNIL rappelle que la vidéosurveillance en magasin est autorisée pour la protection des biens, à condition que les finalités soient explicites, la durée de conservation limitée et les personnes correctement informées. Tout usage détourné à des fins de surveillance des performances des salariés constitue une violation du RGPD et expose l’employeur à des sanctions.

    Aspects droit du travail :

    • Tout dispositif de contrôle des salariés (badgeage, journaux d’accès, analyse des transactions caisse) doit être proportionné à l’objectif poursuivi et déclaré aux représentants du personnel avant mise en place.
    • Les enquêtes internes en cas de suspicion de fraude doivent respecter le principe du contradictoire : le salarié concerné doit pouvoir s’expliquer avant toute sanction.
    • Conservez les preuves (images, journaux de caisse, bons de livraison) dans le respect des durées légales et dans un espace sécurisé à accès restreint.

    Bonnes pratiques : rédigez une charte interne de sécurité et de prévention des pertes, intégrez-la au règlement intérieur, et séparez clairement les dispositifs de sécurité des outils de surveillance de la performance individuelle. Cette distinction protège l’employeur en cas de contentieux.


    Étude de cas : combien peut rapporter un dispositif combiné ?

    Voici un exemple chiffré avec des hypothèses explicites pour un commerce de détail de taille moyenne en France.

    Hypothèses :

    • Chiffre d’affaires annuel : 2 000 000 €
    • Taux de démarque inconnue initial : 1,8 % du CA, soit 36 000 € de pertes annuelles
    • Dispositif déployé : antennes EAS sur 80 % des articles sensibles + vidéosurveillance avec analyse IA + formation structurée du personnel (2 sessions)
    • Coût total du dispositif (matériel + installation + formation + maintenance année 1) : 22 000 €
    • Réduction attendue de la démarque : 50 % (fourchette basse des estimations disponibles pour un dispositif combiné)

    Calcul du ROI :

    L’amortissement intervient donc avant la fin de la deuxième année, ce qui est cohérent avec les retours terrain documentés pour des magasins de taille comparable.

    Interprétation : pour un petit commerce avec un CA inférieur à 500 000 €, un dispositif complet EAS + vidéo IA peut sembler disproportionné. Dans ce cas, priorisez les mesures à faible coût (formation, contrôles caisse, aménagement) et limitez l’EAS aux 10 à 15 références les plus volées.


    Pourquoi les solutions isolées ne suffisent jamais

    La tentation est forte d’acheter un système de caméras ou d’installer des antennes EAS et de considérer le problème réglé. Sur le terrain, les dispositifs isolés s’essoufflent rapidement. Les caméras sans protocole d’alerte ne dissuadent personne si personne ne les surveille. Les antennes EAS mal utilisées ou incomplètes perdent leur effet en quelques semaines. Et la formation sans suivi retombe à zéro après quelques mois.

    Ce qui fonctionne, c’est la combinaison : technologie + process + culture d’équipe. Le croisement des données POS, stock et vidéo est le levier diagnostic le plus puissant pour repérer les schémas de fraude interne, mais il ne produit des résultats que si les équipes savent quoi faire avec les alertes. Un pilote bien mesuré sur deux magasins vaut mieux qu’un déploiement précipité sur dix. Mesurez d’abord, investissez ensuite, ajustez en continu.


    Sécurité XGuard : des agents formés pour protéger votre commerce

    Mettre en place des antennes EAS et des caméras, c’est bien. Avoir une équipe humaine formée pour réagir au bon moment, c’est ce qui fait la différence quand un incident se produit réellement.

    Sécurité XGuard

    Sécurité XGuard propose des services de gardiennage sur site adaptés aux commerces de détail : présence dissuasive, rondes structurées, intervention rapide et coordination avec les forces de l’ordre. Nos agents sont formés aux procédures de prévention des pertes, à la gestion des situations à risque et aux protocoles de signalement. Pour les responsables qui souhaitent renforcer leur équipe interne, notre académie de formation propose des certifications reconnues pour les agents de sécurité.

    Vous cherchez une solution concrète pour sécuriser votre point de vente ? Contactez Sécurité XGuard pour obtenir une évaluation de vos besoins et un devis adapté à votre format de commerce.

    Sources

    Voici les sources utilisées dans cet article, avec une note sur leur utilité pratique :


    Recommandation

  • Sécurité de votre cour extérieure : guide pratique 2026

    Sécurité de votre cour extérieure : guide pratique 2026

    La première mesure pour sécuriser une cour extérieure est d’évaluer et neutraliser les risques critiques, puis de superposer des protections physiques, de détection et d’éclairage. Selon la méthode recommandée pour la protection périmétrique d’un jardin, l’objectif est de ralentir, d’exposer et de dissuader, dans cet ordre. Voici les actions à réaliser en priorité :

    • [ ] Identifier les accès non sécurisés (portails, brèches dans la clôture, passages latéraux)
    • [ ] Neutraliser les points d’eau accessibles (piscine, bassin, fontaine) avec une barrière physique conforme
    • [ ] Vérifier l’état des sols (zones glissantes, revêtements dégradés, racines saillantes)
    • [ ] Contrôler les équipements de jeu selon les normes EN 1176/1177 (fixations, usure, éclats)
    • [ ] Tester l’éclairage périmétrique existant (zones d’ombre, ampoules défaillantes)
    • [ ] Confirmer que les alarmes et caméras couvrent les angles critiques sans angle mort

    Ces six points constituent votre point de départ. Les sections suivantes détaillent chacun d’eux avec les normes applicables en France.


    Points clés

    Point Détails
    Évaluer les risques critiques en premier Accès, points d’eau, sols et équipements de jeu sont les quatre priorités à neutraliser avant tout autre dispositif.
    Clôture à 1,80 m minimum Une hauteur de 1,80 m rend l’enjambement difficile sans matériel et constitue le repère dissuasif recommandé.
    Piscine : barrière avant alarme Installer d’abord une barrière conforme, puis une alarme homologuée et une couverture de sécurité.
    Éclairage adapté à la tâche Concevoir selon l’objectif (dissuasion, détection, reconnaissance) en respectant EN 12464-2 et les principes BUG/TM-15.
    Sécurité XGuard Rondes, intervention sur alarme et audits de périmètre pour les structures et propriétés qui dépassent le cadre du bricolage.

    Table des matières

    1. Qui surveille et comment : règles concrètes pour encadrer une cour

    Pour une crèche ou une école, cela signifie un adulte positionné de façon à avoir une vue dégagée sur l’ensemble de l’espace, sans obstacle visuel majeur. Pour un particulier avec de jeunes enfants, la règle est simple : jamais hors de portée visuelle ou auditive d’un enfant de moins de six ans à l’extérieur.

    La taille de la cour et le nombre d’enfants déterminent le nombre de surveillants nécessaires. Une cour de moins de 200 m² avec moins de dix enfants peut être encadrée par une seule personne bien positionnée. Au-delà, ou dès qu’il existe des zones d’ombre (derrière un abri de jardin, sous un escalier, près d’un point d’eau), un second regard est indispensable.

    Un agent de sécurité surveille la cour extérieure.

    Concrètement, les zones à surveiller en priorité sont : les abords de tout point d’eau, les équipements de jeu en hauteur, les portails et sorties, et les coins non visibles depuis le poste habituel du surveillant. Une ronde visuelle toutes les dix minutes suffit pour un espace résidentiel ; dans une structure accueillant du public, la présence continue est la norme.

    Conseil de pro : Avant d’ouvrir la cour le matin, effectuez un tour rapide de deux minutes : vérifiez qu’aucun objet tranchant, outil, échelle ou produit chimique n’a été laissé accessible, et que tous les portillons sont bien verrouillés.


    2. Clôtures et portails : comment choisir et configurer votre périmètre

    Une clôture efficace ne se résume pas à délimiter une propriété. Elle doit ralentir toute intrusion non souhaitée et empêcher un enfant de sortir sans être vu. Pour remplir ce rôle, une hauteur d’au moins 1,80 m est recommandée. En dessous, l’enjambement reste accessible sans matériel particulier.

    • Clôture métallique barreaudée : excellente visibilité depuis l’intérieur, dissuasion forte, entretien limité. Idéale pour les cours d’école et les crèches.
    • Haie dense (laurier, thuya) : naturelle et esthétique, mais entretien régulier obligatoire et délai de pousse de plusieurs années avant d’atteindre une hauteur utile.
    • Mur de séparation : occultation totale, très dissuasif, mais coût élevé et risque de créer des angles morts pour la surveillance.

    Sur les portails, les détails techniques font toute la différence. Les gonds anti-dégondage empêchent le soulèvement de la porte. Une gâche électrique avec interphone vidéo permet de filtrer les visiteurs sans ouvrir physiquement. Pour les portillons donnant accès à une zone avec des enfants, un loquet positionné en hauteur (hors de portée des moins de 10 ans) est la solution la plus simple et la plus fiable.

    Repère normatif : Vérifiez toujours votre Plan Local d’Urbanisme (PLU) avant de construire ou de modifier une clôture. La hauteur maximale autorisée varie selon les communes françaises, et certains matériaux peuvent être soumis à déclaration préalable de travaux.

    Pour les structures recevant du public (crèches, centres de loisirs), le contrôle d’accès électronique peut compléter utilement le dispositif physique.


    3. Piscines et points d’eau : protections obligatoires en France

    Tout point d’eau accessible dans une cour représente un risque immédiat pour les enfants. La priorité absolue est une barrière physique conforme, installée avant tout autre dispositif. La séquence recommandée est : barrière d’accès conforme, puis verrouillage, puis alarme, puis couverture.

    En France, la loi impose aux propriétaires de piscines privées enterrées à usage individuel ou collectif de les équiper d’au moins un des quatre dispositifs de sécurité reconnus : une barrière de protection normalisée, un système d’alarme homologué, une couverture de sécurité, ou un abri. L’absence de dispositif expose le propriétaire à une amende pouvant atteindre 45 000 €. Pour les piscines enterrées à usage collectif, des exigences supplémentaires s’appliquent selon le code de la santé publique.

    Les quatre dispositifs reconnus par la réglementation française :

    1. Clôture de piscine normalisée : hauteur minimale de 1,10 m, portillon à fermeture automatique, ouverture vers l’extérieur du bassin.
    2. Alarme de piscine homologuée : détection d’immersion ou de chute, déclenchement sonore audible depuis l’intérieur de l’habitation.
    3. Couverture de sécurité : résistance à la charge d’un adulte, déploiement motorisé ou manuel avec verrouillage.
    4. Abri de piscine : structure rigide couvrant l’intégralité du bassin, avec accès verrouillable.

    Pour les bassins décoratifs, fontaines ou mares, aucune obligation légale spécifique ne s’applique, mais une grille ou un filet de protection reste fortement conseillé dès lors que des enfants fréquentent la cour.


    4. Sols et revêtements : réduire le risque de chute au quotidien

    Le choix du revêtement de sol est souvent sous-estimé dans une démarche de sécurisation. Pourtant, les chutes sur surface glissante représentent l’un des accidents les plus fréquents dans les cours extérieures, particulièrement après la pluie ou le gel. Les matériaux antidérapants et un entretien régulier réduisent significativement ce risque.

    • Autour de la piscine et des points d’eau : dalles texturées en grès cérame antidérapant (classement R11 minimum) ou bois composite traité avec rainures.
    • Allées et chemins de passage : pavés autobloquants à surface rugueuse, résine drainante sur béton.
    • Sous les équipements de jeu : copeaux de bois, sable, dalles en caoutchouc ou gazon synthétique amortissant (conformes EN 1177).
    • Escaliers extérieurs : bandes antidérapantes adhésives ou nez de marche en aluminium strié.

    L’entretien est aussi important que le choix initial. Un nettoyage au jet haute pression deux fois par an (printemps et automne) élimine les mousses et algues qui rendent les surfaces traîtresses. Après chaque épisode de pluie intense ou de gel, un contrôle visuel rapide des zones à risque prend moins de cinq minutes et peut éviter un accident.

    Conseil de pro : Les zones les plus dangereuses après la pluie sont celles à l’ombre permanente (sous un auvent, contre un mur nord) : la mousse s’y installe plus vite et les surfaces sèchent moins bien. Traitez-les avec un produit anti-mousse en début de saison.


    5. Aires de jeux : normes EN 1176/1177 et méthode d’inspection

    Les équipements de jeu installés dans une cour privée ou collective doivent répondre aux normes européennes EN 1176 (équipements) et EN 1177 (surfaces amortissantes). Ces normes définissent les exigences de conception, les zones de sécurité autour des équipements et les critères d’entretien.

    Norme Portée Exigence principale Fréquence de contrôle recommandée
    EN 1176 Équipements de jeu (structures, fixations, finitions) Absence de points de coincement, fixations solides, pas d’éclats Visuel quotidien, technique annuel
    EN 1177 Surfaces amortissantes sous équipements Épaisseur et compactage adaptés à la hauteur de chute libre Contrôle saisonnier

    Pour votre inspection quotidienne, vérifiez : l’absence de vis ou boulons saillants, l’état des cordes et chaînes (effilochage, rouille), les zones d’écrasement potentiel sous les balançoires, et la présence de débris (verre, cailloux) sur la surface amortissante. Le contrôle des matériaux amortissants, notamment leur épaisseur et leur compactage, est aussi important que la vérification des structures elles-mêmes.

    Faites appel à un bureau de contrôle technique spécialisé dès que vous constatez une déformation structurelle, une rupture de soudure, ou si un module doit être remplacé. Un rapport formel est obligatoire pour les structures recevant du public.


    6. Éclairage périmétrique : concevoir pour dissuader, détecter et reconnaître

    Un bon éclairage de sécurité périmétrique ne se définit pas par une valeur de lux fixe, mais par l’objectif à atteindre : dissuasion, détection ou reconnaissance. Ces trois tâches ne demandent pas les mêmes réglages.

    Points clés de conception :

    • Dissuasion : éclairage continu et visible depuis la rue, suffisant pour signaler que la propriété est surveillée.
    • Détection : luminaires à détection de présence couvrant les angles d’approche, coordonnés avec les champs des caméras.
    • Reconnaissance : éclairage vertical aux accès principaux, température de couleur entre 3 000 et 4 000 K, indice de rendu des couleurs (IRC) supérieur ou égal à 80 pour identifier visages et vêtements.

    La norme EN 12464-2 encadre l’éclairage extérieur des lieux de travail et des espaces publics. Pour limiter la pollution lumineuse, les principes BUG/TM-15 guident le choix des luminaires en contrôlant les déversements vers le ciel et les propriétés voisines. Les systèmes combinant détection et éclairage le long d’une clôture améliorent à la fois la dissuasion et la qualité d’image des caméras.

    Pour les zones sans alimentation électrique, les luminaires solaires avec batterie intégrée constituent une solution pratique. La gradation automatique (réduction d’intensité en l’absence de mouvement) réduit la consommation sans sacrifier la sécurité.

    Lampe de sécurité alimentée par énergie solaire installée sur la clôture du jardin

    Conseil de pro : Pour une configuration complexe (grande cour, angles multiples, caméras à intégrer), demandez une étude photométrique à un bureau spécialisé avant l’achat des luminaires. Corriger une mauvaise implantation après installation coûte bien plus cher qu’une heure de conseil en amont.


    7. Caméras et alarmes : efficacité réelle et obligations CNIL

    Les caméras de surveillance extérieure et les alarmes jardin renforcent la dissuasion et fournissent des preuves en cas d’incident. Elles ne remplacent pas les protections physiques, mais elles complètent utilement un dispositif déjà en place. Pour la gestion des alarmes et l’intervention sur site, un prestataire professionnel peut prendre le relais quand vous n’êtes pas disponible.

    En France, l’installation de caméras dans une cour privée est soumise à des règles précises. Les points essentiels à respecter :

    • Ne jamais filmer la voie publique ni la propriété d’un voisin (même partiellement).
    • Informer les personnes susceptibles d’être filmées (panneau visible à l’entrée).
    • Limiter la durée de conservation des enregistrements (30 jours maximum recommandés par la CNIL pour un usage résidentiel).
    • Pour les structures recevant du public, une déclaration auprès de la préfecture est obligatoire.

    Les fausses alertes sont le principal défaut des systèmes d’alarme mal configurés. Une erreur fréquente est d’installer des détecteurs de mouvement sans tester leur champ réel : la végétation qui bouge, les animaux domestiques et les reflets de lumière déclenchent régulièrement des alertes inutiles. Testez systématiquement l’orientation et la portée après installation.

    Conseil de pro : Consultez la page officielle de la CNIL avant toute installation de caméra, même dans un espace privé. Les règles évoluent et une installation non conforme peut entraîner des sanctions.


    8. Checklist d’inspection périodique : quoi vérifier et à quelle fréquence

    Un calendrier d’inspection structuré est la garantie que vos protections restent efficaces dans la durée. Pour une structure accueillant du public (crèche, centre de loisirs), un contrôle hebdomadaire est la norme ; pour un particulier, un contrôle mensuel suffit, complété par une vérification complète avant chaque ouverture saisonnière.

    Actions d’inspection à réaliser :

    1. Clôtures et portails : vérifier l’absence de brèches, tester les serrures et gonds, contrôler l’état des fixations.
    2. Surfaces et sols : détecter les zones glissantes, les revêtements soulevés, les racines saillantes.
    3. Équipements de jeu : contrôle visuel des fixations, des surfaces amortissantes, des zones d’écrasement.
    4. Éclairage : tester chaque luminaire, remplacer les sources défaillantes, vérifier les détecteurs de présence.
    5. Alarmes et caméras : tester le déclenchement, vérifier l’angle de couverture, contrôler l’enregistrement.
    6. Points d’eau : vérifier l’intégrité de la barrière piscine, tester l’alarme d’immersion, contrôler la couverture.
    7. Végétation : tailler les branches qui obstruent les caméras ou créent des angles morts pour la surveillance.

    Pour les structures recevant du public, tenez un registre signé à chaque inspection. Cette traçabilité est indispensable en cas d’accident et peut être exigée par les autorités de contrôle.

    Conseil de pro : Une application de gestion de rondes ou une checklist numérique partagée entre plusieurs responsables évite les oublis et crée automatiquement un historique consultable. Sécurité XGuard propose des rondes de sécurité professionnelles pour les structures qui souhaitent externaliser cette vérification.


    9. Quand faire appel à un professionnel ?

    Certaines tâches dépassent le cadre du bricolage ou de la gestion interne. Confier les travaux électriques, la mise en conformité des piscines, les installations d’accès sécurisé et les audits photométriques à des professionnels qualifiés n’est pas un luxe : c’est une condition de conformité et de responsabilité.

    • Électricien certifié RGE pour l’installation ou la modification de l’éclairage extérieur et des alimentations d’alarme.
    • Piscinier certifié pour la mise en conformité des dispositifs de sécurité piscine et la vérification des alarmes homologuées.
    • Installateur de clôtures et portails avec références locales pour les travaux de périmètre et les systèmes de contrôle d’accès.
    • Bureau d’études en éclairage pour les configurations complexes nécessitant une étude photométrique.
    • Entreprise de sécurité agréée pour les audits de sécurité, la gestion des alarmes et les rondes de surveillance.

    Lors du choix d’un prestataire, vérifiez systématiquement : les certifications professionnelles, l’assurance décennale pour les travaux de construction, la capacité à fournir un devis détaillé et des références locales vérifiables.

    Conseil de pro : Pour les structures recevant du public, un audit de sécurité réalisé par une entreprise agréée vous permet d’identifier les non-conformités avant un contrôle officiel. C’est aussi un argument de confiance vis-à-vis des parents et des autorités.


    Ce que j’observe sur le terrain : les erreurs qui coûtent cher

    La sécurisation d’une cour extérieure souffre souvent d’un même défaut : on investit dans un seul dispositif en croyant qu’il suffit. Une caméra sans éclairage adapté ne filme que du noir. Une alarme sans barrière physique ne fait que constater l’accident. Un portail solide avec un portillon latéral non verrouillé ne protège rien.

    L’autre erreur fréquente est l’absence d’entretien. Un revêtement antidérapant non nettoyé depuis deux ans devient glissant. Une alarme dont la batterie n’a pas été vérifiée ne se déclenche pas. Ces défaillances ne sont pas visibles au quotidien, et c’est précisément pour cela qu’elles sont dangereuses.

    Quand la complexité dépasse vos compétences ou votre disponibilité, un professionnel qualifié est la réponse la plus directe.


    Sécurité XGuard : un appui professionnel pour votre cour et vos espaces extérieurs

    Sécurité XGuard

    Vous avez identifié des points faibles dans votre dispositif et vous cherchez un appui concret ? Sécurité XGuard accompagne les gestionnaires de propriétés, les responsables de structures et les entreprises qui ont besoin d’aller plus loin que la checklist. Rondes de sécurité planifiées, intervention sur alarme, audit des accès et des périmètres : nos agents formés et certifiés prennent en charge ce que vous ne pouvez pas surveiller en permanence. Contrairement à une installation technique seule, une présence humaine régulière dissuade, détecte et réagit. Pour les structures recevant du public en particulier, c’est souvent la différence entre une conformité sur le papier et une sécurité réelle au quotidien. Consultez notre agence de sécurité à Longueuil pour obtenir un devis adapté à votre situation.


    Sources

    Avant tout travaux de clôture, de portail ou d’éclairage, vérifiez votre PLU auprès de votre mairie : les règles varient d’une commune à l’autre et certains travaux nécessitent une déclaration préalable, voire un permis de construire.

    Recommandation

  • Agent de sécurité à la réception : fiche métier complète

    Agent de sécurité à la réception : fiche métier complète

    Un agent de sécurité réception combine accueil professionnel et contrôle d’accès sur un même poste. Pour exercer légalement en France, trois conditions sont non négociables : détenir une carte professionnelle délivrée par le CNAPS, avoir validé une formation CQP APS (ou titre équivalent reconnu), et posséder le SST (Sauveteur Secouriste du Travail). Sans la carte CNAPS, certaines missions de contrôle d’accès sont interdites, quelle que soit l’expérience du candidat.

    Voici les prérequis à réunir avant de postuler :

    • Carte professionnelle CNAPS : obligatoire pour toute activité de surveillance et de contrôle d’accès.
    • CQP APS (Certificat de Qualification Professionnelle Agent de Prévention et de Sécurité) ou titre RNCP équivalent : formation socle du métier.
    • SST (Sauveteur Secouriste du Travail) : exigé sur la quasi-totalité des offres.
    • SSIAP 1 (Service de Sécurité Incendie et d’Assistance à Personnes) : requis sur certains sites (centres commerciaux, hôtels, ERP).
    • Casier judiciaire vierge (bulletin n° 3) et aptitude médicale confirmée.

    L’action immédiate recommandée : vous inscrire à une formation certifiante CQP APS, puis constituer votre dossier CNAPS dès l’obtention du diplôme.


    Points clés

    Point Détails
    Carte CNAPS obligatoire Sans elle, les missions de contrôle d’accès sont illégales, quelle que soit l’expérience.
    Parcours de formation balisé CQP APS puis dossier CNAPS, SST en parallèle, SSIAP 1 selon le site d’affectation.
    Rémunération indicative Entre 1 920 et 2 100 € bruts/mois en hôtellerie ; légèrement moins en tertiaire, avec avantages compensatoires.
    Compétences clés Sens du service, vigilance, maîtrise des outils de contrôle d’accès, sang-froid et expression orale.
    Formation avec Sécurité XGuard Sécurité XGuard accompagne les candidats de la formation certifiante jusqu’à l’obtention du permis BSP.

    Table des matières

    Qu’est-ce que le rôle combiné agent d’accueil / contrôle d’accès ?

    Le terme courant « agent de sécurité réception » désigne dans le secteur ce que les fiches de poste appellent plus précisément agent d’accueil et de contrôle d’accès. Ce professionnel n’est ni un simple standardiste ni un agent statique posté à l’écart. Il assure simultanément la première impression du site et son premier filtre de sécurité.

    Concrètement, cela signifie accueillir les visiteurs avec courtoisie, vérifier leur identité, gérer les badges d’accès et surveiller les flux entrants et sortants, le tout depuis un même poste physique. Selon les secteurs d’activité pour les agents de sécurité, les contextes varient considérablement.

    Les sites d’affectation les plus fréquents :

    • Tertiaire : sièges sociaux, immeubles de bureaux, parcs d’activités.
    • Hôtellerie : hôtels 3 à 5 étoiles, résidences hôtelières, palaces.
    • Santé : cliniques, hôpitaux, EHPAD (souvent avec exigence SSIAP).
    • Événementiel : salons professionnels, conférences, galas.
    • Industrie et logistique : entrepôts, sites de production avec accès réglementé.

    Pourquoi choisir un agent double compétence plutôt qu’un standardiste ou un agent statique ? Parce que la réception est le point de convergence de tous les flux humains d’un site. Un standardiste ne peut pas refuser l’accès ni gérer un incident de sécurité. Un agent statique posté en retrait ne remplit pas la fonction d’accueil. L’agent d’accueil sécurité titulaire de la carte CNAPS cumule les deux fonctions, ce qui réduit les coûts de personnel tout en maintenant un niveau de sûreté opérationnel.


    Quelles sont les missions concrètes au quotidien ?

    La journée d’un vigile de réception suit un rythme structuré, mais aucune heure ne ressemble vraiment à la précédente. Les offres d’emploi en site tertiaire décrivent systématiquement les mêmes grandes familles de tâches.

    Accueil physique et téléphonique

    • Recevoir et orienter les visiteurs, clients, prestataires et livreurs.
    • Répondre aux appels entrants, filtrer et transférer vers les bons interlocuteurs.
    • Gérer les files d’attente aux heures d’affluence sans perdre la vigilance.

    Contrôle d’accès

    • Vérifier les pièces d’identité et les accréditations avant toute entrée.
    • Émettre, remettre et récupérer les badges journaliers ou temporaires.
    • Tenir le registre des visiteurs (heure d’entrée, heure de sortie, motif de visite).

    Surveillance, rondes et gestion des incidents

    • Effectuer des rondes périodiques selon le plan de sécurité du site.
    • Déclencher l’alerte incendie ou les secours en cas d’urgence, appliquer les procédures d’évacuation.
    • Administrer les premiers secours (SST) en attendant les services d’urgence.

    Gestion des livraisons et des prestataires

    • Contrôler les bons de livraison, orienter les prestataires vers les zones autorisées.
    • Signaler toute anomalie (colis suspect, accès non autorisé) au responsable de site.

    Reporting et passation d’information

    • Rédiger le rapport journalier d’activité et consigner les incidents.
    • Assurer la transmission d’information lors des relèves d’équipe.

    Conseil de pro : Prenez l’habitude de rédiger vos rapports en temps réel, dès qu’un événement se produit. Un rapport rédigé deux heures après perd en précision et peut poser problème en cas de litige.


    Quelles compétences et qualités les recruteurs attendent-ils ?

    Un bon agent d’accueil sécurité ne se distingue pas uniquement par ses certifications. Les recruteurs évaluent autant le savoir-être que le savoir-faire, et les qualités professionnelles recherchées varient légèrement selon le secteur.

    Voici les cinq compétences essentielles identifiées sur les offres et fiches métier :

    1. Sens du service client : accueillir avec courtoisie même sous pression, maintenir une posture professionnelle en toutes circonstances.
    2. Vigilance constante : détecter les comportements inhabituels, repérer les accès non autorisés sans paraître intrusif.
    3. Maîtrise des outils de contrôle d’accès et de bureautique : logiciels de registre visiteurs, lecteurs de badges, caméras de vidéosurveillance, suite Office.
    4. Sang-froid en situation de crise : gérer un conflit verbal, une alerte incendie ou un malaise sans paniquer ni improviser.
    5. Expression orale claire : communiquer efficacement avec des visiteurs, des collègues et des services d’urgence, parfois en anglais selon le site.

    En hôtellerie de luxe, la discrétion et l’élégance sont aussi importantes que la sûreté : l’agent doit rester invisible tout en étant pleinement opérationnel. En tertiaire, la priorité va à la maîtrise des systèmes de badges et du standard sécurisé. En milieu industriel, la connaissance des procédures d’urgence spécifiques au site prend le dessus.


    Comment se former et obtenir les qualifications pour exercer en France ?

    Le parcours est balisé, et chaque étape conditionne la suivante. Voici les étapes dans l’ordre logique :

    1. Suivre la formation CQP APS : durée approximative de 140 heures en centre agréé. Le coût varie selon les organismes et les modalités de financement (CPF, Pôle emploi, OPCO). Certains candidats financent la totalité via leur Compte Personnel de Formation.
    2. Obtenir le SST : formation de deux jours environ, souvent intégrée au parcours CQP APS ou proposée en complément. Renouvelable tous les deux ans.
    3. Constituer le dossier CNAPS : bulletin de casier judiciaire n° 3, justificatif d’identité, attestation de formation, certificat médical d’aptitude. Le dossier est déposé auprès de la délégation territoriale du CNAPS compétente.
    4. Obtenir la carte professionnelle : le CNAPS instruit le dossier et délivre la carte, valable cinq ans et renouvelable. Sans cette carte, l’exercice de missions de surveillance et de contrôle d’accès est illégal.
    5. Ajouter le SSIAP 1 si nécessaire : formation de 70 heures environ, obligatoire pour les postes en ERP (hôtels, centres commerciaux, cliniques). Elle se prépare en parallèle ou juste après le CQP APS.

    Conseil pratique : constituez votre dossier CNAPS dès que vous avez votre attestation de réussite au CQP APS. Anticiper évite de perdre une opportunité d’embauche faute de carte disponible à temps. Pour un accompagnement pas à pas, la formation agent de sécurité proposée par Sécurité XGuard couvre ces étapes de bout en bout.

    L’INRS rappelle par ailleurs que l’accueil sécurité est une étape de prévention obligatoire : tout agent affecté à un nouveau site doit recevoir une information sur les risques spécifiques à ce site, et cette démarche doit être tracée.


    Quelles sont les conditions de travail et la rémunération selon le secteur ?

    Les postes en réception sécurisée couvrent une large amplitude horaire. Les cycles les plus fréquents sont 7 h/14 h et 12 h/19 h en tertiaire, avec des rotations de nuit et de week-end dans l’hôtellerie et l’événementiel.

    Un agent de sécurité ajuste sa tenue au moment de la relève.

    Les annonces récentes en hôtellerie indiquent des fourchettes salariales autour de 1 920 à 2 100 € bruts mensuels, avec des coefficients AE 150 observés en convention collective. Les avantages non salariaux sont fréquents : prime d’habillage, prise en charge partielle ou totale des transports, mutuelle d’entreprise.

    Les contraintes à anticiper : les postes en réception exigent une disponibilité étendue, notamment lors des périodes d’affluence (rentrée, salons, fêtes). La gestion du stress fait partie du quotidien, surtout lors des pics de fréquentation ou des incidents.


    Quels outils et procédures utilise-t-on à la réception ?

    L’équipement d’un poste de réception sécurisée va bien au-delà d’un simple badge lecteur. Voici les outils que vous rencontrerez sur la majorité des sites :

    • Système de contrôle d’accès électronique : lecteurs de badges RFID ou QR code, bornes d’accueil automatisées sur certains sites. Un guide du contrôle d’accès électronique détaille les configurations les plus courantes.
    • Logiciel de registre visiteurs digital : remplace le classique cahier papier, génère des rapports automatiques et facilite la traçabilité.
    • Système de vidéosurveillance : l’agent surveille les flux en temps réel depuis son poste, avec enregistrement continu.
    • Téléphonie et interphonie : standard sécurisé, interphones de portail, communication radio avec les équipes de sécurité internes.
    • Outils bureautiques : suite Office ou équivalent pour la rédaction des rapports et la gestion des plannings de livraisons.

    La digitalisation du registre visiteurs améliore la conformité RGPD et la traçabilité, mais elle impose des règles claires sur la conservation et l’accès aux données. Concrètement, cela signifie : collecter uniquement les données strictement nécessaires (nom, prénom, heure, motif), limiter l’accès aux registres aux seules personnes habilitées, et définir une durée de conservation proportionnée.

    Bonne pratique RGPD : informez chaque visiteur, dès son arrivée, de la collecte de ses données et de leur durée de conservation. Un simple panneau d’affichage à la réception suffit à remplir cette obligation d’information.


    Ce qu’un agent de sécurité ne peut légalement pas faire en France

    Connaître ses limites légales est aussi important que connaître ses missions. En France, la loi encadre strictement les pouvoirs des agents de sécurité privée, et les dépasser expose à des sanctions pénales.

    • Pas de fouille de personnes : un agent de sécurité ne peut pas fouiller les sacs ou les vêtements d’une personne sans son consentement explicite, sauf dans des contextes très précis (accès à des zones sensibles avec accord préalable du visiteur).
    • Pas de contrôle d’identité coercitif : l’agent peut demander une pièce d’identité, mais il ne peut pas contraindre quelqu’un à la présenter. Seules les forces de l’ordre disposent de ce pouvoir.
    • Usage de la force strictement encadré : la force n’est admise qu’en cas de légitime défense ou pour empêcher une infraction flagrante, et toujours de manière proportionnée.
    • Pas de garde à vue ni de rétention : retenir une personne contre son gré est une séquestration, même si l’agent suspecte un vol ou une intrusion. La procédure correcte est d’alerter les forces de l’ordre.
    • Signalement, pas intervention policière : l’agent documente et signale ; il n’enquête pas et ne prend pas de décision judiciaire.

    Conseil succinct : documentez chaque incident par écrit, immédiatement et avec précision. Un rapport bien rédigé protège l’agent autant que l’entreprise cliente en cas de contestation ultérieure.


    Modèle de fiche de poste « agent sécurité réception »

    Ce modèle synthétique est utilisable directement par un recruteur ou comme base de référence pour un candidat qui prépare son CV.

    Titre du poste : Agent de sécurité / Chargé d’accueil et de contrôle d’accès

    Objectif : Assurer l’accueil professionnel des visiteurs et prestataires tout en garantissant la sécurité des accès au site.

    Rubrique Contenu
    Missions principales Accueil physique et téléphonique, contrôle d’identité, gestion des badges, rondes, gestion des incidents, reporting
    Qualifications requises Carte professionnelle CNAPS, CQP APS, SST ; SSIAP 1 selon site
    Compétences clés Sens du service, vigilance, maîtrise outils de contrôle d’accès, sang-froid, expression orale
    Contrat et horaires CDI ou CDD, amplitude 7 h/19 h selon rotation, nuits et week-ends possibles
    Profil recherché Présentation soignée, anglais apprécié en hôtellerie, expérience en accueil ou sécurité appréciée

    Indicateurs de performance quotidiens :

    • Rapport journalier rédigé et transmis en fin de shift.
    • Zéro accès non autorisé non signalé.
    • Registre visiteurs complet et conforme RGPD.
    • Temps de réponse aux alertes conforme aux procédures du site.

    Comment postuler, progresser et se spécialiser dans ce métier ?

    Obtenir son premier poste est une chose. Construire une trajectoire dans la sécurité privée en est une autre, et les possibilités sont réelles.

    1. Préparer un CV orienté missions : listez vos certifications en tête de CV (carte CNAPS, CQP APS, SST, SSIAP), puis détaillez vos expériences par type de site et volume de visiteurs gérés. Les recruteurs scannent d’abord les certifications.
    2. Cibler les offres selon votre profil : un profil bilingue vise l’hôtellerie haut de gamme ; un profil à l’aise avec les outils numériques cible le tertiaire ou les sièges sociaux.
    3. Obtenir le SSIAP 2 ou 3 : après quelques années d’expérience, ces niveaux ouvrent les postes de chef d’équipe sécurité incendie, mieux rémunérés et plus stables.
    4. Se spécialiser en agent cynophile : formation complémentaire d’environ 200 heures, très recherchée sur les sites industriels et logistiques.
    5. Évoluer vers chef d’équipe ou responsable de site : la mobilité interne est fréquente dans les grandes entreprises de sécurité. Montrez de la fiabilité, de la rigueur dans vos rapports et une capacité à former les nouveaux arrivants.
    6. Explorer l’événementiel : les agents de sécurité événementielle développent une polyvalence appréciée sur le marché, notamment pour les grands événements sportifs ou culturels.

    Le réseautage interne compte autant que les certifications. Signalez votre intérêt pour une évolution à votre responsable lors des entretiens annuels. Proposez-vous pour les missions de tutorat des nouveaux agents.


    Ce que les offres d’emploi récentes révèlent sur les attentes des recruteurs

    Les annonces publiées ces derniers mois convergent sur plusieurs exigences récurrentes, utiles pour calibrer votre candidature.

    Exigences systématiques :

    • Carte professionnelle CNAPS valide : mentionnée dans la quasi-totalité des offres, sans exception.
    • SST à jour : exigé ou fortement souhaité sur tous les postes.
    • Maîtrise de l’anglais : demandée explicitement pour les postes en hôtellerie 4 et 5 étoiles.

    Fourchettes et coefficients observés :

    Les annonces en hôtellerie affichent des salaires autour de 1 920 à 2 100 € bruts mensuels, avec des coefficients AE 150 en convention collective de la sécurité privée. Les postes en site tertiaire se situent légèrement en dessous, avec des avantages non salariaux compensatoires (prime habillage, transport).

    En hôtellerie haut de gamme, la discrétion prime : l’agent doit être présent sans s’imposer, élégant dans sa tenue et dans son langage. En tertiaire, les recruteurs valorisent la proactivité, la capacité à gérer plusieurs flux simultanément et la rigueur dans la tenue des registres.

    Comment adapter votre candidature :

    Pour un hôtel, mettez en avant votre sens du service et votre niveau d’anglais. Pour un siège social, insistez sur votre maîtrise des outils de contrôle d’accès et votre expérience du reporting. Les offres en site tertiaire précisent souvent les logiciels utilisés : mentionnez-les si vous les connaissez.


    Ce métier mérite plus de considération qu’on ne lui en accorde

    On demande à la même personne d’être souriante et ferme, accueillante et vigilante, rapide et rigoureuse, parfois dans la même minute. C’est une tension que peu de métiers imposent aussi frontalement.

    Ce que j’observe souvent, c’est que les candidats sous-estiment l’importance des compétences relationnelles. Ils préparent leurs certifications avec sérieux, mais arrivent en entretien sans avoir réfléchi à comment ils gèrent un visiteur agressif ou un prestataire qui conteste un refus d’accès. Or, c’est précisément sur ces situations que les recruteurs testent les candidats.

    L’autre point que l’on mentionne rarement : ce poste est souvent une porte d’entrée vers des responsabilités plus larges. Les agents qui progressent le plus vite sont ceux qui traitent chaque rapport comme un document professionnel, chaque incident comme une opportunité d’améliorer les procédures. La rigueur documentaire n’est pas une contrainte administrative. C’est ce qui construit une réputation dans le secteur.


    Sécurité XGuard vous accompagne vers ce poste

    Vous avez la motivation. Ce qu’il vous faut maintenant, c’est un parcours structuré qui vous mène directement à la carte professionnelle et aux certifications que les recruteurs exigent.

    Sécurité XGuard

    Sécurité XGuard propose une formation certifiante complète : préparation au CQP APS, secourisme (SST), accompagnement à la constitution du dossier BSP, et suivi jusqu’à l’obtention du permis. Les formateurs sont des professionnels du terrain, pas des théoriciens. Les sessions sont disponibles en français et en anglais, avec un accompagnement personnalisé pour les candidats en reconversion.

    Pour les employeurs, Sécurité XGuard met également à disposition des agents qualifiés pour des postes de réception et de contrôle d’accès, avec un suivi de qualité intégré.

    Prochaine étape concrète : consultez la page devenir agent de sécurité pour connaître les dates de session et les modalités d’inscription.


    Sources

    Pour approfondir les points abordés et préparer votre dossier, voici les ressources à consulter en priorité :

    Recommandation

  • Sécurité des centres de données : guide pratique pour professionnels

    Sécurité des centres de données : guide pratique pour professionnels

    Pour réduire immédiatement le risque dans votre centre de données, appliquez ces cinq mesures prioritaires dès maintenant.

    1. Contrôle d’accès MFA physique (responsable : exploitant du datacenter) — Immédiat : déployez une authentification multifactorielle pour toutes les zones critiques (badge chiffré + PIN ou biométrie). L’article 32 du RGPD l’exige explicitement pour les sites à haute criticité.
    2. Zonage et cages individuelles (responsable : exploitant + client) — Immédiat : séparez les zones publiques, contrôlées et restreintes ; exigez des cages pleine hauteur avec verrouillage indépendant pour les équipements sensibles.
    3. Sauvegardes hors site et PRA testée (responsable : client + RSSI) — Court terme : mettez en place une réplication hors site et testez votre plan de reprise au moins une fois par an, avec validation des RTO/RPO par service critique.
    4. Journalisation 90 jours et SIEM/SOC (responsable : exploitant + RSSI) — Court terme : conservez tous les journaux d’accès physiques et logiques pendant au moins 90 jours ; intégrez-les à un SIEM pour corrélation et alertes automatiques.
    5. Audit des prestataires et clauses contractuelles RGPD (responsable : DPO + direction juridique) — Moyen terme : vérifiez que chaque sous-traitant dispose de clauses contractuelles conformes au RGPD, d’un droit d’audit et d’une obligation de notification d’incident.

    Points clés

    La sécurité d’un centre de données exige une approche intégrée combinant contrôles physiques, cybersécurité, conformité RGPD et preuves opérationnelles vérifiables, avec des responsabilités clairement réparties entre l’exploitant et le client.

    Point Détails
    MFA physique obligatoire L’article 32 du RGPD impose une authentification multifactorielle pour l’accès aux zones critiques des sites à haute criticité.
    Journalisation 90 jours minimum Conservez tous les logs d’accès physiques et logiques pendant au moins 90 jours, avec horodatage synchronisé et intégrité garantie.
    PRA testée et documentée Un plan de reprise non testé ne fonctionne pas : exigez des procès-verbaux de test annuel avec RTO/RPO validés par service critique.
    Certifications + preuves opérationnelles Une certification ISO 27001 ou HDS ne remplace pas les rapports d’audit Type II, les logs réels et les procès-verbaux d’exercice.
    Sécurité XGuard Sécurité XGuard fournit des agents formés au gardiennage sur site, à l’escorte de prestataires et au contrôle d’accès pour datacenters.

    Table des matières

    Qu’est-ce que la sécurité d’un centre de données couvre exactement ?

    La sécurité d’un centre de données ne se limite pas à poser des caméras et un badge à l’entrée. Son périmètre réel englobe cinq domaines interdépendants : la sécurité physique des locaux et des équipements, la sécurité réseau (segmentation, pare-feu, IPS), la protection des données hébergées (chiffrement, DLP), la sécurité de l’exploitation (gestion des accès, mises à jour, supervision), et la sécurité des utilités (énergie, refroidissement, câblage).

    En France, les responsabilités se répartissent entre trois acteurs principaux. Le responsable de traitement (votre organisation, cliente du datacenter) définit les finalités et les mesures de sécurité à exiger. L’hébergeur ou sous-traitant met en œuvre les contrôles physiques et techniques dans ses locaux. Le RSSI et le DPO de l’organisation cliente pilotent la conformité, supervisent les audits et s’assurent que les obligations légales sont respectées des deux côtés.

    La réglementation européenne sur la protection des données s’applique à toute organisation traitant des données de résidents de l’UE, quelle que soit la localisation physique des serveurs. Héberger vos données en France ne vous exonère pas de vos obligations RGPD si vos traitements concernent des personnes établies dans d’autres États membres.

    La localisation des données reste un enjeu concret : un hébergeur français soumis au droit français offre des garanties procédurales différentes d’un prestataire américain soumis au Cloud Act. Pour les données personnelles sensibles ou les systèmes d’information critiques, cette dimension géographique et juridique doit figurer dans votre analyse de risques.


    Quelles menaces pèsent réellement sur votre datacenter ?

    Les risques qui pèsent sur un centre de données se regroupent en quatre catégories, chacune avec ses critères de priorisation propres.

    Menaces physiques et humaines : intrusion par effraction ou social engineering, sabotage interne, vol de matériel ou de supports, erreur d’intervention d’un technicien ou d’un prestataire. Ces scénarios combinent probabilité modérée et impact potentiellement catastrophique sur la confidentialité.

    Menaces environnementales : incendie, inondation, surtension électrique, panne de refroidissement. L’énergie reste une cause majeure d’incidents impactants dans les datacenters, selon les données de l’Uptime Institute relayées par Score Group, ce qui justifie de traiter la supervision des utilités comme un contrôle de sécurité à part entière.

    Menaces cyber : ransomware, DDoS, compromission d’identifiants d’administration, attaque sur les API de gestion, mouvement latéral depuis un réseau client vers l’infrastructure partagée. Ces attaques ciblent souvent les consoles d’administration accessibles à distance, un vecteur sous-estimé dans les datacenters multi-locataires.

    Menaces liées aux tiers : un prestataire de maintenance avec un accès physique non encadré, un sous-traitant dont les habilitations n’ont pas été révoquées après la fin du contrat, ou une livraison de matériel non contrôlée constituent des vecteurs d’intrusion réels.

    La sécurité d’un datacenter repose sur trois piliers indissociables : sécurité physique, sécurité réseau et cybersécurité. Traiter l’un sans les deux autres crée des angles morts exploitables.

    Pour prioriser, croisez deux critères : l’impact sur la disponibilité, la confidentialité ou l’intégrité des données, et la probabilité d’occurrence dans votre contexte. Un incendie dans une salle serveurs sans extinction adaptée a un impact maximal et une probabilité non négligeable. Un ransomware sur un système non patché depuis six mois combine probabilité élevée et impact critique. Ces deux scénarios méritent un traitement immédiat.


    Quelles mesures de sécurité physique sont indispensables ?

    La défense en profondeur physique s’organise en cercles concentriques, du périmètre extérieur jusqu’au rack individuel.

    Clôture de sécurité et portail d’accès autour du centre de données

    Périmètre, zonage et contrôle d’accès

    Le périmètre extérieur (clôtures, barrières, éclairage) constitue le premier filtre. À l’intérieur, trois zones doivent être clairement délimitées : zone publique (accueil, salles de réunion), zone contrôlée (bureaux techniques, locaux de brassage) et zone restreinte (salles serveurs, baies actives). Chaque franchissement de zone doit être tracé et authentifié.

    Pour les zones restreintes, le guide de la CNIL recommande une authentification multifactorielle physique : badge chiffré combiné à un PIN ou à la biométrie. Les sas anti-tailgating (sas à une personne) empêchent le passage en file derrière un titulaire autorisé. Le contrôle d’accès électronique doit être centralisé pour permettre la révocation immédiate d’un badge en cas d’incident.

    Panneau de contrôle biométrique installé sur une porte sécurisée

    Pour les données hautement sensibles, exigez des cages individuelles pleine hauteur avec un système de verrouillage indépendant par cage. Cette séparation physique garantit qu’un technicien autorisé à intervenir dans la salle ne peut pas accéder aux équipements d’un autre client.

    Vidéosurveillance et détection périmétrique

    Une caméra mal positionnée ou dont l’image est trop floue pour identifier une personne n’a aucune valeur probante. Vérifiez deux points précis : la qualité réelle de l’image (résolution suffisante pour identification faciale dans les conditions d’éclairage du site) et la politique de rétention. Une rétention d’au moins 90 jours est recommandée pour permettre une investigation complète après un incident détecté tardivement.

    Les systèmes de détection d’intrusion périmétrique (PIDS), couplés à des capteurs fibre optique sur les conduits et chemins de câbles, complètent la vidéosurveillance. Les racks doivent être verrouillés individuellement, avec un journal d’ouverture horodaté.

    Protection environnementale et utilités

    Détection fumée et eau, extinction par gaz inerte (FM-200 ou Novec 1230) adaptée aux salles serveurs, redondance électrique avec onduleurs (UPS) et groupes électrogènes testés régulièrement : ces éléments relèvent autant de la sécurité que de l’exploitation. La supervision continue des utilités doit être intégrée au tableau de bord du SOC, pas seulement au système de gestion technique centralisée (GTC).

    Conseil de pro : Demandez à l’exploitant les procès-verbaux des derniers tests de basculement sur groupe électrogène. Un test documenté vaut mieux qu’une certification affichée.

    Les preuves opérationnelles à conserver : journaux d’accès horodatés, main courante des interventions, rapports d’exercice d’intrusion physique, et enregistrements vidéo archivés. Ces documents sont les premières pièces demandées lors d’un audit RGPD ou d’une investigation judiciaire.


    Comment sécuriser votre datacenter contre les cyberattaques ?

    La cybersécurité d’un datacenter repose sur des contrôles réseau et applicatifs qui protègent la confidentialité, l’intégrité et la disponibilité des services hébergés.

    Le principe du moindre privilège s’applique à chaque compte d’administration. Une solution de gestion des identités et des accès (IAM) permet de centraliser le cycle de vie des comptes, d’appliquer la MFA pour tout accès aux consoles d’administration, et de séparer les rôles (un technicien réseau n’a pas accès aux consoles de stockage). Les comptes de service partagés sont à bannir.

    La segmentation réseau divise l’infrastructure en zones étanches : réseau de gestion hors-bande, réseau de production, réseau client, DMZ. La microsegmentation va plus loin en isolant chaque workload. Pour les accès distants aux consoles, le modèle ZTNA (Zero Trust Network Access) remplace avantageusement les VPN traditionnels, en vérifiant l’identité et le contexte de chaque connexion avant d’autoriser l’accès.

    Le chiffrement des données au repos (AES-256 sur les volumes de stockage) et en transit (TLS 1.3 minimum) limite l’impact d’une compromission physique ou réseau. Un système de prévention des pertes de données (DLP) surveille les flux sortants pour détecter des exfiltrations. Tous les événements de sécurité doivent être journalisés avec un horodatage synchronisé (NTP), conservés pendant au moins 90 jours, et transmis à un SIEM pour corrélation.

    Conseil de pro : Configurez une alerte SIEM croisée : badge d’accès invalide répété sur une zone critique + connexion réseau depuis la même plage horaire. Ce type de corrélation physique/logique est la signature d’un datacenter mature selon le guide Datalok.

    Le patch management doit suivre un calendrier défini, avec une fenêtre de maintenance planifiée pour les correctifs critiques. Les services exposés sur Internet (API de gestion, portails clients) méritent une protection WAAP (Web Application and API Protection) en plus du pare-feu. Pour les environnements multicloud, la sécurité des API de provisionnement et la protection des workloads virtualisés (via des agents EDR adaptés) complètent le dispositif.


    Quelles normes et obligations s’appliquent en France ?

    En France, la sécurité des centres de données s’inscrit dans un cadre réglementaire et normatif précis. Voici les textes et certifications que vous devez maîtriser.

    Référentiel Portée Preuve à demander
    RGPD — article 32 Mesures techniques et organisationnelles proportionnées au risque pour tout traitement de données personnelles Registre des traitements, analyse d’impact (AIPD), clauses contractuelles
    Guide CNIL sécurité 2024 Préconisations pratiques : MFA, traçabilité, sauvegardes, rétention, sensibilisation Attestation de conformité, résultats d’audit interne
    ANSSI — guides et référentiels Architecture sécurisée, zonage, recommandations pour systèmes d’information sensibles Rapport de conformité au référentiel applicable
    ISO/IEC 27001 Système de management de la sécurité de l’information (SMSI) Certificat ISO 27001 en cours de validité, rapport d’audit de surveillance
    HDS (Hébergeur de Données de Santé) Obligatoire pour tout hébergement de données de santé à caractère personnel Attestation HDS délivrée par un organisme accrédité COFRAC
    PCI-DSS Obligatoire si traitement de données de paiement par carte Rapport d’évaluation QSA ou auto-évaluation SAQ selon le niveau

    Quelques points pratiques à retenir :

    • RGPD et sous-traitance : votre contrat avec l’hébergeur doit inclure les clauses de l’article 28 du RGPD (description des mesures, obligation d’audit, notification d’incident sous 72 heures, localisation des données, sous-traitance ultérieure soumise à autorisation).
    • ANSSI : pour les opérateurs d’importance vitale (OIV) et les opérateurs de services essentiels (OSE), les référentiels ANSSI sont contraignants. Pour les autres organisations, ils constituent une référence de bonnes pratiques reconnue.
    • Certifications et limites : une certification ISO 27001 atteste d’un processus, pas d’une absence de vulnérabilité. Les certifications ne dispensent pas le client de vérifier l’application opérationnelle des contrôles. Demandez toujours le rapport d’audit complet (Type II pour les SOC reports), pas seulement le certificat.
    • HDS : si vous hébergez des données de santé, l’attestation HDS est obligatoire pour l’hébergeur. Vérifiez que le périmètre de l’attestation couvre bien vos services.

    La conformité RGPD s’étend d’ailleurs à tous les équipements qui traitent des données personnelles dans votre infrastructure, y compris les périphériques partagés comme les imprimantes multifonctions connectées au réseau du datacenter.


    Que devez-vous exiger de votre hébergeur dans le contrat ?

    Un contrat d’hébergement sans clauses de sécurité précises vous expose à des risques juridiques et opérationnels que vous ne pourrez pas couvrir après coup. Voici les éléments non négociables à vérifier avant signature.

    Clauses contractuelles minimales :

    • Description détaillée des mesures de sécurité physiques et logiques mises en œuvre
    • Obligation d’audit : droit d’audit sur site pour le client ou son mandataire, avec préavis raisonnable
    • Notification d’incident : délai maximal de notification (72 heures pour les violations de données personnelles, conformément au RGPD)
    • SLA de disponibilité avec pénalités contractuelles mesurables
    • Localisation précise des données et liste des sous-traitants ultérieurs autorisés
    • Procédure de fin de contrat : destruction ou retour des supports, effacement sécurisé avec preuve

    Documents opérationnels à demander avant de signer :

    • Rapports d’audit ISO 27001 ou SOC 2 Type II des 12 derniers mois
    • Attestation HDS si applicable, avec périmètre détaillé
    • Politique de rétention des logs et procédure d’accès aux journaux pour le client
    • Procès-verbaux des derniers tests PRA (plan de reprise d’activité)
    • Politique de gestion des prestataires et des accès temporaires

    Gestion des intervenants externes :

    Tout technicien externe intervenant dans le datacenter doit être escorté par un agent habilité, muni d’un badge temporaire traçable, et son intervention doit être consignée dans la main courante. Le cahier de poste de l’agent de sécurité sur site doit inclure la procédure de contrôle des livraisons et des interventions de maintenance.

    À la fin du contrat, exigez une attestation d’effacement sécurisé des données (norme NIST 800-88 ou équivalent) et un procès-verbal de destruction des supports physiques si applicable.


    Comment garantir la continuité d’activité après un sinistre ?

    Un plan de reprise d’activité (PRA) non testé est un plan qui ne fonctionnera pas au moment où vous en aurez besoin. La continuité d’activité d’un datacenter repose sur quatre piliers concrets.

    1. Définir les RTO et RPO par service critique : le RTO (Recovery Time Objective) est le délai maximal acceptable avant reprise du service ; le RPO (Recovery Point Objective) est la perte de données maximale tolérée. Ces valeurs doivent être définies par le métier, pas par l’IT seul, et inscrites dans les SLA.

    2. Mettre en place la réplication et les sauvegardes : pour les services critiques, une réplication synchrone vers un site géographiquement séparé garantit un RPO proche de zéro. Pour les services moins critiques, une réplication asynchrone avec sauvegardes hors site (et une copie hors ligne, isolée du réseau) suffit généralement. La règle 3-2-1 reste une référence : trois copies, sur deux supports différents, dont une hors site.

    3. Tester le PRA régulièrement : un test annuel complet (basculement réel vers le site de secours) est le minimum. Des tests ciblés plus fréquents (perte d’un nœud, restauration d’une base de données) permettent de valider les procédures sans mobiliser toute l’organisation. Chaque test doit produire un procès-verbal avec les résultats, les écarts constatés et le plan d’action associé.

    4. Gouvernance et escalade : définissez clairement qui déclenche le PRA (directeur des opérations, RSSI, astreinte), selon quels critères, et avec quels délais de communication vers les clients et les autorités. Pour une violation de données personnelles, la notification à la CNIL doit intervenir dans les 72 heures suivant la détection.

    Conseil de pro : Testez aussi le retour en production après basculement. Beaucoup d’organisations testent le basculement vers le site de secours mais oublient de valider la procédure inverse, qui est souvent plus complexe.

    La redondance énergétique (UPS avec autonomie suffisante + groupe électrogène avec test de démarrage mensuel) et la redondance du refroidissement (N+1 minimum) sont des prérequis à la continuité, pas des options.


    Comment détecter et répondre aux incidents en temps réel ?

    Un dispositif de détection efficace croise les signaux physiques et logiques pour identifier les menaces avant qu’elles ne causent des dommages.

    Architecture de détection :

    • Capteurs physiques : PIDS, caméras IP avec analyse vidéo, capteurs d’ouverture de racks, détecteurs de fumée et d’eau
    • Capteurs logiques : IDS/IPS réseau, EDR sur les serveurs, sondes sur les flux API
    • Centralisation : tous ces événements convergent vers un SIEM, qui applique des règles de corrélation pour générer des alertes exploitables

    La corrélation physique/logique est la marque d’un datacenter mature. Plusieurs tentatives d’accès badge invalides sur une zone critique, suivies d’une connexion réseau suspecte depuis la même plage horaire, déclenchent automatiquement une investigation via le SOC. Ce type de corrélation réduit significativement le délai de réponse par rapport à une analyse manuelle.

    Procédures d’escalade :

    1. Détection de l’alerte par le SIEM ou l’agent de sécurité sur site
    2. Qualification de l’incident par l’analyste SOC (faux positif ou incident réel ?)
    3. Notification au RSSI et déclenchement du playbook d’incident correspondant
    4. Escalade vers la direction et les autorités si nécessaire (CNIL pour violation de données, ANSSI pour les OIV/OSE)
    5. Clôture de l’incident avec rapport post-mortem et mise à jour des procédures

    Exigences de journalisation :

    Les journaux doivent couvrir tous les accès physiques et logiques, avec un horodatage synchronisé (NTP). La conservation pendant au moins 90 jours est recommandée pour permettre une investigation complète. L’intégrité des logs doit être garantie (signature cryptographique ou stockage en écriture seule) pour qu’ils soient recevables comme preuves.

    Les revues d’habilitations trimestrielles sur les zones critiques et les exercices annuels (red team physique, simulation d’incident cyber) complètent le dispositif de détection et de réponse.


    Comment évaluer la sécurité d’un datacenter en une journée ?

    Une visite d’audit structurée vous permet de couvrir les contrôles essentiels en une journée de travail. Voici la méthode et les points à vérifier.

    Avant la visite : demandez les documents suivants à l’exploitant : certificats ISO 27001 et HDS en cours de validité, dernier rapport d’audit SOC 2 Type II, politique de rétention des logs, procès-verbaux des tests PRA et des exercices d’intrusion, registre des habilitations actives.

    En sortie d’audit, classez chaque point en trois niveaux : bloquant (à corriger avant toute mise en production ou renouvellement de contrat), critique (à corriger dans les 30 jours), à améliorer (plan d’action à 90 jours). Votre rapport à la direction doit tenir sur une page : nombre de contrôles vérifiés, répartition par niveau, et trois actions prioritaires avec responsable et délai.


    Ce que les professionnels sous-estiment dans la sécurité des datacenters

    La plupart des organisations se concentrent sur les certifications et oublient les preuves opérationnelles. C’est l’erreur la plus fréquente que l’on observe dans les audits de datacenters en France.

    Un certificat ISO 27001 atteste qu’un processus existe à la date de l’audit. Il ne garantit pas que ce processus est appliqué aujourd’hui, ni que les contrôles fonctionnent réellement. La vraie question à poser à votre hébergeur n’est pas « êtes-vous certifié ? » mais « pouvez-vous me montrer les résultats du dernier test de basculement PRA, les logs d’accès des 30 derniers jours, et le plan d’action issu du dernier audit de surveillance ? » Si ces documents n’existent pas ou ne sont pas communicables, la certification ne vaut rien pour vous.

    Le deuxième angle mort concerne les utilités. L’énergie et le refroidissement sont traités comme des problèmes d’exploitation, pas de sécurité. Or une panne d’énergie non maîtrisée a exactement le même impact sur la disponibilité qu’une cyberattaque réussie. Intégrer la supervision des utilités dans le périmètre SOC, avec des alertes et des procédures d’escalade identiques à celles d’un incident cyber, change radicalement la maturité du dispositif.

    Enfin, la formation du personnel reste le parent pauvre des budgets de sécurité des datacenters. Un agent de sécurité qui ne connaît pas les procédures de contrôle des prestataires, ou un technicien qui n’a jamais pratiqué la procédure d’urgence incendie, représente un risque réel. La formation des agents de sécurité aux spécificités des environnements datacenter (procédures d’escorte, gestion des accès temporaires, réponse aux incidents physiques) est un investissement qui se rentabilise au premier incident évité.

    La feuille de route réaliste pour les 12 à 18 prochains mois : commencez par le zonage et la MFA physique (mois 1 à 3), déployez ou renforcez le SIEM/SOC (mois 3 à 6), révisez tous les contrats de sous-traitance (mois 4 à 8), testez le PRA complet (mois 6 à 12), et planifiez un audit externe annuel avec un organisme indépendant. Mesurez votre progression avec trois indicateurs simples : taux de couverture des zones par MFA, délai moyen de détection des incidents, et pourcentage de prestataires avec contrat conforme RGPD.


    Sécurité XGuard : un appui concret pour la protection physique de vos sites

    Sécuriser un datacenter sur le plan physique demande des agents formés aux procédures spécifiques de ces environnements : contrôle des accès, escorte des prestataires, gestion des badges temporaires, rondes de surveillance et réponse aux incidents. C’est précisément ce que propose Sécurité XGuard.

    Sécurité XGuard

    Sécurité XGuard déploie des agents de sécurité qualifiés pour le gardiennage sur site, la patrouille mobile et le contrôle d’accès dans des environnements à contraintes élevées. Nos agents sont formés aux procédures d’escorte, à la tenue de la main courante et à la coordination avec les équipes d’exploitation et le SOC. Pour les organisations qui cherchent à renforcer leur dispositif physique sans recruter en interne, c’est une solution directe et opérationnelle.

    Vous souhaitez évaluer comment intégrer un gardiennage professionnel à votre dispositif de sécurité datacenter ? Consultez notre page dédiée aux services de gardiennage et de sécurité sur site pour connaître les modalités d’intervention et obtenir un devis adapté à votre site.


    Sources

    Voici les documents officiels à consulter et à demander à votre prestataire pour chaque référentiel.

    Recommandation

  • Filtrage des visiteurs en bureaux : externaliser en conformité

    Filtrage des visiteurs en bureaux : externaliser en conformité

    Externaliser le filtrage des visiteurs en bureaux est la bonne décision dès que votre site présente un risque opérationnel, un flux de visiteurs non contrôlé ou une obligation réglementaire. La condition non négociable : le prestataire doit détenir une autorisation d’exercice CNAPS et chaque agent doit présenter une carte professionnelle en cours de validité. Avant toute signature, exigez ces quatre documents :

    • Autorisation d’exercice CNAPS de la société prestataire
    • Copies des cartes professionnelles des agents affectés
    • Attestation d’assurance responsabilité civile professionnelle
    • Clause contractuelle de nomination des sous-traitants par nom

    Ces exigences découlent directement du Livre VI du code de la sécurité intérieure et de l’article L.4121-1 du Code du travail, qui font peser sur l’employeur une obligation de résultat en matière de sécurité des personnes.

    Conseil de pro : Demandez les cartes professionnelles en format numérique avant la réunion de lancement. Un prestataire sérieux les transmet en 24 heures ; un refus ou un délai inexpliqué est un signal d’alerte immédiat.

    Points clés

    Le filtrage des visiteurs en bureaux doit être confié à des agents titulaires d’une carte professionnelle CNAPS valide, dans le cadre d’un contrat incluant une clause de nomination des sous-traitants et un SLA de remplacement.

    Point Détails
    Conformité CNAPS obligatoire Exigez l’autorisation d’exercice et les cartes pro avant toute signature de contrat.
    Clauses contractuelles clés Nomination nominative des sous-traitants, SLA de remplacement, clause d’audit documentaire.
    Déploiement en trois phases Audit préalable, validation CNAPS des profils, mise en place opérationnelle selon la complexité du site.
    Supervision continue Contrôle documentaire mensuel, audit terrain trimestriel, revue contractuelle annuelle.
    Sécurité XGuard Propose gardiennage et contrôle d’accès pour bureaux, immeubles et événements, avec agents formés et procédures documentées.

    Table des matières

    Quand le filtrage humain s’impose-t-il vraiment ?

    Un agent de filtrage sur site n’est pas systématiquement nécessaire. Voici les situations où il devient pertinent, voire obligatoire.

    Selon le type d’établissement et sa capacité d’accueil, la réglementation peut imposer la présence d’agents formés, notamment des agents SSIAP pour certains ERP. Au-delà de l’obligation stricte, plusieurs contextes justifient le recours à un agent :

    Un agent de sécurité contrôle la pièce d'identité d'un visiteur.

    Situation Critère déclencheur Niveau de priorité
    ERP de catégorie 1 à 3 Obligation réglementaire + flux élevé Élevé
    Immeuble de grande hauteur (IGH) Réglementation spécifique + accès multiples Élevé
    Événement interne ou externe Pics d’affluence, visiteurs non pré-enregistrés Élevé
    Zones sensibles (étages admin, stockage) Risque de vol ou d’intrusion Moyen
    Matinées RH (candidats) Flux ponctuel non habituel Moyen
    Visites fournisseurs régulières Traçabilité et politique visiteurs immeuble Moyen

    Schéma illustrant les différents scénarios de filtrage en fonction des niveaux de priorité

    Le contrôle d’accès efficace en bureaux repose sur la combinaison d’un agent formé, d’un registre des visiteurs et d’un poste d’accueil-sécurité. L’agent reste le principal levier pour gérer les exceptions que les systèmes automatisés ne traitent pas.

    Quelles obligations légales devez-vous exiger du prestataire ?

    La conformité réglementaire n’est pas une option. Voici la checklist documentaire à valider avant de signer.

    Document Qui le fournit Fréquence de vérification
    Autorisation d’exercice CNAPS Société prestataire Avant contrat + annuellement
    Cartes professionnelles des agents Prestataire (par agent) Avant prise de poste + à chaque renouvellement
    Attestation d’assurance RC professionnelle Prestataire Avant contrat + annuellement
    Attestations de formation RNCP Prestataire (par agent) Avant prise de poste
    Attestations SSIAP si ERP concerné Prestataire (par agent) Avant prise de poste
    Liste nominative des sous-traitants Prestataire À chaque modification

    La loi sécurité globale a renforcé plusieurs obligations pratiques : identification visible sur la tenue de chaque agent, encadrement strict de la cynodétection et contrôle renforcé des sous-traitants. Ces éléments doivent figurer explicitement dans votre contrat.

    Les certifications enregistrées au RNCP constituent la preuve que l’agent est habilité à exercer. Exigez les numéros de certification, pas seulement une déclaration verbale.

    Vos clauses contractuelles minimales doivent couvrir : nomination nominative des sous-traitants, SLA de remplacement en cas d’absence, procédure d’audit documentaire, pénalités en cas de non-conformité et clause de résiliation pour défaut de carte professionnelle.

    Que fait concrètement un agent de filtrage en bureaux ?

    Un agent de filtrage ne se contente pas de vérifier une pièce d’identité. Ses missions couvrent l’ensemble du cycle d’accueil-sécurité.

    • Contrôle d’identité et vérification des droits d’accès (badge visiteur, liste préenregistrée, pièce officielle)
    • Tenue du registre des visiteurs et gestion des entrées/sorties
    • Détection de comportements suspects et levée de doute en coordination avec la vidéosurveillance
    • Orientation des visiteurs et gestion des flux aux heures de pointe
    • Rédaction de rapports d’incident et tenue de la main courante quotidienne
    • Remontée hiérarchique immédiate en cas d’incident

    La palpation de sécurité est strictement encadrée et n’est pas une procédure standard pour l’accueil d’entreprise. Elle ne peut intervenir que dans des conditions exceptionnelles définies par la loi. Excluez-la du périmètre contractuel standard et prévoyez une procédure écrite distincte si votre site peut occasionnellement l’exiger.

    L’agent doit porter son numéro d’identification sur sa tenue, conformément au Livre VI. Vérifiez ce point lors de la première prise de poste.

    Compétence Source de vérification
    Accueil et enregistrement visiteurs Fiche métier IFCV
    Rédaction de rapports d’incident Attestation de formation RNCP
    Gestion de conflit et communication Entretien + références clients
    Main courante et traçabilité Test pratique lors de l’audit préalable

    Quel modèle de prestation choisir pour vos bureaux ?

    Le bon modèle dépend de votre flux, de vos horaires et de la nature des risques identifiés.

    Une mission permanente convient aux immeubles avec un flux quotidien soutenu et plusieurs entrées. Une mission événementielle répond aux pics ponctuels : assemblées générales, salons internes, journées portes ouvertes. La patrouille mobile combinée est pertinente pour les sites multi-bâtiments où un poste fixe serait sous-utilisé en dehors des heures de pointe.

    Pour les sites sensibles nécessitant une couverture continue, une équipe en rotation avec chevauchement entre les vacations garantit la continuité sans zone de vulnérabilité.

    Modèle Profil de site Nombre d’agents typique
    Poste fixe permanent Bureaux grands ERP 1 à 2 par entrée
    Mission événementielle Événement ponctuel avec un nombre variable de participants Plusieurs agents selon flux
    Patrouille mobile Site multi-bâtiments, risque modéré Plusieurs agents en rotation selon la taille du site
    Rotation 24/7 IGH, site sensible, accès continu Équipe de plusieurs agents en rotation continue

    Pour un immeuble mixte (bureaux + commerces), prévoyez une double présence aux heures d’ouverture : un agent dédié à l’accueil-filtrage et un second en patrouille pour couvrir les zones secondaires.

    Quelles questions poser au prestataire avant de signer ?

    Une due diligence sérieuse se prépare avec une liste de questions précises. Voici celles qui révèlent la fiabilité réelle d’un prestataire.

    1. Pouvez-vous fournir immédiatement les copies des cartes professionnelles des agents proposés ?
    2. Quelle est votre procédure de remplacement en cas d’absence imprévue, et quel est le délai garanti ?
    3. Vos agents ont-ils une expérience documentée sur des postes de filtrage en bureaux ou en ERP ?
    4. Quels titres RNCP ou attestations SSIAP les agents affectés détiennent-ils ?
    5. Comment gérez-vous la nomination et le contrôle des sous-traitants éventuels ?
    6. Quel SLA proposez-vous sur le taux de présence et le délai de remontée d’incident ?
    7. Pouvez-vous fournir deux références clients sur des missions similaires (type d’immeuble, volume) ?

    Signaux d’alerte à ne pas ignorer :

    • Impossibilité de produire les cartes professionnelles sous 48 heures
    • Assurance RC non à jour ou périmètre excluant les dommages corporels
    • Refus d’inscrire nominativement les sous-traitants dans le contrat
    • Absence de procédure écrite de gestion des incidents

    Comment anticiper le budget et le délai de déploiement ?

    La tarification d’une prestation de filtrage varie selon plusieurs paramètres. La facturation horaire est la formule la plus courante pour les missions ponctuelles ; les contrats cadres mensuels offrent généralement un tarif préférentiel pour les missions permanentes. Des majorations s’appliquent systématiquement pour les nuits, week-ends, jours fériés et événements.

    Facteur Impact sur le coût
    Niveau de risque du site Hausse si site classé sensible ou ERP 1-2
    Nombre d’agents simultanés Économies d’échelle à partir de 3 agents
    Équipements requis (portiques, détecteurs) Surcoût matériel à négocier séparément
    Formation spécifique demandée Surcoût si SSIAP ou habilitation spéciale
    Horaires atypiques Majoration conventionnelle nuit/week-end

    Le délai de déploiement suit généralement trois phases : audit préalable et visite des locaux, validation des profils et vérification CNAPS, mise en place opérationnelle complète, avec une durée qui dépend de la complexité du site. Anticipez ce calendrier dès la phase de sélection pour éviter toute période de vulnérabilité.

    Comment superviser la prestation une fois lancée ?

    Externaliser ne signifie pas déléguer sans contrôle. Un cadre de suivi structuré protège votre conformité et la qualité du service.

    1. Contrôle documentaire mensuel : vérifier que les cartes professionnelles restent valides et que les attestations de formation sont à jour.
    2. Audit terrain trimestriel : observer une prise de poste, vérifier la tenue et le numéro d’identification, consulter la main courante des 30 derniers jours.
    3. Revue contractuelle annuelle : actualiser la liste des sous-traitants, revoir les SLA, vérifier l’assurance RC et les certifications RNCP.
    4. Procédure d’escalade : définir par écrit qui contacter (responsable prestataire, puis direction) en cas de non-conformité constatée, avec délai de réponse contractualisé.

    Vos indicateurs clés à suivre : taux de présence effectif vs. contractuel, nombre d’incidents traités et délai de remontée, taux de conformité documentaire lors des audits, retours des collaborateurs et visiteurs sur la qualité de l’accueil.

    Comment intégrer l’agent dans votre dispositif de sécurité existant ?

    Un agent de filtrage isolé de vos autres dispositifs perd une grande partie de son efficacité. L’articulation avec la vidéosurveillance, les rondes et les systèmes d’alarme est déterminante.

    Un agent formé bien briefé, avec accès aux caméras et à l’interphone, réalise une levée de doute plus rapide et produit une traçabilité exploitable en cas d’incident ultérieur. L’intégration homme/matériel n’est pas un confort opérationnel, c’est une condition de l’efficacité réelle du poste de filtrage.

    Flux d’information Qui alerte Canal Délai attendu
    Comportement suspect à l’entrée Agent filtrage → opérateur vidéo Radio ou interphone Immédiat
    Levée de doute confirmée Opérateur vidéo → agent filtrage Radio < 2 minutes
    Incident nécessitant intervention Agent filtrage → chef de poste Radio + main courante Immédiat
    Coordination avec forces publiques Chef de poste → — Téléphone Selon urgence

    Lors de l’audit préalable, testez conjointement les communications entre l’agent, l’opérateur vidéo et les équipes de ronde. Un test de 30 minutes révèle les zones grises que les procédures écrites ne couvrent pas.

    Ce que j’observe sur le terrain

    Le défaut le plus fréquent lors de l’externalisation du filtrage n’est pas le choix du prestataire, c’est l’absence de vérification documentaire initiale. Des contrats sont signés sans que les cartes professionnelles aient été contrôlées, et la non-conformité n’est découverte qu’au premier audit CNAPS.

    Mon conseil prioritaire : imposez une période d’essai de 30 jours avec audit documentaire à J+15. Cela force le prestataire à présenter ses preuves rapidement et vous donne un levier contractuel clair si les documents manquent. Utilisez la checklist de cet article comme base de votre cahier des charges minimal, et contactez un prestataire agréé pour un audit rapide de votre site avant de lancer l’appel d’offres.

    Sécurité XGuard : un partenaire pour votre contrôle d’accès

    Vous avez maintenant une vision claire des exigences réglementaires et des critères de sélection. Sécurité XGuard propose des services de gardiennage et de contrôle d’accès pour entreprises, gestionnaires immobiliers et organisateurs d’événements, avec des agents formés et des procédures documentées adaptées à chaque type de site.

    Sécurité XGuard

    Que votre besoin soit une mission ponctuelle pour un événement interne ou un poste permanent en immeuble de bureaux, Sécurité XGuard vous accompagne de l’audit préalable jusqu’à la mise en place opérationnelle. Vous souhaitez évaluer vos besoins et obtenir une proposition adaptée ? Contactez directement l’équipe via la page services de sécurité sur site pour lancer votre démarche.

    Sources

    Ces références officielles sont à consulter avant de rédiger votre cahier des charges et à joindre en annexe lors des audits fournisseurs.

    Recommandation

  • Sécurité musée en France : guide opérationnel 2026

    Sécurité musée en France : guide opérationnel 2026

    La sécurité muséale en France repose sur trois piliers indissociables : un audit technique rigoureux, un plan de sauvegarde des biens culturels (PSBC) formalisé, et des effectifs de surveillance formés. Si vous devez prioriser une seule action cette semaine, c’est l’audit, car il conditionne toutes les décisions budgétaires et opérationnelles qui suivent. Le Ministère de la Culture définit la sûreté muséale comme la combinaison de moyens techniques et humains adaptés au contexte de chaque établissement, et met à disposition des fiches pratiques téléchargeables pour vous guider.

    Actions immédiates à engager :

    • Vérifier que tous les accès sensibles (réserves, dépôts, locaux techniques) sont verrouillés et contrôlés par badge ou code.
    • Sécuriser les vitrines contenant des pièces à haute valeur patrimoniale ou marchande avec des systèmes anti-effraction certifiés.
    • Sauvegarder les inventaires numériques sur un serveur distinct, hors réseau principal.
    • Contacter la Mission Sécurité, Sûreté et Audit (MISSA) pour demander un diagnostic initial.
    • Informer le commissariat local et le SDIS de votre situation et de vos besoins spécifiques.

    Conseil de pro : Avant tout investissement matériel, demandez un pré-diagnostic MISSA. Ce service gratuit vous évite d’acheter des équipements inadaptés et oriente directement vos priorités budgétaires.


    Table des matières

    Les musées français sont soumis à plusieurs corpus réglementaires qui se superposent. Les ignorer expose à des sanctions, mais surtout à des lacunes de protection réelles.

    Les textes fondamentaux à connaître :

    • Code du patrimoine (articles L. 410-1 et suivants) : définit les obligations de conservation et de protection des collections des musées de France. Consultable sur Legifrance.
    Texte ou institution Rôle principal Où consulter
    Code du patrimoine Obligations de conservation et protection des collections Legifrance.gouv.fr
    Réglementation ERP Sécurité incendie, évacuation, accessibilité Legifrance + SDIS local
    Plan Vigipirate Mesures de vigilance et contrôle d’accès renforcé Sgdsn.gouv.fr
    MISSA Audits, prescriptions techniques, fiches pratiques Culture.gouv.fr
    CNAPS Agrément et contrôle des prestataires de sécurité privée Cnaps.fr
    CNPP Formation, certification incendie, normes de prévention Cnpp.com
    AFNOR Normes techniques (alarmes, vitrines, serrurerie) Afnor.org

    Le CNAPS (Conseil national des activités privées de sécurité) est l’autorité qui délivre les autorisations aux agents et entreprises de sécurité privée. Tout prestataire extérieur intervenant dans votre musée doit être titulaire d’une autorisation CNAPS valide : vérifiez-la systématiquement avant toute signature de contrat.


    Qui fait quoi dans la sécurité de votre musée ?

    La clarté des rôles évite les zones grises lors d’un incident. Voici les acteurs clés et leurs responsabilités typiques.

    Acteur Responsabilités principales Point de contact
    Directeur / conservateur Décision stratégique, validation du PSBC, relation tutelles Direction de l’établissement
    Responsable sûreté interne Pilotage opérationnel, coordination agents, suivi des incidents Service sûreté
    Agents d’accueil-surveillance Contrôle d’accès, ronde, médiation visiteurs, détection comportementale Chef de salle
    Conseillers MISSA Audits techniques, prescriptions, accompagnement réglementaire Ministère de la Culture
    Police nationale Enquêtes, trafic illicite, intervention sur appel Commissariat local / OCBC
    SDIS Prévention et intervention incendie, plans de secours Direction départementale SDIS
    ICOM Recommandations déontologiques, réseau international, ressources Icom.museum

    La coordination entre conservateur et responsable sûreté est souvent le maillon faible. Le conservateur connaît la valeur et la fragilité des œuvres ; le responsable sûreté maîtrise les protocoles d’intervention. Sans échanges réguliers, les procédures de manipulation d’urgence restent floues, et c’est précisément lors d’un incident que cette ambiguïté coûte le plus cher.

    Conseil de pro : Mettez en place un comité de sécurité pluridisciplinaire réunissant au minimum le directeur, le responsable sûreté, un conservateur et un représentant du SDIS local. Une réunion trimestrielle suffit pour maintenir les protocoles à jour et détecter les dérives avant qu’elles deviennent des incidents.

    L’ICOM rappelle que la sécurité est un pilier déontologique : un musée qui ne protège pas ses collections manque à sa mission fondamentale, indépendamment de toute obligation légale.


    Quelles mesures techniques et préventives choisir ?

    Les solutions existent. La vraie question est de savoir lesquelles correspondent à votre niveau de risque, votre budget et votre configuration architecturale.

    Solutions fréquentes et leur efficacité :

    • Contrôle d’accès (badges RFID, codes, sas d’entrée) : efficace pour les zones sensibles (réserves, locaux techniques). Consultez notre guide pratique sur le contrôle d’accès pour les protocoles d’entrée applicables aux espaces culturels.
    Mesure Avantages Limites
    Vidéosurveillance Dissuasion, preuve post-incident Ne détecte pas en temps réel sans opérateur
    Contrôle d’accès badge Traçabilité, restriction zones sensibles Coût d’installation, gestion des droits
    Alarme anti-intrusion dissociée Réduction risque cyber, alerte rapide Nécessite télésurveillance ou intervention rapide
    Vitrines anti-effraction Protection physique directe des œuvres Coût élevé, impact visuel sur la médiation
    Agents de surveillance Médiation, détection comportementale, réactivité Coût récurrent, formation nécessaire

    Conseil de pro : Sur le RGPD, affichez obligatoirement un panneau d’information à l’entrée de chaque zone filmée, mentionnant la finalité du traitement et les droits des personnes. L’absence d’affichage expose à une mise en demeure de la CNIL, indépendamment de la qualité de votre système.


    Comment protéger vos collections concrètement ?

    La protection des œuvres ne commence pas le jour d’un incident. Elle se construit en amont, dans les procédures quotidiennes de documentation et de conditionnement.

    Checklist opérationnelle pour la protection des collections :

    • Tenir un inventaire à jour avec numéros d’identification uniques pour chaque pièce, conforme aux exigences du code du patrimoine.
    • Constituer un dossier de provenance pour chaque œuvre (historique d’acquisition, certificats, actes de donation).
    • Photographier chaque pièce en haute résolution sous plusieurs angles, avec une règle graduée visible, et stocker ces fichiers sur un serveur sécurisé hors site.
    • Numériser les registres papier anciens et les archiver en double exemplaire (local + cloud sécurisé).
    • Utiliser des conditionnements adaptés (caisses sur mesure, matériaux inertes, calages anti-vibrations) pour les œuvres en réserve.
    • Établir une liste de priorité d’évacuation en cas d’urgence : quelles œuvres sauver en premier, dans quel ordre, par quel itinéraire.
    • Vérifier les conventions de prêt : elles doivent préciser les responsabilités de chaque partie, les conditions de transport, les assurances souscrites et les procédures en cas de dommage.

    Pour les transports, l’assurance « clou à clou » (de l’accrochage au décrochage) est la norme professionnelle. Elle couvre l’œuvre pendant toute la durée du déplacement, y compris les manipulations intermédiaires. Exigez-la systématiquement pour tout prêt sortant ou entrant.

    Conseil de pro : Constituez un « dossier de preuve » physique et numérique pour chaque œuvre majeure : photos haute résolution, numéro d’inventaire, description des particularités (craquelures, restaurations, signatures). En cas de vol, ce dossier est ce qui permet à l’OCBC de retrouver et d’identifier une pièce des années plus tard.


    Comment construire un plan d’urgence efficace pour votre musée ?

    Le plan de sauvegarde des biens culturels (PSBC) n’est pas un document administratif de plus. C’est l’outil qui détermine si vos équipes savent quoi faire dans les premières minutes d’un incident, quand le stress empêche de réfléchir.

    Éléments essentiels d’un PSBC :

    • Objectifs clairs : protéger les personnes en premier, puis les collections selon la liste de priorité établie.
    • Identification des responsables d’intervention avec numéros de contact directs (y compris hors heures ouvrables).
    • Itinéraires d’évacuation des œuvres, distincts des itinéraires d’évacuation du public.
    • Contacts d’urgence : SDIS, commissariat, MISSA, assureur, restaurateur de confiance.
    • Procédures spécifiques par type d’incident (incendie, inondation, intrusion, menace activiste).

    Calendrier recommandé :

    1. Exercice d’évacuation du public : au moins une fois par an, en coordination avec le SDIS.
    2. Exercice de sauvegarde des collections : une simulation par an, avec les équipes internes et si possible un représentant du SDIS.
    3. Révision complète du PSBC : tous les deux ans, ou après tout incident significatif.
    4. Audit MISSA : tous les trois à cinq ans selon la taille et le niveau de risque de l’établissement.
    5. Mise à jour des listes de contacts et des assurances : chaque année en début d’exercice.

    Conseil de pro : Formalisez par écrit un protocole de liaison avec votre SDIS et votre commissariat local. Invitez-les à visiter vos locaux au moins une fois pour qu’ils connaissent la configuration des salles et des réserves avant d’intervenir. Cette démarche, simple et gratuite, réduit considérablement le temps de réaction lors d’un vrai incident.


    Comment construire un plan d'urgence efficace pour votre musée ? — overview diagram

    Quelles formations et qualifications pour vos agents de surveillance ?

    Un agent de sécurité musée efficace n’est pas simplement quelqu’un qui surveille. C’est un professionnel capable de médiation, de détection comportementale et d’intervention de premier niveau.

    Formations recommandées :

    • Formation accueil-surveillance — dispensée par le CNPP et certains organismes agréés, elle couvre la détection comportementale, la gestion des conflits et les procédures d’urgence.
    • Secourisme (PSC1 ou SST) : recommandé pour tous les agents en contact avec le public. La formation en secourisme renforce la capacité d’intervention lors d’accidents ou de malaises visiteurs.
    • Formations MISSA — le Ministère de la Culture propose des sessions spécifiques à la sûreté muséale, accessibles aux personnels des musées de France.

    Le profil idéal d’un agent de sécurité musée combine trois compétences rarement réunies : la connaissance des œuvres et de leur fragilité, la capacité à accueillir et orienter les visiteurs, et la vigilance comportementale. Des recherches sur la fonction médiative des agents montrent que cette posture d’« hospitalité vigilante » réduit les incidents sans dégrader l’expérience visiteur.

    Conseil de pro : Intégrez une session de présentation des collections dans le parcours d’intégration de chaque nouvel agent. Un agent qui connaît les pièces majeures et comprend leur valeur patrimoniale est naturellement plus attentif aux comportements suspects à leur proximité.


    Comment phaser vos investissements sécurité avec un budget limité ?

    La méthode de scoring probabilité × impact vous permet de hiérarchiser sans intuition ni politique interne. Attribuez à chaque risque identifié une note de 1 à 5 pour la probabilité et une note de 1 à 5 pour l’impact. Multipliez les deux. Les risques avec un score supérieur à 15 sont prioritaires.

    Phase Horizon Actions types Ordre de grandeur
    Immédiate 0–3 mois Audit MISSA, verrouillage réserves, sauvegarde inventaires, formation SSIAP Faible (ressources internes + audit gratuit)
    Moyen terme 3 mois Contrôle d’accès badge, vidéosurveillance, dissociation alarmes/SI, PSBC formalisé Moyen (investissement matériel ciblé)
    Long terme — Vitrines anti-effraction, gestion climatique, système de télésurveillance, plan pluriannuel Élevé (à intégrer aux PPI et demandes de subventions)

    La commission d’enquête parlementaire de 2026 recommande explicitement d’inscrire les investissements sécurité dans les plans pluriannuels d’investissement (PPI) et de solliciter les fonds de sûreté disponibles auprès des tutelles régionales et nationales.

    Conseil de pro : Liez chaque demande de financement sécurité à un risque documenté dans votre audit MISSA. Un dossier qui cite un diagnostic officiel obtient plus facilement l’aval des tutelles qu’une demande générique. C’est aussi ce que les assureurs regardent pour ajuster vos primes.


    Quelles normes et ressources officielles consulter en priorité ?

    Ressources annotées :

    Ressource Usage principal Quand l’appliquer
    Fiches MISSA Audit technique, prescriptions sûreté-vol et incendie Avant tout investissement ou réorganisation
    Recommandations ICOM Déontologie, prêts internationaux, prévention catastrophes Lors de prêts, expositions temporaires, révision PSBC
    Normes AFNOR (NF A2P) Certification équipements alarmes et vitrines Achat de matériel de protection physique
    Guides CNPP Prévention incendie ERP, formations SSIAP Mise en conformité ERP, recrutement agents
    Legifrance Vérification obligations légales Tout questionnement réglementaire
    Convention UNESCO 1970 Trafic illicite, coopération internationale Acquisitions, prêts hors UE, enquêtes

    Checklist d’audit de sûreté : votre feuille de route opérationnelle

    Utilisez cette checklist lors d’un audit interne ou en préparation d’un diagnostic MISSA. Notez chaque point de 0 (absent) à 3 (conforme et documenté).

    Accueil et entrées :

    1. Les accès au public sont-ils contrôlés (validation billet, contrôle des sacs) ?
    2. Les entrées de service sont-elles distinctes et verrouillées en dehors des horaires d’utilisation ?
    3. Un registre des entrées hors heures d’ouverture est-il tenu ?

    Salles d’exposition :

    1. La couverture de vidéosurveillance est-elle complète (angles morts identifiés et documentés) ?
    2. Les œuvres majeures sont-elles protégées par des vitrines ou des barrières physiques certifiées ?
    3. Le ratio agents/surface est-il conforme aux recommandations MISSA ?

    Réserves et zones sensibles :

    1. L’accès aux réserves est-il limité aux personnes habilitées (liste nominative à jour) ?
    2. Les alarmes anti-intrusion sont-elles dissociées du système d’information principal ?
    3. Les conditions climatiques (température, hygrométrie) sont-elles enregistrées en continu ?

    Systèmes techniques :

    1. Les équipements de détection incendie sont-ils vérifiés selon le calendrier ERP ?
    2. Les extincteurs sont-ils adaptés aux types d’œuvres présentes (CO₂ pour les peintures) ?
    3. Les systèmes de contrôle d’accès font-ils l’objet d’une maintenance documentée ?

    Documentation et procédures :

    1. L’inventaire est-il à jour et sauvegardé hors site ?
    2. Le PSBC est-il formalisé, daté et connu de tous les agents ?
    3. Les contacts d’urgence (SDIS, police, MISSA, assureur) sont-ils affichés dans les locaux ?
    Score total Niveau de risque Action recommandée
    0–15 Critique Contacter MISSA immédiatement, suspendre les prêts entrants
    — Élevé Plan d’action à 3 mois, audit MISSA dans les 6 mois
    — Modéré Corriger les points faibles identifiés, réviser le PSBC
    — Satisfaisant Maintenir le calendrier d’audits, former les nouveaux agents

    Conseil de pro : Transmettez ce scoring à vos tutelles et à votre assureur. Un document chiffré, même imparfait, montre une démarche proactive et peut influencer positivement vos conditions d’assurance des objets d’art.


    Points clés

    La sécurité muséale en France exige une combinaison d’audit technique, de plan de sauvegarde formalisé et d’agents formés : aucun de ces trois piliers ne peut compenser l’absence des deux autres.

    Point Détails
    Priorité absolue : l’audit Demandez un diagnostic MISSA avant tout investissement matériel pour cibler les vrais risques.
    Plan de sauvegarde obligatoire Formalisez un PSBC avec liste de priorité d’évacuation des œuvres et contacts d’urgence à jour.
    Coordination institutionnelle Associez MISSA, SDIS local et commissariat à votre dispositif dès la phase de planification.
    Formation des agents Exigez SSIAP 1 minimum, carte CNAPS valide et une session de présentation des collections à l’intégration.
    Sécurité XGuard Pour les musées cherchant un appui opérationnel en gardiennage ou en formation d’agents, Sécurité XGuard propose des services certifiés adaptés aux environnements culturels.

    La sécurité muséale, entre protection et accueil : ce que les chiffres ne disent pas

    Le débat sur la sécurité des musées se résume trop souvent à une question d’équipements. Caméras, vitrines, alarmes : on liste, on budgète, on installe. Mais la vraie fragilité des musées français n’est pas technologique.

    Le rapport parlementaire de 2026 révèle que seuls environ 23 % des musées répondants disposaient d’un plan d’urgence finalisé. Ce n’est pas un problème de budget. C’est un problème de culture organisationnelle. Un PSBC ne coûte presque rien à rédiger. Ce qui manque, c’est la volonté de l’inscrire dans l’agenda d’une direction souvent absorbée par les enjeux de programmation et de médiation.

    L’autre angle mort, c’est la tension entre sécurité et accueil. Beaucoup de responsables craignent que renforcer la surveillance dégrade l’expérience visiteur. C’est une fausse opposition. Un agent bien formé, qui connaît les collections et sait accueillir, est un atout pour la médiation autant que pour la protection. La recherche sur la fonction médiative des agents le confirme : l’hospitalité vigilante n’est pas un compromis, c’est une compétence à part entière.

    Ma recommandation concrète : ne cherchez pas la perfection technique. Cherchez la cohérence. Un musée avec un PSBC à jour, des agents formés et un lien établi avec le SDIS local est infiniment mieux protégé qu’un musée équipé de caméras dernier cri sans procédures ni personnel formé pour les utiliser.


    Sécurité XGuard : un appui opérationnel pour vos besoins en surveillance muséale

    Gérer la sécurité d’un musée demande des agents qui combinent vigilance, médiation et connaissance des protocoles d’urgence. C’est précisément le profil que Sécurité XGuard forme et déploie.

    Sécurité XGuard

    Sécurité XGuard est une agence de sécurité privée certifiée, spécialisée dans le gardiennage sur site et la formation d’agents pour des environnements exigeants. Pour les musées qui cherchent à renforcer leurs effectifs de surveillance ou à former leur personnel interne, Sécurité XGuard propose des agents titulaires de leur carte professionnelle, formés aux procédures d’accueil et d’intervention. Vous bénéficiez d’un service structuré, sans avoir à gérer le recrutement, la certification ou la planification des rondes.

    Que vous ayez besoin d’un gardiennage professionnel sur site pour une exposition temporaire ou d’un accompagnement pour former vos équipes internes, Sécurité XGuard s’adapte à votre contexte. Contactez-nous directement sur xguard.ca pour discuter de vos besoins et obtenir une proposition adaptée à votre établissement.


    Sources et lectures utiles

    Ressources officielles françaises :

    • Sûreté et sécurité des musées de France | Ministère de la Culture : fiches techniques MISSA, guides sécurité incendie et sûreté-vol. Point d’entrée obligatoire pour tout responsable sûreté.
    • Les conseillers sûreté (MISSA) | Ministère de la Culture : présentation du rôle des conseillers sûreté et modalités de contact pour demander un audit.
    • Legifrance : textes réglementaires ERP, code du patrimoine, RGPD. À consulter pour toute vérification d’obligation légale.
    • Protection du patrimoine national et sécurisation des musées | Assemblée nationale : rapport de la commission d’enquête parlementaire (mai 2026), recommandations sur les audits obligatoires, PSBC et dissociation des systèmes d’alarme.

    Institutions et réseaux :

    • ICOM – Le défi de la sécurité dans les musées : cadre déontologique et recommandations techniques internationales pour la protection physique et la prévention des catastrophes.
    • Police nationale – Office central de lutte contre le trafic des biens culturels : interlocuteur spécialisé pour les vols et trafics illicites d’œuvres d’art.
    • UNESCO – Convention contre le trafic illicite des biens culturels : cadre international pour la coopération entre États sur les restitutions et enquêtes.

    Recherche sectorielle :

    • Challenges requiring new thinking in museum security, PEAS 2024 : revue académique identifiant les nouveaux défis (activisme, cyber-risques, menaces ciblées) et les approches à moderniser.
    Ressource Type Usage recommandé
    Fiches MISSA (Ministère de la Culture) Guide technique officiel Audit initial, prescriptions sûreté
    Rapport Assemblée nationale 2026 Rapport parlementaire Argumentaire budgétaire, recommandations politiques
    Recommandations ICOM Cadre déontologique Prêts internationaux, révision PSBC
    Legifrance Base légale Vérification obligations ERP et patrimoine
    Convention UNESCO 1970 Traité international Acquisitions et coopération internationale
    PEAS 2024 Recherche académique Modernisation des protocoles, cyber-sûreté

    Recommandation

  • Sécurité d’un quai de chargement : checklist CNAPS

    Sécurité d’un quai de chargement : checklist CNAPS

    Pour sécuriser un quai de chargement en France, engagez uniquement un prestataire disposant d’une autorisation d’exercer CNAPS valide (article L612-9 du Code de la sécurité intérieure), contractualisez une mission écrite précisant les qualifications TFP APS et MAC de chaque agent, et mettez en place un registre de mains courantes dès le premier jour.

    Avant toute signature, lancez ces quatre actions :

    • Demandez l’autorisation d’exercer de l’entreprise et l’agrément du dirigeant.
    • Exigez les cartes professionnelles CNAPS de chaque agent affecté au quai.
    • Obtenez l’attestation d’assurance responsabilité civile professionnelle.
    • Rédigez un cahier des charges provisoire avec objectifs, horaires et procédures d’incident.

    À retenir : la conformité sécurité privée n’est pas une option administrative. Un prestataire non conforme expose votre entreprise à des sanctions pénales et à un refus d’indemnisation par votre assureur.


    Table des matières

    Quels documents exiger avant de signer un contrat de sécurité pour votre quai ?

    La vérification documentaire est la première ligne de défense du donneur d’ordre. Voici les preuves à demander, classées par catégorie.

    Documents CNAPS de l’entreprise et du dirigeant

    • Autorisation d’exercer délivrée par le CNAPS (article L612-9) : vérifiez le numéro, la date d’expiration et le périmètre d’activité.
    • Agrément du dirigeant : document distinct de l’autorisation d’entreprise, obligatoire pour toute personne physique à la tête d’une société de gardiennage.

    Preuves individuelles pour chaque agent

    • Carte professionnelle CNAPS en cours de validité (durée : 5 ans), mentionnant le type d’activité autorisé.
    • Attestation d’aptitude médicale délivrée par un médecin agréé.
    • Extrait B2 du casier judiciaire vierge (condition d’obtention de la carte).

    Preuves assurantielles et sociales

    • Attestation d’assurance RC professionnelle avec montants de garantie et risques couverts.
    • Registre du personnel et bulletins de salaire récents pour confirmer l’application de la convention collective IDCC 1351.

    Preuves de formation

    • Certificat TFP APS pour chaque agent (ou diplôme équivalent reconnu par le CNAPS).
    • Preuve de MAC (maintien et actualisation des compétences) datant de moins de 24 mois pour les agents dont la carte arrive à échéance.
    Document Qui le fournit Fréquence de vérification
    Autorisation d’exercer CNAPS Entreprise prestataire À la signature, puis annuellement
    Agrément du dirigeant Entreprise prestataire À la signature
    Carte pro CNAPS de chaque agent Prestataire / agent À l’affectation, puis tous les 5 ans
    Attestation RC professionnelle Prestataire À la signature, puis à chaque renouvellement
    Certificat TFP APS Prestataire / agent À l’affectation
    Preuve MAC Prestataire / agent Dans les 24 mois précédant le renouvellement

    Conseil de pro : créez un tableau de suivi des dates d’expiration dès la signature du contrat. Un simple fichier partagé avec alertes automatiques à J-60 suffit pour éviter qu’un agent non conforme soit affecté à votre quai sans que vous le sachiez.


    Quels documents exiger avant de signer un contrat de sécurité pour votre quai ? — overview diagram

    Comment rédiger un cahier des charges pour la sécurité de votre quai ?

    Un cahier de poste sécurité bien rédigé est ce qui transforme un contrat de gardiennage en outil de pilotage. Sans lui, vous ne pouvez ni mesurer la prestation ni engager la responsabilité du prestataire en cas de défaillance.

    Objectifs de la mission

    • Prévention des vols et actes malveillants sur les zones de transbordement.
    • Contrôle d’accès des transporteurs et filtrage des chauffeurs.
    • Surveillance continue, y compris hors heures ouvrées et en période nocturne.
    • Liaison avec la régie du site et les forces de l’ordre en cas d’incident.

    Périmètre, horaires et rondes

    Délimitez précisément les quais couverts (numéros, superficie, accès véhicules lourds). Précisez si la mission combine gardes statiques et rondes mobiles, le rythme des rondes (par exemple toutes les deux heures la nuit), et les modalités de relève entre équipes.

    Tâches opérationnelles

    • Filtrage des chauffeurs à l’entrée : vérification de l’identité, du bon de livraison et du numéro de plaque.
    • Contrôle visuel des conteneurs et véhicules avant et après chargement.
    • Surveillance des zones d’attente et des accès périphériques.

    Procédures d’incident

    Définissez le protocole d’alerte interne (qui appeler, dans quel délai), la procédure d’intervention de l’agent, la consignation obligatoire dans la main courante et la notification au client et aux forces de l’ordre selon la gravité.

    Livrables attendus

    • Rapport d’incident sous 24 heures.
    • Relevé d’anomalies hebdomadaire transmis au responsable de site.
    • Tableau de KPIs mensuel (taux de présence, incidents détectés, temps de réponse).
    • Accès permanent du client au registre de mains courantes.

    Conseil de pro : pour les sites portuaires ou à accès réglementé, vérifiez si des habilitations complémentaires de sûreté sont requises pour les agents. Ces agréments s’ajoutent à la carte CNAPS et allongent les délais de mise en œuvre.


    Quelles qualifications sont obligatoires pour les agents affectés à votre quai ?

    La formation TFP APS (Titre à Finalité Professionnelle Agent de Prévention et de Sécurité) représente environ 175 heures de formation couvrant le droit applicable, la gestion des conflits, le secourisme et le contrôle d’accès. C’est la formation de référence pour obtenir la carte professionnelle CNAPS.

    Atelier pratique de sensibilisation à la sécurité

    Carte professionnelle CNAPS

    Valable 5 ans, elle est conditionnée à un casier judiciaire B2 vierge, une aptitude médicale et une nationalité française ou un titre de séjour autorisant l’exercice. Son renouvellement exige une preuve de MAC dans les 24 mois précédant la demande.

    MAC : maintien et actualisation des compétences

    La MAC n’est pas facultative. Sans preuve de MAC dans la fenêtre requise, le renouvellement de la carte est bloqué et l’agent ne peut plus exercer légalement. Conservez les attestations de MAC dans le dossier de chaque agent affecté à votre site.

    Habilitations complémentaires selon le cahier des charges

    • SSIAP (Sécurité Incendie et Assistance à Personnes) si le site l’exige.
    • Habilitation télésurveillance pour les agents gérant des systèmes d’alarme à distance.
    • Agrément de palpation/filtrage si prévu dans la mission.

    Délai à anticiper : entre le processus CNAPS (3–5 semaines) et la formation TFP APS (environ 175 heures), planifiez le recrutement 6–8 semaines avant la date de démarrage souhaitée pour éviter toute interruption de couverture.


    Quelles clauses et quels KPIs intégrer à votre contrat de sécurité ?

    Un contrat sans clauses de contrôle est un contrat sans levier. Voici les éléments minimaux à négocier.

    Clauses obligatoires

    • Garantie de conformité CNAPS : le prestataire s’engage à maintenir son autorisation et l’agrément de son dirigeant pendant toute la durée du contrat.
    • Preuve d’assurance RC : remise de l’attestation à chaque renouvellement de police.
    • Engagement sur la validité des cartes pro : aucun agent sans carte valide ne peut être affecté au site.

    Clauses opérationnelles

    1. Description précise du service (gardes statiques, rondes, horaires).
    2. Effectif minimal garanti et délai maximum pour un remplacement en cas d’absence.
    3. Planning des rondes et délais d’intervention sur alerte.
    4. Modalités de relève et gestion des remplacements d’urgence.
    5. Clause de confidentialité sur les procédures du site et les données transporteurs.

    Clauses de contrôle et d’audit

    Prévoyez un droit d’accès aux registres de mains courantes à tout moment, une fréquence d’audit définie (trimestrielle recommandée) et des pénalités financières en cas de manquement documentaire ou d’absence non remplacée.

    KPIs recommandés

    • Taux de présence : pourcentage d’heures effectivement couvertes vs heures contractuelles.
    • Nombre d’incidents détectés et consignés par période.
    • Temps de réponse moyen à une alerte interne.
    • Conformité documentaire : pourcentage d’agents avec carte pro valide à date.

    « La responsabilité de la bonne exécution des prestations de sûreté reste à la charge de l’exploitant même en cas de sous-traitance. » Vérifier la conformité de votre prestataire n’est pas une courtoisie contractuelle, c’est une obligation légale qui vous protège en cas de sinistre ou de contrôle.


    Quels signes doivent vous faire refuser un prestataire immédiatement ?

    Certains signaux d’alerte justifient un refus sans négociation possible.

    • Absence d’autorisation CNAPS — exercer sans autorisation est une infraction pénale. Toute prestation réalisée dans ces conditions vous expose directement.

    Les articles L617-4 et L617-7 du Code de la sécurité intérieure prévoient des sanctions pénales et administratives pour les entreprises et dirigeants exerçant sans autorisation ou en violation des obligations réglementaires. Ces sanctions peuvent inclure des amendes et le retrait de l’autorisation d’exercer.


    Quel budget prévoir pour sécuriser un quai de chargement ?

    Le coût d’une prestation de gardiennage sur quai dépend de plusieurs variables qu’il vaut mieux anticiper dès la rédaction du cahier des charges.

    Coûts directs

    • Taux horaire de l’agent (variable selon le niveau de qualification, les primes de nuit et de week-end).
    • Effectif minimal requis selon les horaires et la superficie du site.
    • Coût des remplacements d’urgence et des astreintes, souvent facturés à un tarif majoré.

    Coûts indirects

    • Gestion administrative du contrat et suivi documentaire.
    • Formation continue (MAC) si vous intégrez des agents en interne.
    • Équipement : tenue, badge, radio, accès aux systèmes de surveillance.
    • Reportings numériques et outils de traçabilité.

    Délais à intégrer au budget

    Le processus CNAPS prend généralement 3–5 semaines et la formation TFP APS environ 175 heures. Ces délais ont un impact direct sur votre calendrier de démarrage et donc sur vos coûts de transition si vous changez de prestataire en urgence.

    Modèles tarifaires

    La facturation à l’heure offre de la flexibilité pour les sites à activité variable. Le forfait journalier convient aux sites avec des horaires stables. Le contrat annuel avec dégressivité est généralement plus avantageux pour les volumes importants.

    Conseil de pro : prévoyez une réserve budgétaire d’au moins 10–15 % pour couvrir les remplacements urgents et les éventuelles pénalités contractuelles. Les imprévus (arrêt maladie, non-renouvellement de carte) sont fréquents dans ce secteur.


    Externaliser ou constituer une équipe interne : comment choisir ?

    Critère Externalisation Équipe interne
    Délai de mise en œuvre Rapide (prestataire déjà agréé) Long (recrutement + formation + CNAPS)
    Gestion administrative CNAPS Transférée au prestataire À votre charge
    Contrôle opérationnel Indirect (via contrat et KPIs) Direct
    Coût initial Faible Élevé (formation, équipement)
    Coût long terme (volumes élevés) Potentiellement plus élevé Potentiellement plus bas
    Responsabilité réglementaire Partagée (mais vous restez responsable) Entière

    L’externalisation convient à la majorité des sites logistiques : vous bénéficiez d’agents déjà agréés, la gestion administrative est transférée et la mise en œuvre est rapide. Constituer une équipe interne peut devenir pertinent si votre volume d’heures dépasse un seuil où les coûts fixes sont amortis, mais les délais d’obtention des cartes pro et de formation (3–5 semaines de processus CNAPS, plus la formation TFP APS d’environ 175 heures) rendent cette option risquée pour un démarrage urgent.

    Pour décider, évaluez ces points :

    • Volume d’heures annuel et stabilité de l’activité.
    • Criticité du site et tolérance au risque d’interruption.
    • Budget initial disponible et compétence RH interne pour gérer la conformité CNAPS.

    Points clés

    Pour sécuriser un quai de chargement en France, la conformité CNAPS du prestataire est la condition non négociable : sans autorisation valide, ni le contrat ni l’assurance ne vous protègent.

    Point Détails
    Vérification CNAPS prioritaire Exigez l’autorisation d’exercer et l’agrément du dirigeant avant tout contact contractuel.
    Cartes pro et formations Chaque agent doit avoir une carte CNAPS valide (5 ans), un certificat TFP APS et une MAC à jour.
    Clauses contractuelles minimales Intégrez garantie CNAPS, assurance RC, effectif minimal, KPIs et droit d’audit dans le contrat.
    Anticipez les délais Comptez 3–5 semaines pour le processus CNAPS et environ 175 heures pour la formation TFP APS.
    Sécurité XGuard Prestataire agréé proposant gardiennage sur site, patrouille mobile et formation certifiée pour missions logistiques.

    La conformité CNAPS : pourquoi ce n’est pas une formalité

    Ce que beaucoup de responsables logistiques sous-estiment, c’est l’étendue de leur propre responsabilité. Externaliser la sécurité d’un quai ne transfère pas le risque juridique. Si votre prestataire emploie un agent sans carte valide et qu’un incident survient, c’est votre entreprise qui répond devant l’assureur et potentiellement devant le tribunal.

    La conformité CNAPS mérite d’être traitée comme un KPI de site, au même titre que le taux de livraison à l’heure ou le taux de casse. Un audit documentaire trimestriel, un tableau de bord des dates d’expiration et une clause de pénalité dans le contrat coûtent infiniment moins qu’un refus d’indemnisation après un vol sur quai. La vraie question n’est pas de savoir si vous pouvez vous permettre de vérifier la conformité de votre prestataire. C’est de savoir si vous pouvez vous permettre de ne pas le faire.


    Sources officielles à consulter pour aller plus loin


    Sécurité XGuard : gardiennage et formation pour vos quais logistiques

    Sécurité XGuard

    Vous avez maintenant la checklist, les clauses et les KPIs. Ce qu’il vous faut ensuite, c’est un prestataire qui coche toutes les cases sans que vous ayez à les vérifier une par une. Sécurité XGuard propose des services de gardiennage sur site et patrouille mobile pour sites logistiques, avec des agents formés et certifiés, une gestion documentaire transparente et un accès permanent aux rapports de mission. Pour les responsables qui souhaitent former leurs propres agents, l’Académie XGuard offre une formation certifiante reconnue avec accompagnement jusqu’à l’obtention du permis. Contactez Sécurité XGuard pour obtenir un devis adapté à votre site et à vos horaires.

    Recommandation

  • Sécurité travailleur isolé : guide pratique pour responsables

    Sécurité travailleur isolé : guide pratique pour responsables

    L’employeur doit évaluer l’isolement, supprimer ou limiter autant que possible la situation, puis organiser les secours. Le DATI (dispositif d’alarme pour travailleur isolé) n’est qu’un outil parmi d’autres, pas une obligation légale en soi. Voici ce que dit le droit français et ce que vous devez faire maintenant.

    Le Code du travail, articles R4543-19 à R4543-21 impose à l’employeur de prendre toutes les mesures nécessaires pour assurer la sécurité des travailleurs isolés. L’INRS structure cette démarche en quatre niveaux : supprimer l’isolement, évaluer les risques aggravés, mettre en place des mesures organisationnelles, puis recourir aux moyens techniques si nécessaire. La CNIL encadre quant à elle l’usage des données de localisation collectées par ces dispositifs.

    Actions prioritaires à engager immédiatement :

    • Identifier tous les postes en situation d’isolement et les inscrire dans le document unique d’évaluation des risques (DUER).
    • Supprimer ou limiter l’isolement par des mesures organisationnelles (binômage, réorganisation des horaires, rondes).
    • Définir une procédure d’organisation des secours documentée, avec des responsables nommés.
    • Former les salariés concernés et les secouristes internes.
    • Tester la chaîne d’alerte régulièrement et conserver les preuves pour l’audit.

    À retenir : un DATI non accompagné d’une procédure validée et d’une chaîne de secours opérationnelle ne protège personne.


    Table des matières

    Quand un salarié est-il considéré comme travailleur isolé ?

    Le Code du travail ne donne pas de définition réglementaire unique du travail isolé. La fiche pratique du CDG31 et les guides INRS convergent vers une définition opérationnelle claire : un salarié est isolé dès lors qu’il travaille hors de portée de voix ou de vue d’autres personnes, et qu’il ne peut pas être secouru rapidement en cas d’accident.

    Ce critère de délai de secours est central. Un technicien dans un atelier voisin d’un collègue n’est pas isolé. Un agent de sécurité effectuant une ronde nocturne dans un entrepôt de 20 000 m², lui, l’est.

    Situations types à identifier dans votre entreprise :

    • Maintenance en horaires décalés ou de nuit dans des locaux techniques.
    • Interventions sur des sites éloignés (parcs éoliens, stations de pompage, antennes relais).
    • Agents de sécurité en ronde sur de grands sites sans contact radio régulier.
    • Techniciens itinérants travaillant seuls chez des clients.
    • Télétravailleurs en situation d’isolement prolongé avec risques spécifiques (ex. : domicile isolé, handicap).

    L’INRS souligne que l’isolement aggrave surtout la gravité d’un accident, en retardant les secours, plutôt qu’il n’en augmente la probabilité. Il génère aussi des risques psychosociaux réels : anxiété, baisse de vigilance, sentiment d’abandon, particulièrement lors d’horaires atypiques.

    Situation Risques associés Niveau d’urgence
    Ronde nocturne seul sur grand site Agression, chute, malaise Élevé
    Maintenance en espace confiné Intoxication, asphyxie, chute Élevé
    Technicien itinérant chez client Accident de travail sans témoin Modéré
    Télétravail isolé (domicile rural) Malaise, accident domestique lié au travail Faible à modéré
    Surveillance de nuit en entrepôt Agression, chute, incendie Élevé

    Quelles sont vos obligations légales en tant qu’employeur ?

    Infographie : ce que dit la loi pour la protection des salariés travaillant seuls

    L’article L.4121-1 du Code du travail pose l’obligation générale de sécurité. Les articles R4543-19 à R4543-21 la déclinent spécifiquement pour les travailleurs isolés : l’employeur doit organiser les secours et prévoir les moyens d’alerte adaptés. La note de l’INRS sur la réglementation précise que la procédure d’organisation des secours doit couvrir tous les maillons, de l’alerte jusqu’au transfert vers les secours hospitaliers si nécessaire.

    Démarche de prévention pas à pas :

    1. Identifier tous les postes en situation d’isolement (liste des postes, horaires, lieux).
    2. Évaluer les risques aggravés par l’isolement pour chaque poste identifié.
    3. Prioriser les mesures selon la hiérarchie : suppression de l’isolement d’abord, puis limitation, puis protection collective, puis moyens techniques.
    4. Documenter dans le DUER : postes concernés, risques évalués, mesures retenues, responsables désignés.
    5. Mettre en œuvre les mesures organisationnelles et techniques choisies.
    6. Vérifier l’efficacité par des tests réguliers et des exercices d’alerte.

    Checklist des preuves à conserver pour l’audit :

    • DUER à jour avec la liste des postes isolés et les mesures associées.
    • Procédure d’organisation des secours signée et datée.
    • Registres de formation des salariés concernés et des secouristes internes.
    • Comptes rendus des tests de la chaîne d’alerte (dates, résultats, correctifs).
    • Fiches de maintenance des dispositifs techniques (DATI).
    • Preuves d’information des salariés (notes de service, émargements).

    Les recommandations CNAM R416 et R252 fournissent des critères complémentaires pour repérer les postes isolés et définir des mesures adaptées, utiles pour étayer votre DUER lors d’un contrôle de l’inspection du travail.


    Quelles mesures organisationnelles mettre en place avant d’acheter un DATI ?

    L’INRS le rappelle clairement : la suppression ou la limitation de l’isolement prime sur tout recours technique. Avant d’investir dans un dispositif, passez en revue les mesures organisationnelles. Elles sont souvent moins coûteuses, plus fiables et plus durables.

    Mesures concrètes à envisager :

    • Binômage : affecter deux salariés aux tâches à risque élevé, même si cela implique une réorganisation des plannings.
    • Réorganisation des horaires : décaler les interventions isolées vers des plages où d’autres salariés sont présents sur site.
    • Procédure de check-in/check-out : le salarié signale son départ en intervention et son retour à une heure définie. En l’absence de signal, une alerte est déclenchée automatiquement.
    • Rondes de supervision : un responsable ou un collègue passe physiquement ou contacte le salarié à intervalles réguliers.
    • Limitation de durée : fixer une durée maximale d’intervention isolée avant relève obligatoire.
    • Signalisation et consignes d’accès : baliser les zones d’intervention, afficher les numéros d’urgence, s’assurer que les accès sont connus des secours.

    Conseil de pro : calibrez la fréquence des points de contrôle en fonction du niveau de risque du poste, pas d’une règle uniforme. Un technicien en espace confiné mérite un contact toutes les 15 minutes ; un agent en ronde sur un site sécurisé peut se contenter d’un check toutes les heures. Une fréquence trop élevée génère de la charge administrative et de la lassitude, ce qui nuit à l’adhésion.

    Documentez chaque procédure de check-in dans un registre (papier ou numérique) : heure de départ, heure de retour prévue, heure de retour effective, nom du responsable de suivi. Ce registre constitue une preuve de mise en conformité en cas de contrôle.

    Collaboratrice en train de rédiger les procédures liées au DATI au sein du service administratif.


    Comment fonctionnent les DATI/PTI et quelles sont leurs limites ?

    Le terme commercial « PTI » (protection du travailleur isolé) est fréquemment utilisé, mais le terme technique retenu par l’INRS est DATI. Cette distinction n’est pas anodine : « protection » implique organisation, formation et secours, pas seulement l’objet technique. Un DATI sans procédure validée ne protège pas.

    Selon l’INRS, son déploiement exige une analyse préalable du site, une couverture réseau fiable et des procédures définies pour la qualification des alertes et le déclenchement des secours.

    Catégories de dispositifs disponibles :

    • Application smartphone : solution d’entrée de gamme, utilise le téléphone du salarié, déclenchement manuel ou automatique. Dépend de la couverture 4G et de la charge de la batterie.
    • Balise GSM dédiée : boîtier autonome avec carte SIM, plus robuste que le smartphone, autonomie souvent supérieure. Adapté aux environnements extérieurs.
    • Wearable robuste (montre, clip, gilet) : porté sur le corps, détection de chute et d’immobilité intégrée, étanche. Idéal pour les interventions physiques ou en milieu hostile.
    • Bouton d’alerte localisé : dispositif fixe ou portable à déclenchement uniquement manuel. Simple, fiable, mais sans détection automatique.

    Modes d’alerte :

    • Bouton SOS manuel (déclenchement volontaire).
    • Détection de chute ou perte de verticalité (accéléromètre).
    • Détection d’immobilité prolongée (absence de mouvement sur une durée paramétrée).
    • Capteurs environnementaux : gaz, inondation, température extrême.

    Limites techniques à connaître :

    • Les fausses alertes liées à des fonctions automatiques mal calibrées sont le principal risque opérationnel. Elles provoquent une perte de confiance et, à terme, une désactivation du dispositif par les salariés eux-mêmes.
    • La couverture réseau GSM ou 4G peut être insuffisante dans les sous-sols, les zones rurales ou les bâtiments épais. Les technologies NB-IoT et LoRa offrent une meilleure pénétration dans certains environnements.
    • La précision GPS se dégrade fortement en intérieur. Des solutions complémentaires (Wi-Fi indoor, balises Bluetooth) peuvent pallier ce point.
    • L’autonomie des batteries varie de quelques heures à plusieurs jours selon le dispositif et la fréquence de géolocalisation.
    Type de dispositif Modes d’alerte Localisation Gestion des alertes Connectivité Coûts indicatifs Conformité CNIL Robustesse
    Application smartphone Manuel, chute, immobilité GPS (extérieur) Application interne ou télésurveillance 4G Faibles (abonnement) À vérifier (données perso) Dépend du téléphone
    Balise GSM dédiée Manuel, chute, immobilité GPS (extérieur) Télésurveillance 24/7 GSM/4G 150 € + abonnement Traitement à déclarer Élevée
    Wearable robuste Manuel, chute, immobilité, env. GPS + indoor partiel Télésurveillance 24/7 4G/NB-IoT 300 € + abonnement Traitement à déclarer Très élevée
    Bouton d’alerte Manuel uniquement GPS ou fixe Astreinte interne GSM/LoRa Faibles à modérés Données minimales Élevée

    Comment choisir et déployer un DATI en France ?

    Avant de signer un bon de commande, définissez précisément votre besoin. L’INRS identifie quatre questions opérationnelles auxquelles vous devez répondre avant tout déploiement : qui reçoit l’alerte, comment distinguer une fausse alerte, où se situe le salarié, et comment accéder au site.

    Étapes de sélection et de déploiement :

    1. Définir le besoin : nombre de salariés concernés, types de postes, environnements (intérieur/extérieur, réseau disponible), risques spécifiques.
    2. Sélectionner les dimensions clés : connectivité disponible sur site, autonomie requise, niveau de robustesse (IP67/IP68 pour les milieux humides ou poussiéreux), précision de localisation nécessaire.
    3. Exiger des preuves de robustesse : certifications IP, résultats de tests de chute, compatibilité réseau sur vos sites spécifiques.
    4. Réaliser un test terrain : déployer sur un site pilote avec les salariés concernés, simuler des scénarios réels (chute, immobilité, bouton SOS) et mesurer les délais de réception d’alerte.
    5. Valider la chaîne de secours avant le déploiement général : qui reçoit l’alerte, selon quel protocole, avec quel délai d’intervention cible.
    6. Former les utilisateurs et les responsables d’astreinte avant la mise en service.
    7. Documenter le déploiement dans le DUER et le registre des traitements CNIL.

    Éléments budgétaires à prévoir :

    • Achat du matériel : entre 150 € et 1 000 € par dispositif selon la solution choisie.
    • Abonnement télésurveillance ou plateforme de gestion des alertes (mensuel ou annuel).
    • Formation initiale des salariés et des responsables d’astreinte.
    • Maintenance préventive et corrective (remplacement de batteries, mises à jour logiciel).
    • Renouvellement du matériel (durée de vie variable selon les fabricants).

    Conformité CNIL :

    • Les données de localisation sont des données personnelles. Leur collecte doit être déclarée dans le registre des traitements.
    • Appliquer le principe de minimisation : ne collecter que les données strictement nécessaires à la sécurité.
    • Informer les salariés par écrit (note de service, avenant au règlement intérieur) avant tout déploiement.
    • Définir une durée de conservation limitée et proportionnée à la finalité (sécurité, pas surveillance).
    • Mentionner le dispositif dans le DUER et, si votre entreprise dispose d’un délégué à la protection des données (DPD), l’associer à la démarche.

    Comment définir la chaîne d’alerte et le protocole de secours ?

    Une alerte sans destinataire identifié ne sert à rien. La procédure d’organisation des secours doit être écrite, testée et connue de tous les acteurs avant le premier déploiement d’un DATI.

    Schéma de la chaîne d’alerte :

    1. Déclenchement : le salarié appuie sur le bouton SOS, ou le DATI détecte automatiquement une chute ou une immobilité anormale.
    2. Transmission : l’alerte est transmise via le réseau (GSM, 4G, LoRa) vers la plateforme de réception.
    3. Réception : un responsable d’astreinte interne ou un centre de télésurveillance 24/7 reçoit l’alerte avec les informations de localisation.
    4. Qualification : le récepteur tente de contacter le salarié pour distinguer une fausse alerte d’une situation réelle. Ce délai doit être court et défini à l’avance.
    5. Intervention interne : si l’alerte est confirmée, le premier intervenant disponible (collègue, agent de sécurité, responsable d’astreinte) se rend sur place.
    6. Intervention externe : si la situation le requiert, les secours extérieurs (pompiers, SMUR) sont contactés avec les informations de localisation et d’accès au site.
    7. Suivi médical et retour d’expérience : après l’incident, un suivi médical est organisé et un compte rendu est rédigé pour améliorer la procédure.

    Points de vigilance opérationnels :

    • Définir des délais cibles pour chaque étape (ex. : qualification de l’alerte en moins de 2 minutes, premier intervenant sur site selon la criticité et la distance).
    • Prévoir un plan d’accès au site pour les secours extérieurs, surtout sur les sites difficiles d’accès (zones industrielles, sites ruraux, toitures).
    • Tester le protocole avec les pompiers locaux si le site présente des risques spécifiques (produits chimiques, hauteur, espaces confinés).
    • Désigner un suppléant pour chaque responsable d’astreinte afin d’éviter les ruptures de couverture.

    Pour les interventions sur alarme, la rapidité de qualification et la clarté du protocole d’escalade sont les deux facteurs qui déterminent l’issue d’un incident.


    Quelles formations et quelle maintenance prévoir ?

    La formation n’est pas une formalité administrative. Un salarié qui ne sait pas utiliser son DATI, ou qui ne connaît pas la procédure d’alerte, est aussi vulnérable qu’un salarié sans dispositif.

    Programmes de formation indispensables :

    • Information sur les risques liés à l’isolement et les situations déclenchantes.
    • Formation à l’utilisation du DATI : déclenchement manuel, réponse aux tests, signalement de dysfonctionnement.
    • Secourisme de base : formation SST (sauveteur secouriste du travail) pour les secouristes internes et les responsables d’astreinte.
    • Exercices d’alerte réguliers : simulation de scénarios réels pour tester la chaîne complète.

    La formation secourisme des intervenants internes est un prérequis pour que la chaîne de secours soit réellement opérationnelle.

    Calendrier de maintenance recommandé :

    Fréquence Actions à réaliser
    Quotidienne Vérification de la charge de la batterie, test de connexion réseau
    Hebdomadaire Test de déclenchement manuel (bouton SOS), vérification de la réception d’alerte
    Mensuelle Vérification de la précision GPS, mise à jour logiciel si disponible, contrôle de l’étanchéité
    Annuelle Révision complète de la procédure d’organisation des secours, exercice d’alerte grandeur nature, audit de la conformité CNIL

    Conservez les fiches de maintenance avec dates, résultats et correctifs apportés. Ces documents constituent une preuve de diligence en cas d’accident ou de contrôle de l’inspection du travail.


    Quel budget prévoir pour protéger vos travailleurs isolés ?

    Le coût d’une solution de protection varie fortement selon le type de dispositif, le nombre de salariés concernés et les services associés. Il n’existe pas de prix universel.

    Poste budgétaire Fourchette indicative Remarques
    Achat du matériel (par dispositif) 150 € à 1 000 € Application smartphone en bas de gamme, wearable robuste en haut
    Abonnement télésurveillance (par an) Variable selon prestataire Dépend du niveau de service (astreinte interne vs 24/7)
    Formation initiale Quelques centaines d’euros par groupe SST, utilisation du DATI, exercices d’alerte
    Maintenance annuelle À prévoir selon contrat fabricant Batteries, mises à jour, vérifications terrain
    Renouvellement matériel Tous les 3 à 5 ans selon usage Prévoir dans le plan pluriannuel

    Conseils pour présenter le dossier au comité de direction :

    • Calculez le coût total de possession sur 3 ans (achat + abonnement + formation + maintenance) pour comparer les solutions entre elles.
    • Mettez en regard le coût de la solution avec le coût potentiel d’un accident non secouru à temps : arrêt de travail, responsabilité pénale de l’employeur, atteinte à la réputation.
    • Présentez les mesures organisationnelles (souvent peu coûteuses) comme première ligne de défense, le DATI comme complément ciblé sur les postes à risque élevé résiduel.
    • Chiffrez le nombre de postes réellement concernés : toutes les entreprises n’ont pas besoin d’équiper l’ensemble de leurs salariés.

    Pourquoi le DATI n’est pas une solution miracle : erreurs fréquentes et preuves INRS

    La tentation est forte d’acheter un DATI et de considérer le problème réglé. C’est précisément l’erreur que l’INRS documente le plus souvent.

    L’INRS avertit explicitement : des fonctionnalités de détection automatique (chute, immobilité) inadaptées aux tâches réelles entraînent une multiplication des fausses alertes, une perte de confiance des salariés dans le dispositif, et un risque de désactivation. Un DATI désactivé ou ignoré ne protège personne. La procédure d’organisation des secours, testée et connue de tous, reste le maillon central.

    Les erreurs les plus fréquentes observées sur le terrain :

    • Paramètres de détection non ajustés : un seuil d’immobilité réglé pour un bureau est inadapté à un technicien qui travaille accroupi pendant 20 minutes. Résultat : fausses alertes en série.
    • Chaîne de secours non testée : le DATI est déployé, mais personne n’a jamais simulé une alerte réelle. Le jour J, le récepteur ne sait pas quoi faire.
    • Couverture réseau non vérifiée : le dispositif fonctionne parfaitement au bureau, mais n’a aucun signal dans la zone d’intervention réelle.
    • Salariés non impliqués : les paramètres ont été définis sans consulter les utilisateurs, qui contournent le dispositif dès qu’il les gêne.

    Recommandations pour éviter ces écueils :

    • Tester les scénarios réels sur le site d’intervention avant tout déploiement général.
    • Impliquer les salariés dans la définition des paramètres de détection : ils connaissent leurs postures et leurs tâches mieux que quiconque.
    • Réaliser un audit de la chaîne de secours au moins une fois par an, avec un compte rendu écrit.
    • Conserver les enregistrements d’alerte (date, heure, type, suite donnée) comme preuve d’efficacité du dispositif.

    Questions fréquentes sur la protection des travailleurs isolés

    Le PTI/DATI est-il obligatoire ?
    Non, le DATI n’est pas une obligation légale en tant que tel. En revanche, l’employeur est tenu d’organiser les secours pour les travailleurs isolés conformément aux articles R4543-19 à R4543-21 du Code du travail. Le DATI peut être l’un des moyens de répondre à cette obligation, mais ce n’est pas le seul.

    Quel est le coût d’une solution DATI ?
    Le matériel seul coûte entre 150 € et 1 000 € par dispositif selon la technologie choisie. Il faut y ajouter l’abonnement à une plateforme de gestion ou à un service de télésurveillance, la formation et la maintenance annuelle.

    Qui doit recevoir les alertes DATI ?
    La procédure doit désigner nommément les récepteurs d’alerte : responsable d’astreinte interne, centre de télésurveillance 24/7, ou les deux en cascade. L’INRS recommande de définir ce point avant tout déploiement.

    Quelles sont les obligations CNIL pour les données de localisation ?
    Les données de localisation collectées par un DATI sont des données personnelles. Leur traitement doit être déclaré dans le registre des traitements, les salariés doivent être informés, et la durée de conservation doit être limitée à la finalité de sécurité. La CNIL publie des recommandations spécifiques sur la géolocalisation des salariés.

    Le travail isolé doit-il figurer dans le DUER ?
    Oui, sans exception. Les postes en situation d’isolement, les risques associés et les mesures retenues doivent être documentés dans le document unique d’évaluation des risques. C’est la base de toute démonstration de conformité.


    Points clés

    Protéger un travailleur isolé exige d’abord une organisation solide, une procédure de secours testée et un DUER à jour, avant tout investissement dans un dispositif technique.

    Point Détails
    Obligation légale Les articles R4543-19 à R4543-21 imposent d’organiser les secours, pas nécessairement d’acheter un DATI.
    Hiérarchie des mesures Supprimer l’isolement d’abord, puis limiter, puis protéger collectivement, puis recourir au DATI.
    Risque principal du DATI Les fausses alertes mal calibrées provoquent désactivation et perte de confiance, rendant le dispositif inopérant.
    Conformité CNIL Les données de localisation doivent être déclarées, minimisées et conservées sur une durée limitée.
    Sécurité XGuard Sécurité XGuard propose des services de patrouille mobile et d’intervention pouvant renforcer la chaîne de secours pour les travailleurs isolés.

    Ce que les responsables sécurité sous-estiment souvent

    La plupart des guides sur la sécurité des travailleurs isolés commencent par le DATI. C’est à rebours de la logique de prévention, et c’est souvent là que les entreprises perdent du temps et de l’argent.

    La vraie question n’est pas « quel DATI acheter ? » mais « pourquoi ce poste est-il encore isolé ? ». Dans de nombreux cas, une réorganisation des horaires ou l’affectation d’un binôme résout le problème sans aucun investissement technologique. Le DATI arrive en dernier, pour les situations où l’isolement est inévitable et où le risque résiduel est suffisamment élevé pour justifier le coût et la complexité d’un dispositif.

    L’autre erreur systématique : déployer un DATI sans avoir défini la chaîne de secours. Un dispositif qui envoie une alerte vers un téléphone éteint ou vers un responsable qui ne sait pas quoi faire est pire qu’inutile. Il donne une fausse impression de sécurité, ce qui est plus dangereux que l’absence de dispositif.

    Mon conseil pratique : constituez un groupe de pilotage avec un responsable HSE, un représentant RH et un référent IT. Fixez-vous 90 jours pour produire trois livrables concrets : la liste des postes isolés dans le DUER, la procédure d’organisation des secours testée, et le plan de formation. Le DATI vient ensuite, si nécessaire.


    Sécurité XGuard peut renforcer votre dispositif de secours

    Mettre en place une chaîne d’alerte efficace pour vos travailleurs isolés demande des ressources humaines disponibles 24h/24. Pour les entreprises qui ne disposent pas d’une astreinte interne permanente, externaliser l’intervention à une équipe professionnelle est souvent la solution la plus fiable.

    Sécurité XGuard

    Sécurité XGuard propose des services de patrouille mobile et d’intervention sur alarme adaptés aux entreprises qui ont besoin d’un premier intervenant qualifié, disponible rapidement, sans les contraintes d’une astreinte interne. Nos agents sont formés aux protocoles d’intervention et peuvent s’intégrer à votre procédure d’organisation des secours comme maillon d’intervention terrain. Pour les sites industriels, les chantiers ou les entrepôts où le travail isolé est fréquent, cette solution complète utilement un DATI en assurant que l’alerte débouche sur une intervention réelle. Contactez Sécurité XGuard pour évaluer comment nos services peuvent s’intégrer à votre protocole de sécurité pour travailleurs isolés.


    Sources utiles et références

    • Code du travail, articles R4543-19 à R4543-21 (Légifrance) : texte réglementaire de référence sur les obligations de l’employeur envers les travailleurs isolés. À consulter en priorité pour toute démarche de mise en conformité.
    • INRS — Démarche de prévention du travail isolé : guide structuré de la hiérarchie des mesures (suppression, limitation, organisation, technique). Indispensable pour construire votre démarche.
    • INRS — Dispositifs d’alarme du travailleur isolé (DATI) : fiche technique sur les types de DATI, leurs limites et les conditions de déploiement. À utiliser pour préparer votre cahier des charges.
    • INRS — Expositions aux risques du travail isolé : analyse des risques aggravés par l’isolement, y compris les risques psychosociaux. Utile pour l’évaluation des risques dans le DUER.
    • INRS — Réglementation du travail isolé : synthèse des obligations légales et de la procédure d’organisation des secours recommandée.
    • CDG31 — Fiche pratique travailleur isolé : outil opérationnel pour qualifier les situations d’isolement, utile pour les RH et les responsables HSE.
    • INRS — Cadre réglementaire du travail isolé (Travail & Sécurité, novembre 2025) : article de fond sur l’obligation de sécurité et les principes généraux de prévention applicables aux travailleurs isolés.

    Cet article présente des informations générales sur la réglementation française. Pour toute situation spécifique, consultez un juriste spécialisé en droit du travail ou l’inspection du travail compétente.

    Recommandation

  • Logiciel main courante : quelle solution pour piloter la sécurité multisite ?

    Logiciel main courante : quelle solution pour piloter la sécurité multisite ?

    Pour la plupart des opérations multisites en France, la solution la plus adaptée combine un service de sécurité et une application de gestion intégrée. Cela vous évite de jongler entre un outil SaaS générique et un prestataire qui ne connaît pas vos procédures. Les éditeurs spécialisés comme AniKit ou Withtime conviennent si vous gérez déjà vos agents en interne et cherchez uniquement le logiciel. Les outils bricolés (Google Forms, Notion, Trello) peuvent dépanner pour un test, mais ils ne produisent pas de preuves horodatées fiables et ne répondent pas aux exigences RGPD d’un usage professionnel. Avant de signer quoi que ce soit, demandez une démo sur un scénario réel : prise de service, incident critique, export client.

    Table des matières

    Quel logiciel de main courante choisir selon votre situation ?

    Le marché se divise en trois familles : les solutions intégrées service + outil, les éditeurs SaaS spécialisés, et les outils généralistes détournés. Le tableau ci-dessous vous aide à repérer rapidement les candidats à tester.

    Solution Meilleur pour Fonctionnalités clés Application mobile / saisie terrain Conformité RGPD / hébergement Intégrations & API Support & paramétrage Prix indicatif Démo / devis
    Sécurité XGuard Organisations cherchant service + supervision clef en main Pilotage multisite, formation agents, paramétrage intégré au service Oui, intégrée au service terrain Accompagnement à la conformité inclus Intégration planning et reporting Accompagnement complet (audit, formation, mise en place) Sur devis Demande de devis
    AniKit Équipes sécurité cherchant un SaaS paramétrable dédié Pilotage opérationnel, paramétrage évolutif, supervision multisite Oui Hébergement UE, RGPD mentionné API disponible Support éditeur, paramétrage client Sur devis Démo disponible
    GEMCEL (Cara) Structures avec procédures internes complexes Traçabilité événements, paramétrage sur mesure Oui À vérifier auprès de l’éditeur À confirmer Paramétrage métier Sur devis Demande de devis
    Withtime Organisations liant MCE au planning et à la paie Liaison planning natif, gestion visiteurs, alertes automatiques Oui Hébergement France/UE à confirmer Planning, facturation, paie Support éditeur Sur devis Démo disponible
    Google Forms + Sheets TPE ou test conceptuel avant engagement Formulaires libres, tableur Partielle (navigateur) Non adapté usage professionnel Limité Aucun Gratuit —
    Notion Équipes cherchant un registre flexible non spécialisé Notes structurées, bases de données simples Oui (application) Hébergement USA par défaut Limité Communauté / support standard Freemium Essai gratuit
    Airtable Équipes techniques prêtes à configurer des automatisations Vues personnalisées, automatisations, formulaires Oui Hébergement USA par défaut API riche Support standard Freemium / payant Essai gratuit
    Trello Petites équipes voulant un suivi visuel simple Tableaux Kanban, cartes, étiquettes Oui Hébergement USA par défaut Limité Support standard Freemium Essai gratuit
    ClickUp Organisations déjà investies dans ClickUp Tâches, rapports, vues multiples Oui Hébergement USA par défaut API étendue Support standard Freemium / payant Essai gratuit
    Organilog Structures terrain orientées interventions et matériel Gestion d’interventions, suivi matériel, rapports Oui Hébergement France Intégrations métier Support éditeur Sur devis Démo disponible

    Conseil de pro : Avant la démo, préparez trois scénarios concrets tirés de votre exploitation réelle : une prise de service avec retard, un incident de niveau 2, et un export hebdomadaire pour votre client. Un éditeur qui ne peut pas les jouer en direct mérite d’être reconsidéré.

    Infographie : les différentes étapes pour choisir un logiciel de main courante

    Deux points méritent d’être précisés. Google Forms, Notion, Airtable, Trello et ClickUp ne produisent pas d’horodatage scellé ni d’audit trail opposable. Ils peuvent servir à tester une logique de saisie, mais ils ne constituent pas une main courante électronique (MCE) au sens professionnel. Organilog se distingue par ses fonctions d’intervention et de suivi du matériel, ce qui le rend pertinent pour les structures terrain, mais moins centré sur la traçabilité événementielle pure. Certaines suites logicielles proposent des versions modulaires adaptées par secteur — hospitalier, nucléaire, retail, universités — ce qui confirme que le paramétrage selon votre secteur est un critère de sélection à part entière.

    Quelles fonctionnalités sont vraiment indispensables dans une MCE ?

    Une main courante électronique efficace repose sur quelques fonctions non négociables. Voici ce que vous devez exiger, et pourquoi chacune compte sur le terrain.

    • Saisie mobile avec photos : l’agent déclare un événement depuis son téléphone, joint une photo, et le responsable reçoit une notification instantanée. La déclaration mobile avec horodatage et géolocalisation automatiques scelle la preuve au moment de la saisie, ce qui réduit le risque de contestation.
    • Horodatage et géolocalisation automatiques : ces deux éléments rendent les rapports opposables. Une saisie rétroactive non horodatée n’a aucune valeur probante en cas de litige.
    • Gestion multisites : accès multi-profil (agent, administrateur client, client final) avec conservation des données textuelles sans limite de durée, et politique de rétention différenciée pour les pièces jointes.
    • Alertes configurables en temps réel : envoi par e-mail ou SMS dès qu’un événement est déclaré, avec escalade si aucune prise en charge n’est confirmée.
    • Rondes vérifiées : QR codes, NFC ou GPS vérifié, preuve photo obligatoire et rapport structuré avec niveaux de gravité. Ces dispositifs permettent de prouver l’exécution effective des rondes.
    • Liaison planning et facturation : quand la MCE est nativement reliée au planning et à la facturation, les prises de service s’automatisent et les heures remontent vers la paie sans double saisie.
    • Export et tableaux de bord : rapports PDF automatisés, exports CSV, et vues synthétiques pour vos clients ou votre direction.

    Conseil de pro : Commencez par un paramétrage simple et évolutif : définissez 5 types d’événements prioritaires et 3 champs obligatoires par événement. Une MCE trop complexe dès le départ génère du rejet chez les agents. Enrichissez progressivement une fois l’outil adopté.

    Comment choisir votre outil de main courante sans vous tromper ?

    La sélection d’un logiciel de gestion des incidents ne se résume pas à comparer des listes de fonctionnalités. Voici les critères qui font réellement la différence à l’usage.

    Des agents de sécurité échangent sur le choix d’un logiciel adapté à leurs besoins.

    Facilité d’usage mobile. Vos agents de terrain ne sont pas des utilisateurs informatiques avancés. L’interface doit permettre de déclarer un événement en moins de 30 secondes, sans formation longue. Testez-la vous-même sur un smartphone d’entrée de gamme.

    Hébergement et RGPD. Exigez un hébergement en France ou dans l’Union européenne, une politique de rétention documentée, et un accord de traitement des données (DPA) signable. Un éditeur qui ne peut pas vous fournir ces documents avant la signature est un signal d’alerte.

    Intégrations. La vraie valeur opérationnelle vient de l’automatisation : intégrer la main courante au planning permet d’alimenter la facturation sans double saisie. Vérifiez si l’outil dispose d’une API documentée et d’un connecteur natif vers votre logiciel de planning.

    Questions à poser en démo. Faites jouer trois scénarios : prise de service avec retard d’un agent, déclaration d’incident de niveau 2 avec photo, et génération d’un rapport hebdomadaire exportable pour un client. Si l’éditeur hésite ou contourne, notez-le.

    Signaux d’alerte à ne pas ignorer. Un processus d’implémentation flou (« on vous accompagne »), une tarification opaque sans grille claire, l’absence d’audit trail immuable, ou un hébergement hors UE non justifié : chacun de ces points mérite une explication écrite avant engagement.

    Votre DPO vous demandera quoi, exactement, sur la conformité RGPD ?

    La conformité d’une application de suivi des événements ne se limite pas à cocher « hébergement UE ». Votre délégué à la protection des données (DPO) exigera des preuves concrètes.

    La conformité RGPD et l’audit trail sont des standards professionnels incontournables lors du choix d’une MCE. Concrètement, voici ce que vous devez demander à tout éditeur avant déploiement :

    • Lieu d’hébergement : datacenter en France ou dans l’UE, avec nom du prestataire d’hébergement.
    • DPA (accord de traitement des données) : document signable précisant les rôles de responsable de traitement et de sous-traitant.
    • Politique de rétention : durée de conservation des données textuelles et des pièces jointes, procédure de suppression sur demande.
    • Audit trail immuable : journalisation de toutes les actions (qui a saisi quoi, quand, depuis quel appareil), non modifiable a posteriori.
    • Chiffrement : en transit (TLS) et au repos, avec documentation technique disponible.
    • Sauvegardes et résilience : fréquence des sauvegardes, délai de restauration, plan de continuité.
    • Authentification forte : double facteur disponible pour les accès administrateurs.

    Un éditeur sérieux vous remet ces éléments sans délai. S’il vous demande d’attendre la signature pour accéder à la documentation technique, c’est un signal d’alerte.

    Points clés

    Pour choisir votre logiciel de rapport journalier, privilégiez une solution qui combine traçabilité horodatée, hébergement UE, liaison planning et accompagnement au déploiement.

    Point Détails
    Solution intégrée en priorité Combiner service de sécurité et outil de supervision évite les angles morts entre prestataire et logiciel.
    Horodatage et géolocalisation scellés Ces deux fonctions rendent les rapports opposables et réduisent le risque de saisies rétroactives.
    RGPD : exigez des preuves écrites Demandez le DPA, le lieu d’hébergement et l’audit trail avant toute signature.
    Démarrer simple, évoluer ensuite Définir 5 types d’événements et 3 champs obligatoires facilite l’adoption par les agents terrain.
    Sécurité XGuard Option intégrée service + supervision pour les organisations cherchant accompagnement, paramétrage et formation des agents.

    Ce que l’on sous-estime dans le déploiement d’une MCE

    La plupart des projets de main courante électronique échouent non pas à cause du logiciel, mais à cause de l’adoption. Les agents de terrain ont des habitudes ancrées, souvent du papier ou des messages WhatsApp, et un outil nouveau perçu comme une surveillance supplémentaire génère de la résistance.

    Ce que j’observe régulièrement : les organisations qui réussissent leur migration ne choisissent pas l’outil le plus riche en fonctionnalités. Elles choisissent celui que leurs agents utilisent vraiment. La transition du papier au numérique demande un accompagnement réel : ergonomie mobile pensée pour des mains gantées, scripts d’usage simples, et une phase pilote sur un seul site avant déploiement généralisé.

    L’autre angle mort, c’est le reporting. Beaucoup de responsables sécurité déploient une MCE pour « avoir une trace » et n’exploitent jamais les données. Or une MCE bien paramétrée devient un tableau de bord opérationnel : fréquence des incidents par site, délais de prise en charge, taux de présence des agents. Ces indicateurs permettent de justifier vos effectifs auprès de votre direction et de vos clients. Si votre éditeur ne vous montre pas ces tableaux de bord en démo, posez la question directement.

    Sécurité XGuard : service de sécurité et supervision intégrés

    Les éditeurs SaaS spécialisés (AniKit, Withtime, GEMCEL, Organilog) sont des options sérieuses si vous gérez vos agents en interne et cherchez uniquement le logiciel. Mais si vous cherchez à la fois des agents qualifiés et un outil de supervision sans avoir à coordonner deux prestataires distincts, Sécurité XGuard propose une approche différente : le service de gardiennage et l’application de gestion sont déployés ensemble, avec audit de vos procédures, paramétrage adapté à vos sites, et formation des agents à l’outil.

    Sécurité XGuard

    Résultat concret : moins de doublons de saisie, un reporting automatique vers vos clients, et une équipe qui connaît vos procédures dès le premier jour. Pour les responsables qui préparent un appel d’offres ou souhaitent tester la solution sur un site pilote, contactez l’équipe via la page de services à Longueuil pour demander un audit de préparation ou une démonstration sur vos scénarios réels.

    Sources utiles pour approfondir et préparer votre démo

    • Logiciel de main courante pour la sécurité privée — SENTRION : présentation complète des fonctionnalités attendues (alertes, multisite, audit trail) ; utile pour construire votre grille d’évaluation avant démo.
    • AniKit — fonctionnalités main courante : détail du paramétrage évolutif et recommandations sur la mise en place progressive.
    • Withtime — main courante : explication de la liaison native planning/MCE et des alertes automatiques ; à consulter si vous cherchez à automatiser le pointage.
    • Suite OSGRIM — main courante : exemple d’offre modulaire par secteur (hospitalier, nucléaire, retail) ; utile pour comprendre l’importance du paramétrage sectoriel.
    • Guide GPS pour agents de sécurité — Sécurité XGuard : guide technique sur la géolocalisation des agents, pertinent pour la section technique de votre cahier des charges.
    • Guide intervention sur alarme — Sécurité XGuard : workflows opérationnels concrets pour la gestion d’incidents, utile pour définir vos scénarios de démo.

    Recommandation