
5 phases pour l’audit de sécurité physique, liste et lien cyber
Méthode en 5 phases, liste et tests pratiques pour détecter et corriger les failles physiques. Convergence avec la cybersécurité.
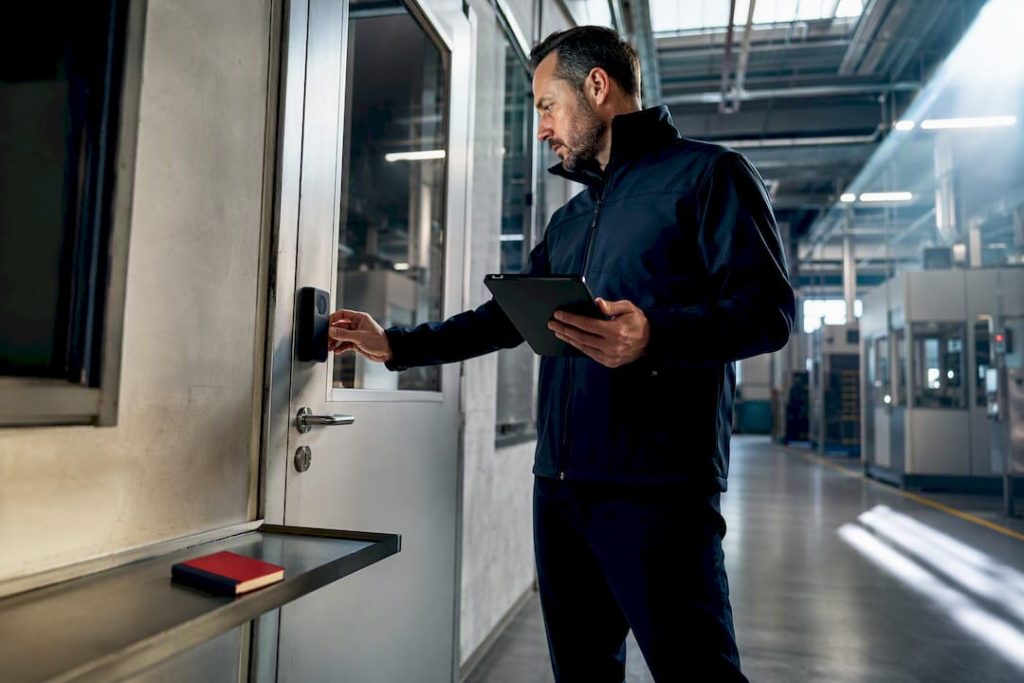
Un audit de sécurité physique évalue les protections physiques et organisationnelles d’un site pour identifier ses vulnérabilités et livrer une feuille de route priorisée de corrections. Concrètement, il débouche sur deux choses : un rapport détaillé des failles constatées et un plan d’action classé par criticité. Les référentiels comme ISO 27002 ou le GSMGC-016 encadrent cette démarche.
En bref:
- Un audit de sécurité physique doit analyser le contrôle d’accès, la gestion des clés et la surveillance pour identifier toutes vulnérabilités majeures.
- La phase d’analyse des risques et de hiérarchisation des failles est essentielle, car un plan d’action sans suivi ne réduit pas réellement l’exposition.
- Les tests actifs tels que la vérification des alarmes ou la simulation d’intrusion complètent l’inspection visuelle et doivent couvrir la zone des serveurs.
- La convergence entre sécurité physique et informatique requiert un inventaire partagé et des contrôles simultanés pour éviter les failles environnementales et logicielles.
- La mise en place d’un suivi continu, avec des indicateurs comme le délai de correction des écarts, optimise la gestion des risques à long terme.
Table des matières
- Qu’est-ce qu’un audit de sécurité physique et quel périmètre couvrir ?
- Checklist opérationnelle : les composantes à vérifier lors d’un audit
- Méthodologie en phases pour conduire un audit
- Quand auditer et quel budget prévoir ?
- Tests et vérifications pratiques à inclure
- Comment intégrer l’audit physique à la sécurité globale
- Scénarios de risques selon votre type d’environnement
- L’impact de la réglementation sur votre audit de sécurité physique
- Les outils technologiques qui changent la donne pour l’auditeur
- Perspective : transformer l’audit en pilotage continu
- Un audit XGuard qui débouche sur des actions concrètes
- Sources
Qu’est-ce qu’un audit de sécurité physique et quel périmètre couvrir ?
Un audit de sécurité physique diffère d’une simple checklist. La checklist vérifie des cases ; l’audit analyse des risques, hiérarchise leur gravité et propose des correctifs adaptés au contexte de votre organisation. C’est cette dimension d’analyse qui transforme une évaluation de sécurité physique en outil de décision plutôt qu’en formalité administrative.
Le périmètre type d’un audit couvre plusieurs strates importantes, notamment :
- Le bâtiment et son enveloppe extérieure (clôtures, éclairage, accès périphériques)
- Les zones sensibles telles que les salles serveurs, locaux techniques, et zones de stockage à risque
- Les procédures organisationnelles (gestion des visiteurs, remise des clés, escalade en cas d’incident)
- Le personnel, incluant la formation, la vigilance et le respect des consignes
La norme ISO/IEC 27002 consacre des mesures spécifiques au contrôle d’accès physique et à la protection environnementale, tandis que le guide GSMGC-016 structure une démarche d’évaluation continue tout au long du cycle de vie d’une installation. Un audit complet suit ces deux logiques à la fois : le contrôle ponctuel et le pilotage dans le temps.
Checklist opérationnelle : les composantes à vérifier lors d’un audit
Un audit structuré couvre au minimum dix dimensions, de la gouvernance jusqu’à la traçabilité des accès. Voici les dix points à parcourir systématiquement, dans l’ordre où un auditeur les aborde généralement sur le terrain.
- Gouvernance et responsabilités : qui pilote la sécurité, qui valide les accès, qui documente les décisions ?
- Contrôle d’accès physique : badges, codes, biométrie, et surtout leur désactivation lors d’un départ.
- Gestion des clés : registre à jour, clés maîtresses sous contrôle, procédure de remplacement en cas de perte.
- Gestion des visiteurs : accueil, accompagnement, badges temporaires, journal de passage.
- Entreprises extérieures : sous-traitants, livreurs, techniciens ; leurs accès doivent être encadrés au même titre que le personnel.
- Vidéosurveillance : couverture des zones critiques, qualité d’enregistrement, durée de conservation.
- Alarmes et détection intrusion : périmètre couvert, temps de réponse, procédure d’escalade.
- Journalisation des accès : traçabilité horodatée, conservée et exploitable en cas d’incident.
- Protection environnementale : incendie, dégâts d’eau, température pour les équipements sensibles.
- Gestion des supports et mise au rebut : disques, documents papier, badges désactivés.
Conseil de pro : Ne vous fiez pas uniquement au registre des accès électroniques. Croisez-le avec le planning des présences RH : un écart entre les deux révèle souvent un badge partagé ou une clé non restituée, deux failles classiques que les audits superficiels manquent.
Méthodologie en phases pour conduire un audit
Un audit de sécurité physique sérieux suit un processus reproductible, que vous le meniez en interne ou que vous fassiez appel à un prestataire externe. Voici les cinq phases qui structurent une démarche complète.
- Cadrage et collecte documentaire : plans du site, politiques de sécurité existantes, historique des incidents, contrats de prestataires.
- Inspection et tests sur site : visite physique, vérification des équipements, tests fonctionnels des systèmes en place.
- Interviews organisationnelles : entretiens avec le personnel de sécurité, les gestionnaires et parfois quelques employés pour évaluer la culture de vigilance réelle.
- Analyse des risques et classement par criticité : chaque faille identifiée est notée selon sa probabilité et son impact, puis classée pour prioriser les corrections.
- Recommandations, feuille de route et vérification : un plan d’action avec responsables assignés et échéances, suivi d’un contrôle de fermeture des écarts.
Les audits qui échouent à produire un impact réel s’arrêtent souvent à la phase 4. Ils listent des failles sans jamais structurer leur correction. Or un plan d’action sans suivi et sans traçabilité des corrections ne change rien à l’exposition réelle du site. La phase 5 est celle qui transforme un diagnostic en amélioration mesurable.
Quand auditer et quel budget prévoir ?
La fréquence d’un audit dépend directement de la criticité du site. Certains sites peuvent avoir besoin d’audits réguliers, complétés par des évaluations continues comme le recommande le GSMGC-016.
Certains événements déclenchent un audit immédiat, indépendamment du calendrier prévu :
- Un incident de sécurité, même mineur, qui révèle une faille inattendue
- Des travaux modifiant l’accès au bâtiment ou son enveloppe
- Un changement d’usage des locaux (nouvelle zone de stockage, nouveau service accueillant du public)
- L’arrivée d’un nouveau prestataire ou l’ouverture d’un site secondaire
Un audit ponctuel de bureaux reste nettement moins onéreux qu’un audit industriel intégrant des tests techniques poussés.
Tests et vérifications pratiques à inclure
Au delà de l’inspection visuelle, un audit robuste intègre des tests actifs qui révèlent des failles invisibles sur simple observation.
- Tests d’intrusion physique : définissez d’abord des règles d’engagement claires, avec un périmètre précis (zones autorisées, actions permises) et un témoin côté client présent pendant l’exercice pour éviter tout risque opérationnel.
- Vérification de la salle serveur : contrôle d’accès nominatif, redondance électrique, journalisation systématique des entrées.
- Tests des alarmes : déclenchement contrôlé et mesure du temps de réponse réel des équipes d’intervention.
- Attestation d’effacement : vérification que les supports mis hors service sont bien détruits ou effacés selon une procédure documentée.
La salle serveur reste le point aveugle le plus fréquent des audits cyber classiques : absence de journalisation, accès non nominatif, insuffisances environnementales passent souvent inaperçues tant qu’aucun incident ne les révèle. Un guide pratique sur la sécurité des centres de données détaille les contrôles à appliquer sur ce point précis.
Comment intégrer l’audit physique à la sécurité globale
Les frontières entre sécurité physique et sécurité informatique s’effacent de plus en plus. Un intrus qui accède physiquement à une salle serveur contourne en quelques minutes des protections logiques qui ont pris des mois à mettre en place. C’est pourquoi les audits cyber sérieux incluent désormais une visite des locaux techniques.
Plusieurs référentiels facilitent cette convergence :
- ISO 27002 pour les contrôles physiques et environnementaux
- GSMGC-016 pour l’évaluation continue des installations
- Les recommandations de la CNIL sur la sécurité des données, qui relient inventaire des actifs, sauvegardes et authentification forte à la protection physique des équipements qui les hébergent
En pratique, l’intégration passe par un inventaire d’actifs partagé entre les équipes physiques et informatiques, un pilotage transverse plutôt que deux audits cloisonnés, et des tests qui couvrent les deux dimensions dans un même exercice.
Scénarios de risques selon votre type d’environnement
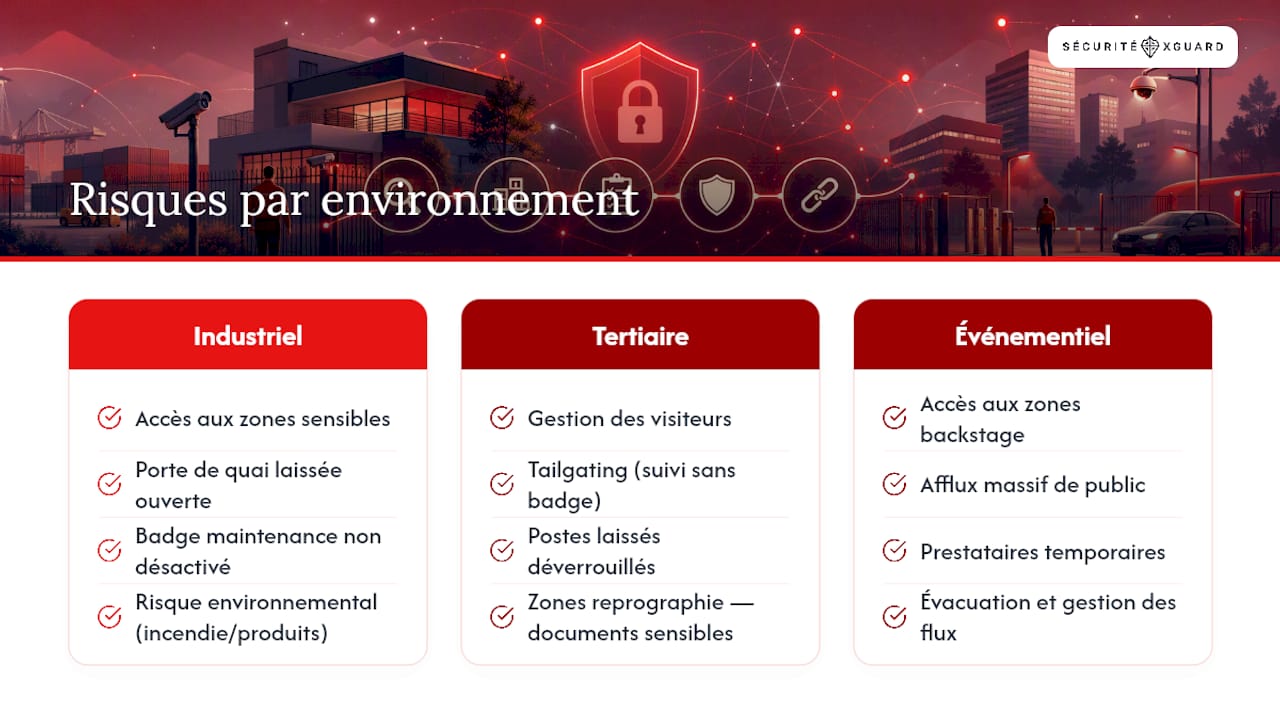
Dans un environnement industriel, le risque dominant tourne souvent autour de l’accès aux zones de production et de stockage de matières sensibles. Un sous-traitant mal encadré, une porte de quai laissée ouverte pendant un chargement, ou un badge de maintenance jamais désactivé après la fin d’un contrat : ce sont les scénarios les plus fréquents. Le risque environnemental (incendie, produits dangereux) s’ajoute à la dimension intrusion.
En environnement tertiaire (bureaux, sièges sociaux), le risque se concentre davantage sur la gestion des visiteurs et le tailgating, cette pratique où une personne non autorisée suit un employé badgé sans présenter ses propres accès. Les salles de réunion accessibles depuis le hall, les postes de travail laissés déverrouillés, et les zones de reprographie contenant des documents sensibles figurent parmi les points faibles récurrents.
Dans un contexte événementiel, la temporalité change tout. Le site n’est sécurisé que pour une durée limitée, avec un afflux massif de public et de prestataires temporaires. Le contrôle d’accès aux zones backstage, la gestion des flux en cas d’évacuation, et la coordination entre agents de sécurité et organisateurs deviennent les priorités. Un guide pratique sur le contrôle d’accès événementiel détaille ces spécificités.
L’impact de la réglementation sur votre audit de sécurité physique
La réglementation ne se limite pas à la protection contre les intrusions. Elle encadre aussi la manière dont vous protégez les données personnelles, ce qui a des répercussions directes sur votre audit physique.
Le RGPD impose des mesures de sécurité proportionnées au risque pour toute donnée personnelle traitée sur site, y compris les enregistrements de vidéosurveillance et les registres d’accès. Concrètement, cela signifie que votre audit doit vérifier non seulement qui peut entrer dans un bâtiment, mais aussi comment sont stockées, sécurisées et purgées les données collectées par vos systèmes de contrôle d’accès. La CNIL rappelle que les mesures techniques et organisationnelles comme l’inventaire des actifs et les sauvegardes doivent être alignées avec les protections physiques qui les entourent : un serveur bien protégé physiquement mais sans politique de sauvegarde documentée reste une faille de conformité.
Un responsable QHSE ou un DSI a tout intérêt à vérifier, avant l’audit, quelles obligations sectorielles s’appliquent spécifiquement à son site.
Les outils technologiques qui changent la donne pour l’auditeur
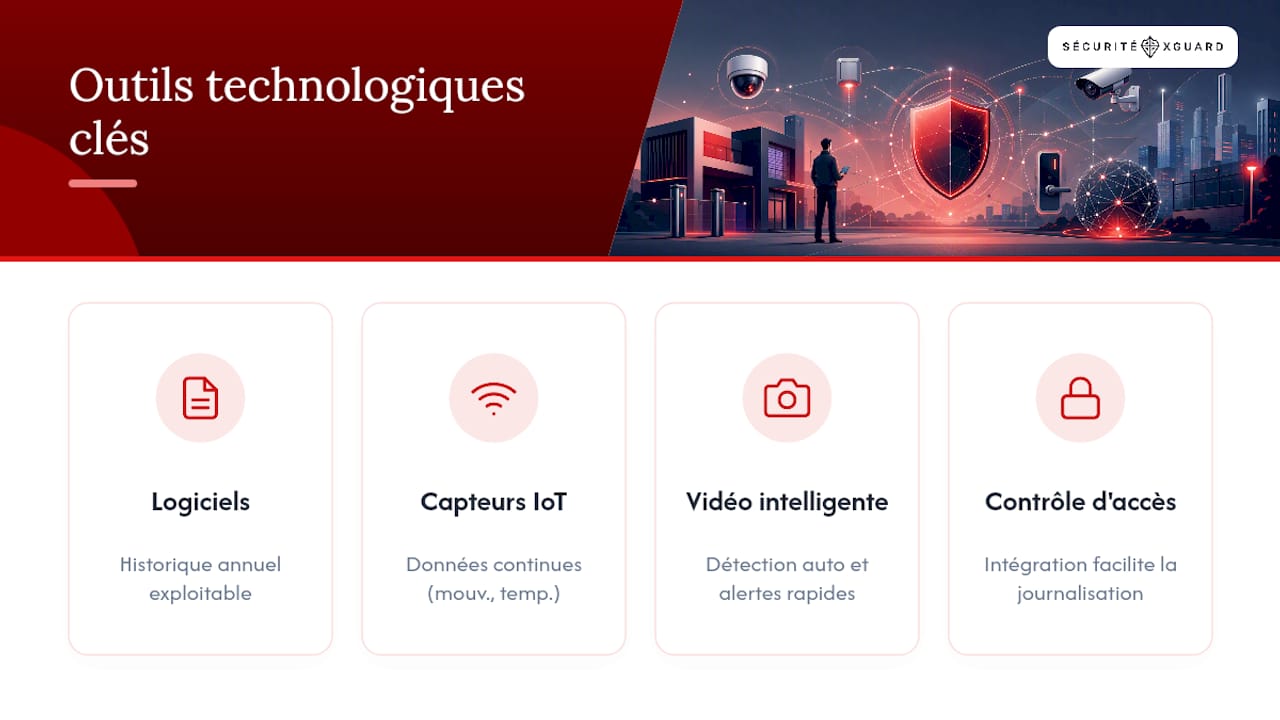
L’audit de sécurité physique s’appuie de plus en plus sur des outils numériques qui complètent l’inspection humaine plutôt que de la remplacer. Les logiciels de gestion des rondes et de la main courante permettent de documenter chaque passage, chaque anomalie constatée, et de générer un historique exploitable lors de l’audit suivant. Un logiciel de main courante bien configuré transforme des observations éparses en données comparables d’une année à l’autre.
Les capteurs IoT apportent une dimension supplémentaire : détection de mouvement, capteurs de température dans les salles techniques, ou alertes en cas d’ouverture non autorisée d’une porte technique. Ces dispositifs génèrent des données continues, là où un audit classique ne prend qu’une photographie ponctuelle de la situation.
L’analyse vidéo intelligente évolue également. Certains systèmes détectent aujourd’hui automatiquement des comportements suspects (rassemblement inhabituel, objet abandonné, intrusion dans une zone restreinte) et déclenchent une alerte avant même qu’un agent ne visionne les images. Pour un auditeur, ces outils changent la façon d’évaluer une installation : la question n’est plus seulement « la caméra couvre-t-elle la zone ? » mais « le système exploite-t-il correctement les données qu’il capture ? ». Un contrôle d’accès électronique bien intégré à ces technologies facilite d’ailleurs considérablement le travail de journalisation exigé lors d’un audit.
Perspective : transformer l’audit en pilotage continu
La plupart des organisations traitent l’audit comme un événement isolé, un rapport qu’on archive après lecture. C’est l’erreur la plus coûteuse du domaine. La vraie valeur apparaît quand vous suivez un indicateur simple : le temps moyen de fermeture des écarts identifiés, ce qu’on appelle parfois le TTM (time to mitigate).
Un audit qui identifie vingt failles mais dont seules trois sont corrigées six mois plus tard n’a produit aucune amélioration réelle de votre exposition au risque.
— Nicolas Legault
Un audit XGuard qui débouche sur des actions concrètes
Sécurité XGuard mène des audits de sécurité physique sur le terrain, avec des agents formés et licenciés par le Bureau de la sécurité privée du Québec, pas seulement des consultants qui rédigent un rapport théorique.
Notre approche combine trois volets : un audit sur site qui débouche sur un rapport priorisé et exploitable, des formations certifiantes pour renforcer la vigilance de vos équipes, et un accompagnement jusqu’à la fermeture effective des écarts identifiés. Vous ne vous retrouvez pas avec un document de cinquante pages sans suite. Nos formations d’agent de sécurité et nos certifications en secourisme permettent aussi de professionnaliser durablement le personnel qui applique vos nouvelles procédures. Si vous gérez un site à Montréal ou ailleurs au Québec, contactez Sécurité XGuard pour planifier une évaluation de vos installations et recevoir un plan d’action concret sous quelques semaines.
Sources
- Sécurité physique : le maillon faible du SI ?
- Sécurité physique : ce que les audits informatiques oublient toujours
- Guide complet et liste de vérification de sécurité physique des bureaux
- Sécurité des données : les règles essentielles (CNIL)